


















Supply Chain Attack là gì?Cách họat động và phòng ngừa tấn công chuỗi cung ứng
Đã kiểm duyệt nội dung
Đánh giá
Supply chain attack là cuộc tấn công mạng khai thác lỗ hổng từ nhà cung cấp bên thứ ba hoặc phần mềm phụ thuộc để gián tiếp xâm nhập vào hệ thống mục tiêu. Bài viết này được mình tổng hợp từ kinh nghiệm thực tế trong quá trình giám sát, rà soát và xử lý sự cố bảo mật cho hạ tầng của khách hàng doanh nghiệp. Cùng mình tìm hiểu chi tiết cơ chế hoạt động, dấu hiệu nhận diện rủi ro và biện pháp phòng thủ cốt lõi cho doanh nghiệp.
Những điểm chính
- Quan điểm của mình: Phần lớn doanh nghiệp Việt Nam vẫn đầu tư bảo mật theo tư duy “bảo vệ vòng ngoài”, tức là lo chặn hacker từ Internet đi vào. Tuy nhiên, supply chain attack đi vào từ bên trong, thông qua chính phần mềm mà bạn chủ động cài đặt. Do đó, câu hỏi đúng không còn là “hệ thống của tôi đã an toàn chưa?”, mà là “tôi có kiểm soát được những gì đang chạy trong hệ thống của mình hay không?”.
- Khái niệm Supply Chain Attack: Cuộc tấn công nhắm vào các mắt xích yếu bên ngoài như chuỗi cung ứng phần mềm, thiết bị phần cứng hoặc nhà cung cấp dịch vụ để xâm nhập hệ thống đích.
- Cơ chế hoạt động 4 giai đoạn: Thâm nhập đối tác yếu, chèn mã độc vào sản phẩm, phân phối qua kênh ký số hợp lệ và kích hoạt lan truyền sang các máy chủ khách hàng.
- Mức độ nguy hiểm đặc thù: Dễ dàng qua mặt các lớp phòng thủ truyền thống, gây ra hiệu ứng lây nhiễm dây chuyền trên diện rộng và khó phát hiện ở giai đoạn đầu.
- 6 dạng tấn công phổ biến: Nhắm vào bản cập nhật phần mềm, kho thư viện mã nguồn mở, tài khoản đối tác dịch vụ, script website, can thiệp firmware và đánh cắp chứng chỉ số.
- Dấu hiệu nhận diện bất thường: Sai lệch mã băm bản cập nhật, lưu lượng mạng gửi ra máy chủ lạ, tài khoản đối tác đăng nhập ngoài giờ và tiến trình lạ sinh ra từ phần mềm tin cậy.
- 9 giải pháp phòng thủ cốt lõi: Thiết lập danh mục SBOM, phân loại rủi ro đối tác, khóa phiên bản dependency, bảo vệ pipeline CI CD, áp dụng Zero Trust và giám sát hành vi.
- Giải pháp bảo vệ từ Vietnix: Tích hợp dịch vụ Firewall Anti DDoS giúp lọc sạch lưu lượng độc hại, bảo vệ cổng dịch vụ và duy trì tính ổn định của hạ tầng máy chủ.
- Giải đáp thắc mắc phổ biến: Làm rõ vai trò truy vết của SBOM, lý do bản cập nhật chính thống vẫn bị nhiễm độc và phương án bảo vệ chuỗi cung ứng cho doanh nghiệp nhỏ.
Supply chain attack là gì?
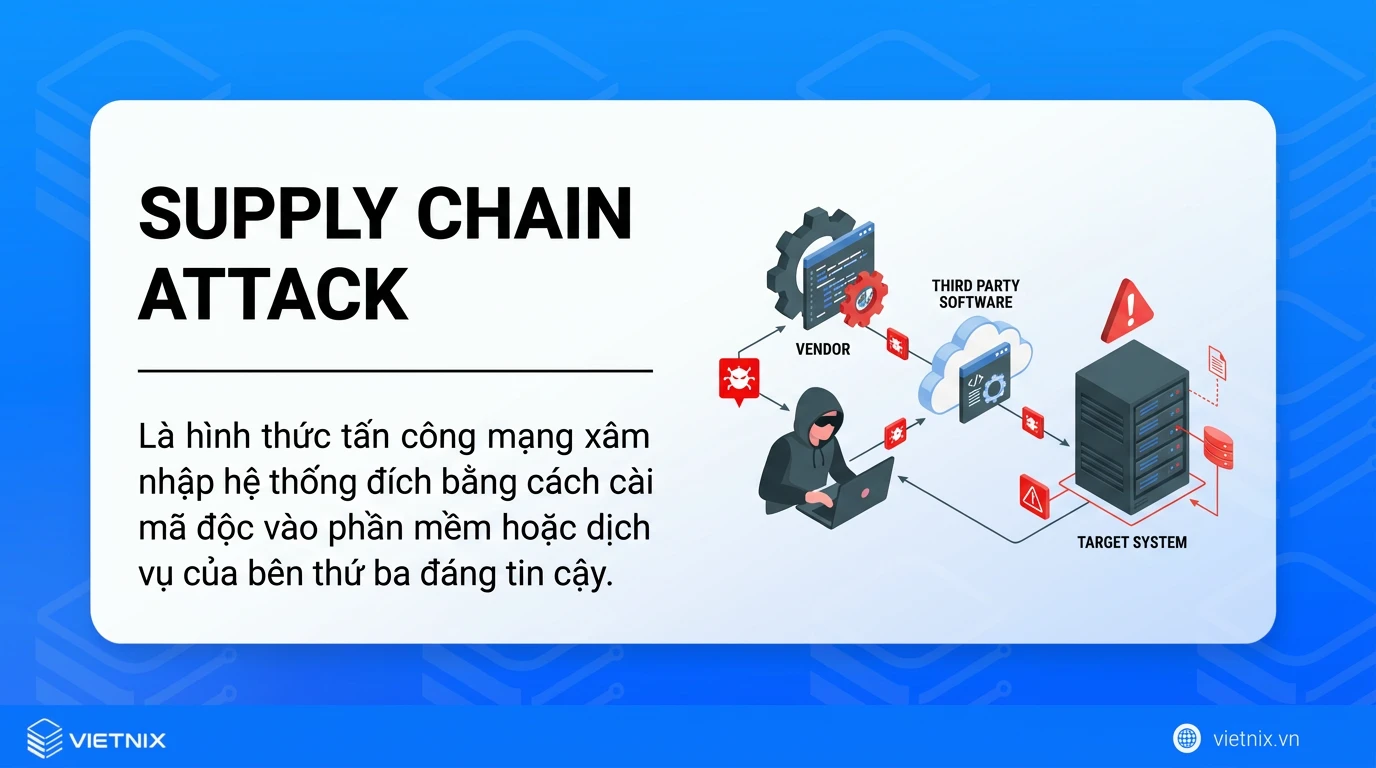
Supply chain attack (tấn công chuỗi cung ứng) là hình thức tấn công mạng mà kẻ tấn công không nhắm trực tiếp vào hệ thống được bảo vệ kỹ lưỡng của mục tiêu chính, mà khai thác thông qua các mắt xích yếu hơn bên ngoài như nhà cung cấp dịch vụ, đối tác, phần mềm của bên thứ ba, hoặc các gói mã nguồn mở. Khi một nhà cung cấp bị xâm nhập, bản cập nhật chứa mã độc sẽ tự động được phân phối đến hàng nghìn khách hàng ở bên dưới.
Cơ chế này biến lòng tin vào các nền tảng phân phối thành vector tấn công chính, cho phép tin tặc vượt qua các quy trình kiểm tra chữ ký số và hệ thống rà soát an ninh thông thường một cách thầm lặng. Trong thực tế, “chuỗi cung ứng” ở đây bao gồm ba nhóm chính:
- Chuỗi cung ứng phần mềm: Thư viện mã nguồn mở (npm, PyPI, Maven), framework, SDK, API bên thứ ba, bản cập nhật tự động, công cụ build và pipeline CI/CD.
- Chuỗi cung ứng phần cứng: Chip, bo mạch, firmware, thiết bị mạng, USB và các linh kiện đi qua nhiều nhà sản xuất trước khi đến tay doanh nghiệp.
- Chuỗi cung ứng dịch vụ: Nhà cung cấp hosting, cloud, MSP (Managed Service Provider), đơn vị outsourcing IT, đối tác thanh toán hoặc bất kỳ bên nào được cấp quyền truy cập vào hệ thống.
Khi một thành phần bên thứ ba bị khai thác, hệ thống doanh nghiệp thường phải hứng chịu lượng truy cập độc hại dồn dập ngay sau đó. Vietnix Firewall Anti DDoS được tích hợp trên hạ tầng hosting và VPS, giúp lọc traffic bất thường ở tầng mạng và tầng ứng dụng, duy trì website vận hành ổn định trong lúc đội ngũ kỹ thuật khoanh vùng sự cố. Đội ngũ Vietnix giám sát 24/7 và đồng hành cùng doanh nghiệp xử lý ngay khi có dấu hiệu tấn công.
Cơ chế hoạt động của supply chain attack
Bản chất của supply chain attack không nằm ở việc cố gắng phá vỡ trực tiếp các lớp phòng thủ mạng của tổ chức mục tiêu. Thay vào đó, hình thức tấn công này khai thác mối quan hệ tín nhiệm giữa tổ chức và các nhà cung cấp bên thứ ba. Kẻ tấn công thao túng luồng phân phối phần mềm, thư viện phụ thuộc hoặc dịch vụ hợp lệ để biến chúng thành kênh phát tán mã độc ẩn danh.
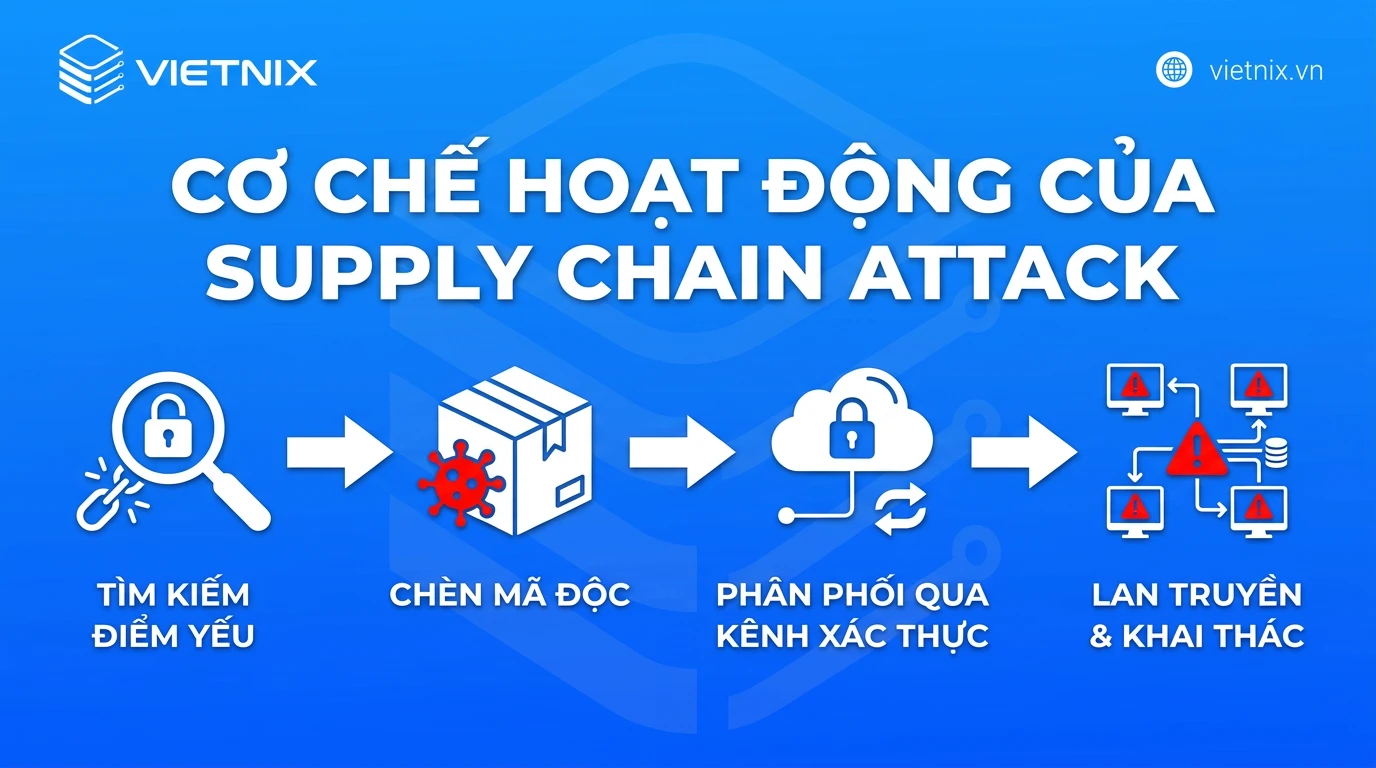
Về cơ chế hoạt động, một chiến dịch supply chain attack thường được triển khai qua 4 giai đoạn cốt lõi:
- Tìm kiếm và thâm nhập điểm yếu: Kẻ tấn công dò quét hệ thống của nhà cung cấp, hệ sinh thái mã nguồn mở hoặc công cụ quản lý hạ tầng (như CI/CD pipeline) để tìm kiếm điểm yếu. Các kỹ thuật phổ biến trong giai đoạn này bao gồm khai thác lỗ hổng phần mềm chưa vá, đánh cắp thông tin xác thực hoặc dùng chiến dịch phishing nhắm vào tài khoản của nhà phát triển.
- Chèn mã độc vào sản phẩm hoặc dịch vụ: Khi đã thiết lập được quyền truy cập vào hạ tầng của nhà cung cấp, hacker can thiệp trực tiếp vào mã nguồn, script cấu hình hoặc máy chủ cập nhật. Mã độc (thường ở dạng backdoor) được chèn vào các tệp tin hợp lệ một cách âm thầm, đi kèm cùng các chức năng gốc của phần mềm.
- Phân phối qua kênh xác thực: Bản cập nhật bị nhiễm mã độc tiếp tục được đóng gói và ký điện tử (digital signature) bằng chứng chỉ số hợp pháp của chính nhà cung cấp. Khâu ngụy trang này giúp payload độc hại hợp lệ hóa nguồn gốc, từ đó dễ dàng vượt qua các cơ chế kiểm duyệt chữ ký và phần mềm bảo mật truyền thống tại hệ thống đích.
- Lan truyền và khai thác: Khi tổ chức khách hàng hoặc công cụ tự động tiến hành tải xuống và cài đặt bản cập nhật, mã độc chính thức được kích hoạt. Từ thiết bị bị lây nhiễm, kẻ tấn công thiết lập quyền kiểm soát từ xa, bắt đầu đánh cắp dữ liệu, rà quét mạng nội bộ và tiến hành di chuyển ngang sang các máy chủ khác.
Điểm nguy hiểm của cơ chế này nằm ở việc mã độc xâm nhập thông qua một kênh phân phối đã được cấp quyền tin cậy từ trước. Các hệ thống bảo vệ biên thường cho phép tệp tin có chữ ký số hợp lệ từ nhà cung cấp đi qua mà không cảnh báo. Do đó, tổ chức thường chỉ nhận ra hệ thống bị thỏa hiệp khi mã độc bắt đầu thực thi các lệnh kết nối bất thường hoặc dữ liệu đã bị rò rỉ.
Vì sao supply chain attack đặc biệt nguy hiểm với doanh nghiệp?
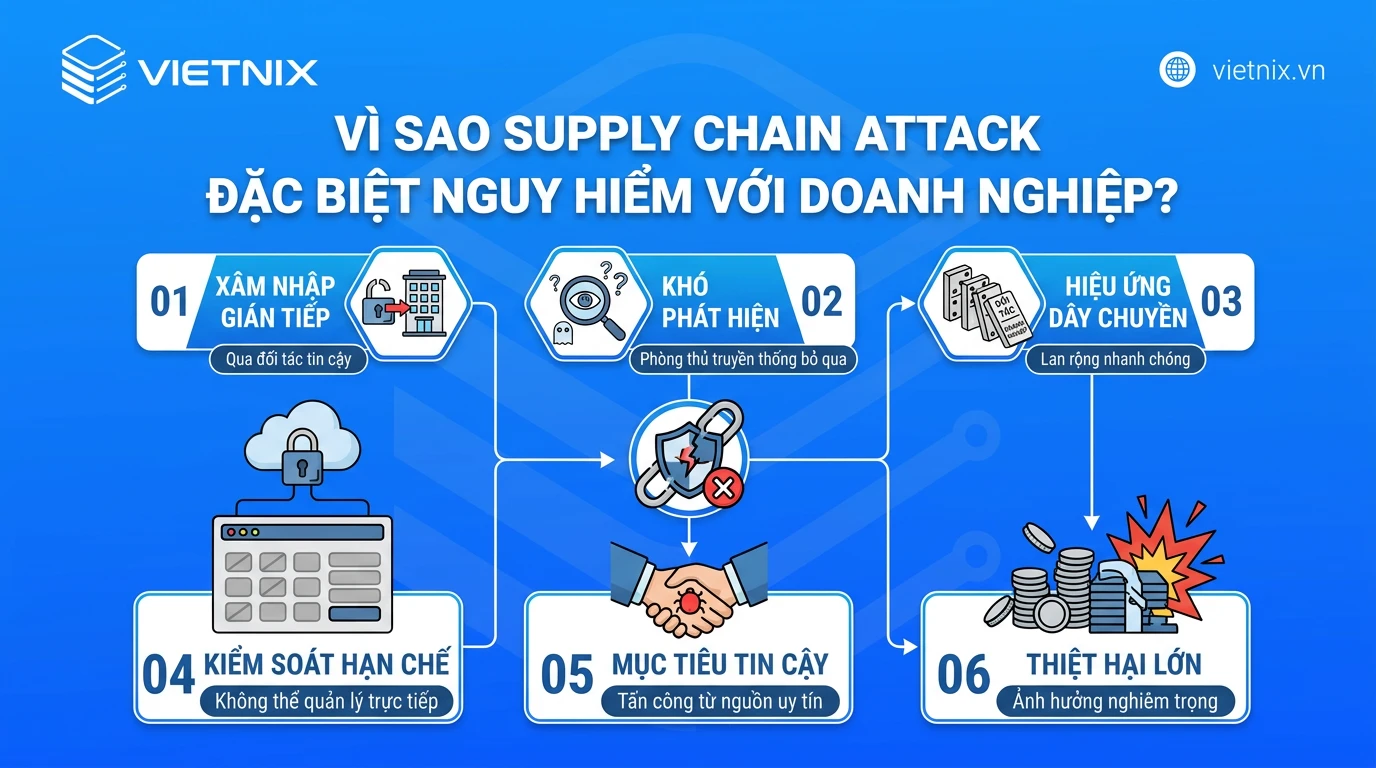
Mình đánh giá mức độ nguy hiểm của supply chain attack nằm ở khả năng qua mặt hoàn toàn các lớp phòng thủ truyền thống nhờ vào cơ chế chiếm đoạt niềm tin. Supply chain attack nguy hiểm hơn các hình thức tấn công thông thường vì các lý do sau:
- Xâm nhập gián tiếp qua đối tác tin cậy: Kẻ tấn công không cần bẻ khóa trực tiếp hệ thống của doanh nghiệp mà nhắm vào các nhà cung cấp, đối tác, hoặc dịch vụ bên thứ ba mà doanh nghiệp đã cấp quyền truy cập và sẵn lòng đặt niềm tin.
- Khó phát hiện và phòng thủ truyền thống: Các giải pháp bảo mật IT truyền thống thường tập trung quét mã độc ở vành đai ngoài của doanh nghiệp, trong khi mã độc trong chuỗi cung ứng lại nằm ẩn bên trong các công cụ hợp pháp, mã nguồn được ký số hoặc tập tin cập nhật chuẩn mực.
- Hiệu ứng dây chuyền lan rộng: Chỉ cần kẻ tấn công xâm nhập thành công vào một nhà cung cấp phần cứng hoặc phần mềm, chúng có thể phát tán mã độc đến hàng trăm, thậm chí hàng ngàn doanh nghiệp khách hàng đang sử dụng sản phẩm đó thông qua các bản vá hoặc bản cập nhật chính thức.
- Phạm vi kiểm soát hạn chế: Doanh nghiệp không thể kiểm soát 100% quy trình bảo mật, mã nguồn hay nhân sự của tất cả các nhà cung cấp bên thứ ba, tạo ra các “mắt xích yếu” dễ bị khai thác.
- Rất khó phát hiện sớm: Mã độc thường ẩn mình trong các bản cập nhật chính thống, công cụ phát triển, hoặc thiết bị phần cứng, khiến các hệ thống bảo mật nội bộ và tường lửa khó nhận diện kịp thời.
- Hệ quả nhiều tầng: Doanh nghiệp không chỉ mất dữ liệu mà còn chịu gián đoạn vận hành, chi phí điều tra và khôi phục, trách nhiệm pháp lý với dữ liệu khách hàng, cũng như tổn thất uy tín khó đo lường.
Các loại supply chain attack phổ biến
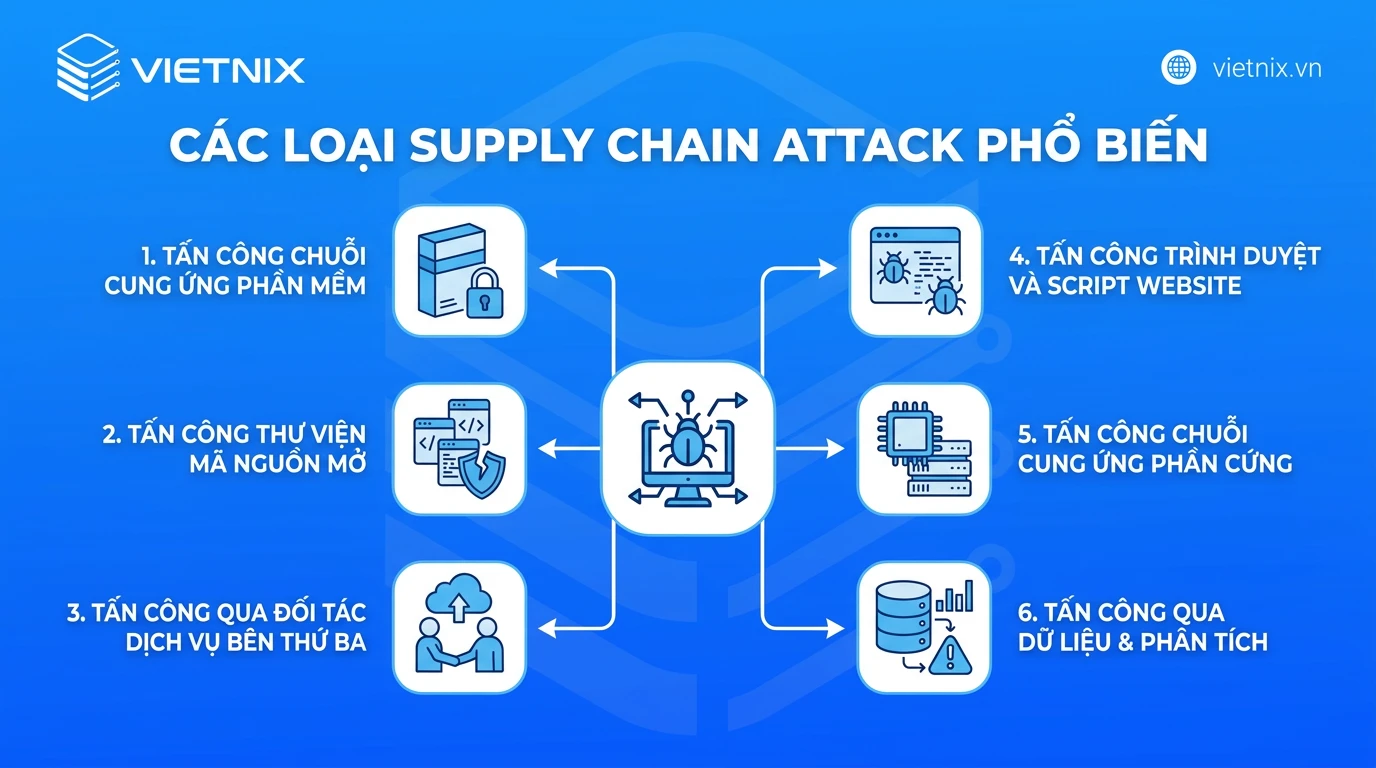
Dựa trên đặc thù của các điểm rủi ro trong vòng đời phát triển và triển khai hệ thống, supply chain attack có thể nhắm vào nhiều thành phần khác nhau. Dưới đây là các hình thức xâm nhập phổ biến được ghi nhận trong các sự cố an ninh mạng thời gian qua.
1. Tấn công chuỗi cung ứng phần mềm
Tấn công chuỗi cung ứng phần mềm xảy ra khi tin tặc chèn mã độc vào một phần mềm hợp pháp hoặc các bản cập nhật hệ thống trước khi nhà sản xuất phân phối đến tay người dùng cuối. Phương thức này thường nhắm vào môi trường phát triển, máy chủ xây dựng mã nguồn (CI/CD pipeline) hoặc cơ chế cập nhật tự động của các nhà cung cấp uy tín. Do mã độc ẩn nấp bên trong các sản phẩm đã được ký số và chứng thực bảo mật, các hệ thống phòng thủ thông thường rất khó phát hiện, tạo điều kiện cho kẻ tấn công xâm nhập sâu vào hạ tầng của hàng loạt tổ chức là khách hàng của phần mềm đó.
2. Tấn công qua thư viện mã nguồn mở
Hình thức này khai thác sự phụ thuộc lớn của các lập trình viên vào hệ sinh thái mã nguồn mở như NPM, PyPI, hay GitHub để đẩy nhanh tốc độ phát triển dự án. Kẻ tấn công có thể sử dụng kỹ thuật giả mạo tên gần giống thư viện gốc để lừa người dùng tải nhầm, hoặc tinh vi hơn là chiếm quyền quản trị của một thư viện phổ biến để cài cắm mã độc vào phiên bản mới. Khi các nhà phát triển ứng dụng tải hoặc cập nhật các thư viện này, mã độc sẽ tự động tích hợp vào sản phẩm và đe dọa trực tiếp đến an toàn thông tin của người dùng.
3. Tấn công qua đối tác dịch vụ bên thứ ba
Các nhà cung cấp dịch vụ quản lý hoặc đối tác quản trị hệ thống IT thường được cấp quyền truy cập hợp pháp hoặc có kết nối mạng trực tiếp tới hệ thống của mục tiêu chính nhưng lại có năng lực bảo mật kém hơn. Bằng cách chiếm đoạt tài khoản của bên thứ ba, kẻ tấn công dễ dàng bước qua hàng rào bảo mật để tấn công leo thang đặc quyền hoặc phân phối mã độc tống tiền (ransomware) đến hàng loạt doanh nghiệp cùng lúc.
4. Tấn công trình duyệt và Script website
Các ứng dụng web thường tích hợp rất nhiều script bên ngoài để phục vụ quảng cáo, phân tích hành vi hoặc cung cấp giao diện hiển thị. Thay vì tấn công máy chủ chứa website, hacker nhắm vào server của đơn vị cung cấp các tập lệnh bên thứ ba này. Khi máy chủ của đối tác bị chèn mã độc, bất kỳ người dùng nào truy cập vào website của bạn cũng sẽ tải đoạn script độc hại đó xuống trình duyệt.
Mã độc dạng này thường hoạt động âm thầm ở phía client-side, thực hiện việc thu thập dữ liệu nhạy cảm (như thông tin thẻ tín dụng, cookie phiên đăng nhập) hoặc chuyển hướng luồng truy cập mà không kích hoạt các cảnh báo trên hệ thống bảo mật máy chủ gốc.
5. Tấn công phần cứng và firmware
Tấn công phần cứng và firmware là dạng can thiệp vật lý hoặc chỉnh sửa mã chương trình điều khiển cấp thấp ngay từ quá trình sản xuất, lắp ráp, hoặc lưu kho của thiết bị trước khi bàn giao cho người sử dụng. Kẻ tấn công có thể cấy các vi mạch gián điệp siêu nhỏ lên bo mạch chủ, thiết bị mạng hoặc thay đổi mã nguồn của hệ thống BIOS/UEFI. Do nằm ở tầng thấp nhất của kiến trúc máy tính, các lỗ hổng hoặc mã độc này có khả năng hoạt động độc lập với hệ điều hành, giúp tin tặc dễ dàng duy trì quyền truy cập lâu dài và né tránh hoàn toàn các giải pháp diệt virus truyền thống.
6. Tấn công qua chứng chỉ số bị đánh cắp
Trong hình thức này, tin tặc tìm cách lấy trộm khóa bí mật hoặc chứng chỉ số hợp pháp thuộc sở hữu của các nhà phát triển phần mềm có danh tiếng. Sau khi sở hữu chứng chỉ này, chúng sử dụng để ký số lên các tệp tin độc hại do mình tự tạo ra nhằm giả mạo một sản phẩm an toàn.
Vì hệ điều hành và các phần mềm quét mã độc luôn ưu tiên tin tưởng các tệp tin có chữ ký số hợp lệ nên mã độc sẽ dễ dàng lọt qua các bộ lọc kiểm tra bảo mật nghiêm ngặt, cho phép kẻ tấn công thực thi mã lệnh nguy hiểm trên máy tính nạn nhân mà không kích hoạt bất kỳ cảnh báo nào.
Dấu hiệu nhận biết hệ thống đang bị supply chain attack
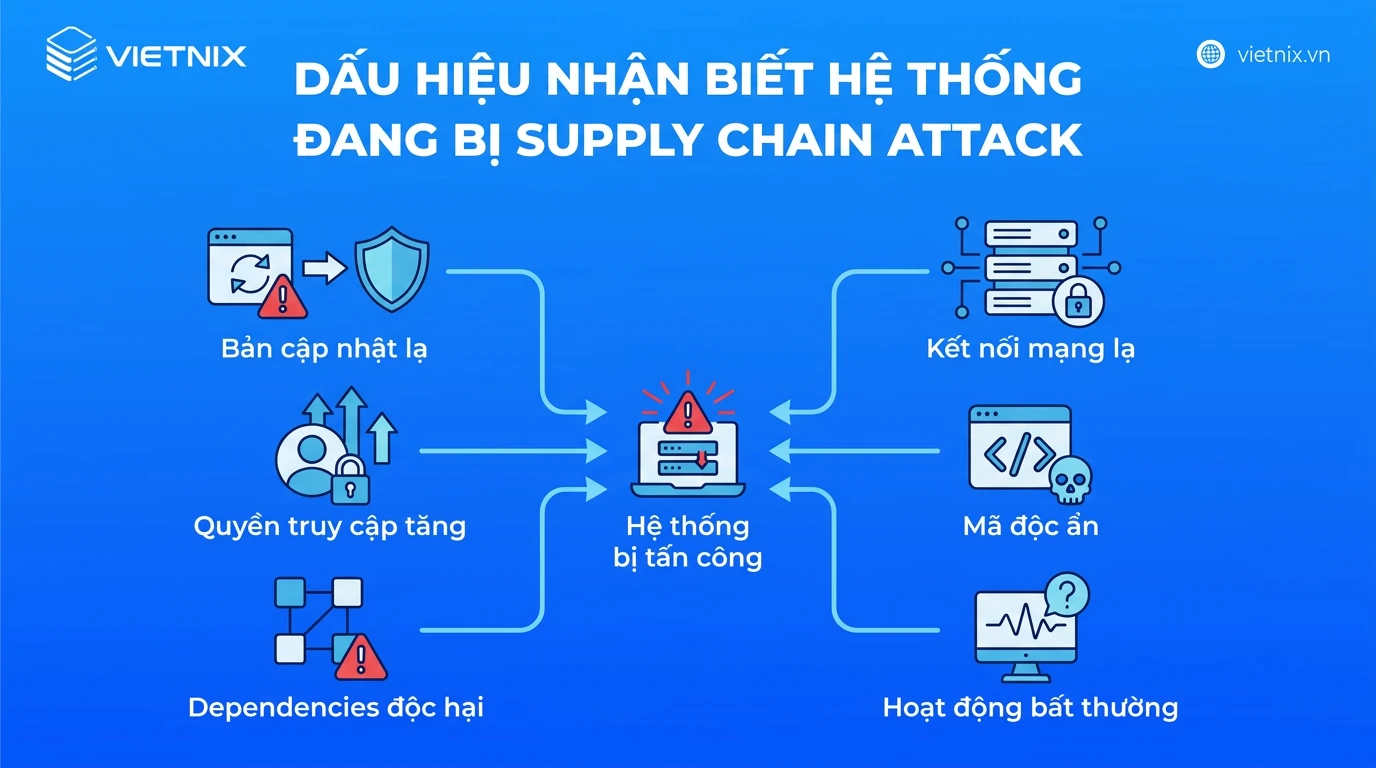
Dưới đây là các dấu hiệu nhận biết hệ thống đang bị tấn công theo dạng này:
Bất thường từ phần mềm và mã nguồn
- Thay đổi kích thước hoặc hash file: Bản cập nhật chính thức từ nhà cung cấp có mã hash (MD5, SHA-256) hoặc dung lượng file khác biệt lớn so với thông báo hoặc phiên bản trước đó.
- Chữ ký số có vấn đề: Bản cập nhật phần mềm bị thiếu chữ ký số, sử dụng chữ ký đã hết hạn, hoặc bị thu hồi bởi nhà cung cấp.
- Mã nguồn xuất hiện các thư viện lạ: Quá trình kiểm tra mã nguồn phát hiện các dependency bên thứ ba tự động tải về từ kho lưu trữ công cộng mà lập trình viên không chủ động thêm vào.
- Hiệu năng hệ thống sụt giảm lạ thường: Máy chủ hoặc ứng dụng bỗng nhiên hoạt động chậm, giật lag nặng, tiêu tốn CPU/RAM bất thường ngay sau khi cài đặt hoặc cập nhật một công cụ, thư viện bên thứ ba.
Bất thường trong lưu lượng mạng và kết nối
- Kết nối đến các máy chủ lạ hoặc C2 server: Hệ thống của bạn hoặc phần mềm của bên thứ ba bắt đầu gửi dữ liệu đến các địa chỉ IP hoặc tên miền lạ, không có trong tài liệu hướng dẫn kỹ thuật của nhà cung cấp.
- Lưu lượng dữ liệu đi tăng đột biến: Phát hiện một lượng lớn dữ liệu được mã hóa hoặc nén (.zip, .rar) truyền ra ngoài hệ thống vào các khung giờ không làm việc.
- Giao thức mạng bất thường: Phần mềm thông thường chỉ dùng cổng HTTP/HTTPS bỗng nhiên kích hoạt các cổng lạ (như SSH, RDP, DNS tunneling) để giao tiếp ra bên ngoài.
- Lỗi xác thực hoặc API bất thường: Các lệnh gọi API dồn dập, trái quy luật hoặc xuất hiện yêu cầu lấy dữ liệu từ các tài khoản kết nối với bên ngoài.
Bất thường về tài khoản và quyền truy cập
- Tài khoản nhà cung cấp hoạt động vào giờ lạ: Tài khoản truy cập từ xa (VPN, RDP) của bên thứ ba (đối tác bảo trì, tư vấn…) đăng nhập vào hệ thống lúc nửa đêm hoặc các khung giờ không có lịch làm việc chung.
- Yêu cầu đặc quyền leo thang: Phần mềm bên thứ ba bỗng nhiên yêu cầu quyền Quản trị cao cấp (Administrator/Root) hoặc cố gắng truy cập vào các vùng dữ liệu nhạy cảm mà chức năng thông thường của nó không cần tới.
- Tài khoản dịch vụ tự động tạo mới: Xuất hiện các tài khoản hệ thống mới mà đội ngũ IT nội bộ không hề khởi tạo.
Cảnh báo từ công cụ bảo mật và cộng đồng
- Cảnh báo hàng loạt từ EDR/Antivirus: Các phần mềm diệt virus trên Endpoint liên tục báo động về các tiến trình con bất thường được sinh ra từ một phần mềm tin cậy (ví dụ:
notepad.exehoặccmd.exechạy ngầm dưới quyền của phần mềm kế toán). - Nhật ký hệ thống bị xóa: Phát hiện các đoạn log giám sát bảo mật trong khoảng thời gian diễn ra bản cập nhật phần mềm bị xóa sạch hoặc bị vô hiệu hóa không rõ nguyên nhân.
- Cảnh báo IOC từ nhà sản xuất hoặc cộng đồng: Nhận được thông báo khẩn cấp từ hãng bảo mật, nhà cung cấp phần mềm (ví dụ thông tin cảnh báo lỗ hổng hoặc chiến dịch tấn công nhắm vào gói thư viện cụ thể trên Trend Micro hoặc các tổ chức như CrowdStrike).
- Dữ liệu bị rò rỉ âm thầm: Lượng dữ liệu lớn bất thường bị đẩy ra ngoài thông qua các kênh giao tiếp có vẻ hợp pháp (như HTTPS, DNS tunneling) mà không rõ mục đích.
Kẻ tấn công thường áp dụng chiến thuật “trì hoãn kích hoạt”, nghĩa là payload độc hại có thể nằm im trong môi trường sản xuất nhiều ngày trước khi thực thi. Do đó, việc duy trì giám sát liên tục các tệp tin log, hành vi người dùng cuối và các cảnh báo về thành phần phụ thuộc từ hệ thống đo lường bảo mật là phương án tối ưu để phát hiện sớm các cuộc tấn công này trước khi chúng kịp gây rò rỉ dữ liệu diện rộng.
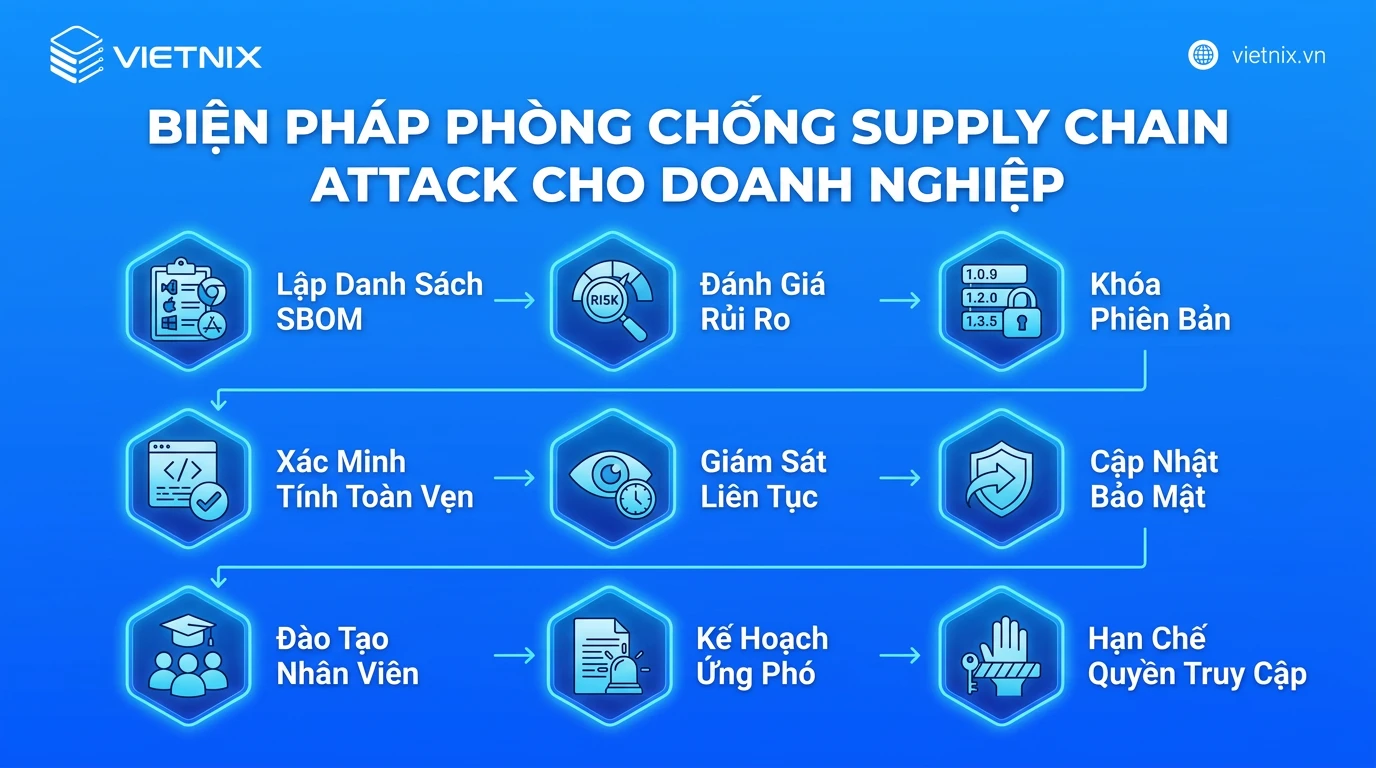
Biện pháp phòng chống supply chain attack cho doanh nghiệp
- Lập danh sách nhà cung cấp và phần mềm (SBOM)
- Đánh giá và phân loại rủi ro nhà cung cấp
- Khóa phiên bản và xác minh tính toàn vẹn của dependency
- Bảo vệ pipeline CI/CD như một hệ thống sản xuất
- Áp dụng mô hình Zero Trust và quyền tối thiểu
- Phân đoạn mạng và kiểm soát kết nối ra ngoài
- Giám sát hành vi thay vì chỉ quét chữ ký
- Bảo vệ hạ tầng bằng tường lửa nhiều lớp và chống DDoS
- Xây dựng kế hoạch phản ứng sự cố
Không có một công cụ nào chặn được hoàn toàn supply chain attack. Thay vào đó, doanh nghiệp cần kết hợp nhiều lớp kiểm soát từ quy trình, con người đến kỹ thuật. Dưới đây là 9 biện pháp được sắp xếp theo thứ tự nên triển khai.
1. Lập danh sách nhà cung cấp và phần mềm (SBOM)
Duy trì danh sách thành phần phần mềm (Software Bill of Materials – SBOM) chi tiết cho mọi ứng dụng, dịch vụ đang sử dụng. SBOM giúp liệt kê rõ ràng toàn bộ mã nguồn mở, thư viện (dependency), API và các dịch vụ của bên thứ ba đang tích hợp trong hệ thống.
Khi có một lỗ hổng bảo mật mới xuất hiện ở một thư viện cụ thể, việc sở hữu SBOM giúp đội ngũ kỹ thuật ngay lập tức truy vết và xác định xem doanh nghiệp có đang bị ảnh hưởng hay không mà không mất hàng tuần rà soát thủ công. Giải pháp này phù hợp cho các tổ chức phát triển phần mềm nội bộ, đội ngũ DevOps và các hệ thống vận hành phụ thuộc vào nhiều mã nguồn mở hoặc API bên ngoài.
2. Đánh giá và phân loại rủi ro nhà cung cấp
Không phải mọi nhà cung cấp hay đối tác bên thứ ba đều có mức độ bảo mật ngang nhau. Doanh nghiệp cần thiết lập quy trình thẩm định bảo mật trước khi ký hợp đồng và định kỳ rà soát lại.
Hãy phân loại nhà cung cấp theo các mức độ rủi ro dựa trên: quyền truy cập của họ vào hệ thống nội bộ, lượng dữ liệu khách hàng họ nắm giữ, và năng lực bảo mật thực tế (ví dụ: họ có đạt chuẩn ISO/IEC 27001, SOC 2 hay có lịch sử dính sự cố lộ dữ liệu hay không). Các nhà cung cấp cấp cao/rủi ro lớn cần được giám sát chặt chẽ hơn.
Mẹo từ chuyên gia
Theo kinh nghiệm của mình, câu hỏi hiệu quả để hỏi nhà cung cấp không phải là “các bạn có an toàn không?”, mà là “khi các bạn bị tấn công, các bạn sẽ thông báo cho chúng tôi trong bao lâu và bằng kênh nào?”. Câu trả lời sẽ cho bạn biết họ đã thực sự chuẩn bị hay chưa.
3. Khóa phiên bản và xác minh tính toàn vẹn của dependency
Tuyệt đối tránh việc sử dụng các ký tự đại diện (như dấu * hoặc latest) khi khai báo các thư viện phần mềm hoặc gói cập nhật (package), vì điều này có thể tự động tải về các phiên bản độc hại nếu kho lưu trữ bên ngoài bị chiếm đoạt. Doanh nghiệp cần khóa cứng phiên bản cho tất cả dependency và sử dụng cơ chế kiểm tra mã băm hoặc chữ ký số để đảm bảo gói tin không bị thay đổi trên đường truyền hoặc tại máy chủ nguồn.
4. Bảo vệ pipeline CI/CD như một hệ thống sản xuất
Môi trường CI/CD và các server build thường là điểm yếu bị khai thác để chèn mã độc vào bản cập nhật hợp lệ. Do đó bạn cần áp dụng các lớp bảo mật nghiêm ngặt cho CI/CD: phân quyền chặt chẽ cho người đẩy mã, xác thực đa yếu tố (MFA) cho toàn bộ tài khoản kỹ thuật, quét mã nguồn tự động bằng SAST/DAST trước khi biên dịch, và bảo vệ các kho lưu trữ mã nguồn (như GitHub, GitLab) bằng các chính sách kiểm duyệt mã gắt gao.
5. Áp dụng mô hình Zero Trust và quyền tối thiểu
Xóa bỏ tư duy “mạng nội bộ luôn an toàn” bằng cách áp dụng triệt để kiến trúc Zero Trust (Không bao giờ tin tưởng, luôn luôn xác minh). Mọi tài khoản, dịch vụ hay nhà cung cấp khi kết nối vào hệ thống chỉ được cấp quyền tối thiểu cần thiết để hoàn thành công việc của họ và trong một khoảng thời gian nhất định. Nếu một tài khoản hoặc nhà cung cấp bị chiếm đoạt, kẻ tấn công cũng không thể dùng nó để quét ngang chiếm quyền toàn bộ hệ thống.
6. Phân đoạn mạng và kiểm soát kết nối ra ngoài
Thực hiện phân đoạn mạng để chia hệ thống thành các vùng độc lập (vùng phát triển, vùng thử nghiệm, vùng sản xuất, vùng chứa dữ liệu nhạy cảm). Đồng thời, cần kiểm soát nghiêm ngặt các kết nối mạng đi ra ngoài Internet của máy chủ. Hầu hết mã độc supply chain đều cần “gọi về” máy chủ điều khiển, nên việc chặn outbound sẽ vô hiệu hóa chúng ngay cả khi đã lọt vào.
Mẹo từ chuyên gia
Ở bước này, theo kinh nghiệm của mình, bạn nên bắt đầu bằng chế độ giám sát (log mọi kết nối ra ngoài) trong 1–2 tuần để xây dựng baseline, rồi mới chuyển sang chặn. Nếu chặn ngay từ đầu, bạn rất dễ làm gián đoạn các dịch vụ hợp lệ như cổng thanh toán hoặc API gửi email.
7. Giám sát hành vi thay vì chỉ quét chữ ký
Phần mềm diệt virus dựa trên chữ ký gần như vô dụng với mã độc được ký số hợp lệ. Vì vậy, bạn cần các giải pháp giám sát hành vi như EDR/XDR trên endpoint, giám sát toàn vẹn file (FIM) trên máy chủ và phân tích log tập trung (SIEM). Mục tiêu là phát hiện hành vi bất thường như một ứng dụng web bỗng đọc file SSH key hoặc tạo process lạ.
8. Bảo vệ hạ tầng bằng tường lửa nhiều lớp và chống DDoS
Bảo mật chuỗi cung ứng phần mềm không tách rời việc củng cố lớp vỏ hạ tầng mạng. Doanh nghiệp cần trang bị hệ thống tường lửa ứng dụng web (WAF), hệ thống ngăn chặn xâm nhập (IPS) và giải pháp chống tấn công từ chối dịch vụ (DDoS). Các lớp bảo vệ này giúp ngăn chặn các cuộc tấn công lợi dụng lỗ hổng từ bên thứ ba để làm tê liệt hoặc khai thác trực tiếp vào cổng dịch vụ hướng ra bên ngoài của doanh nghiệp.
Giải pháp Firewall Anti DDoS của Vietnix hỗ trợ chia nhỏ các cuộc tấn công thông qua DDoS Mitigation Cluster, giúp hệ thống chịu tải ổn định. Công nghệ này có khả năng phát hiện và tự động chặn DDoS dưới 2 giây, kết hợp hệ thống phòng thủ đa tầng cùng tính năng ẩn IP backend, giúp đảm bảo kết nối luôn thông suốt, ổn định 24/7. Đây là lá chắn công nghệ cao giúp doanh nghiệp an tâm phát triển kinh doanh trực tuyến.
9. Xây dựng kế hoạch phản ứng sự cố
Xây dựng và chuẩn hóa Kế hoạch phản hồi sự cố (Incident Response Plan) chuyên biệt cho kịch bản rủi ro chuỗi cung ứng. Quy trình này cần định nghĩa cụ thể phương pháp cô lập nhanh một dependency bị lỗi, quy trình thu hồi và thay thế các token/API key bị ảnh hưởng, hướng dẫn thông báo khách hàng, cùng cơ chế phối hợp với các tổ chức, chuyên gia bảo mật để khôi phục hệ thống an toàn.
Vietnix Firewall Anti DDoS: Lớp phòng thủ đồng hành cùng doanh nghiệp trước rủi ro chuỗi cung ứng
Sau khi khai thác được một thành phần bên thứ ba, hacker thường kết hợp tấn công DDoS để làm tê liệt hệ thống hoặc đánh lạc hướng đội kỹ thuật. Vietnix Firewall Anti DDoS được thiết kế để giải quyết đúng bài toán này: lọc lưu lượng độc hại ở tầng mạng và tầng ứng dụng, chặn các nỗ lực khai thác lỗ hổng phổ biến, đồng thời duy trì tốc độ và sự ổn định cho website, ứng dụng của doanh nghiệp trong suốt thời gian xử lý sự cố.
Đội ngũ kỹ thuật Vietnix trực 24/7, hỗ trợ phân tích traffic, khoanh vùng và tư vấn cấu hình phù hợp với kiến trúc riêng của từng hệ thống. Vietnix đồng hành cùng doanh nghiệp như một đối tác hạ tầng dài hạn, giúp bạn tập trung vận hành kinh doanh trong khi lớp bảo vệ bên ngoài luôn được giám sát và tối ưu liên tục.
Thông tin liên hệ:
- Website: https://vietnix.vn/
- Hotline: 1800 1093
- Email: sales@vietnix.vn
- Địa chỉ: 265 Hồng Lạc, Phường Bảy Hiền, Thành Phố Hồ Chí Minh
Câu hỏi thường gặp
Dấu hiệu nào cho thấy doanh nghiệp có thể đang bị ảnh hưởng bởi supply chain attack?
Các dấu hiệu phổ biến bao gồm hoạt động bất thường từ mạng lưới của đối tác thứ ba, sự thay đổi không mong muốn trong hành vi của phần mềm và cảnh báo từ công cụ bảo mật về thành phần bị xâm phạm. Bạn cũng cần chú ý đến các tiến trình con lạ, kết nối mạng không xác định hoặc luồng di chuyển dữ liệu bất thường sau khi cập nhật hệ thống.
SBOM có giúp giảm rủi ro supply chain attack như thế nào?
Duy trì danh sách thành phần phần mềm (SBOM) cập nhật bao gồm các gói tin, phiên bản và mối quan hệ với nhà cung cấp giúp bảo mật hệ thống hiệu quả. Khi một thành phần bị phát hiện có lỗ hổng hoặc bị xâm phạm, SBOM cho phép đội ngũ bảo mật nhanh chóng truy vết và xác định mức độ ảnh hưởng để xử lý kịp thời.
Vì sao bản cập nhật phần mềm hợp lệ vẫn có thể trở thành nguồn lây nhiễm?
Mã độc được chèn vào các bản cập nhật hợp lệ thường được phân phối kèm theo chữ ký điện tử đáng tin cậy từ nhà cung cấp. Do mã độc di chuyển qua một kênh đã được hệ thống của nạn nhân tin tưởng, nó dễ dàng vượt qua các bước kiểm tra chữ ký và các biện pháp bảo vệ vành đai vốn được thiết kế để chặn các tệp tin lạ.
Doanh nghiệp nhỏ có cần lo ngại về supply chain attack không?
Có. Dù hoạt động trong phạm vi hẹp, các doanh nghiệp nhỏ vẫn phụ thuộc vào phần cứng, phần mềm và dịch vụ từ mạng lưới nhà cung cấp rộng lớn. Kẻ tấn công có thể lợi dụng điều này để xâm nhập. Các doanh nghiệp quy mô nhỏ cần tận dụng các công cụ quản lý rủi ro bên thứ ba và chủ động đánh giá bảo mật đối tác để bảo vệ hệ thống.
Làm sao đánh giá mức độ an toàn của một nhà cung cấp trước khi tích hợp hệ thống?
Bạn cần kiểm tra xem đối tác có tuân thủ các tiêu chuẩn bảo mật hay không, cũng như phương thức họ xử lý và thông báo rủi ro. Hãy xem xét cách họ bảo mật phần mềm, tần suất kiểm thử bảo mật, chính sách trả thưởng tìm lỗi và khả năng phát hành bản vá kịp thời khi có lỗ hổng được phát hiện.
Khi nghi ngờ nhà cung cấp bị xâm nhập, doanh nghiệp nên làm gì trước tiên?
Theo quy trình chuẩn, hệ thống cần lập tức kích hoạt kế hoạch ứng phó sự cố và cô lập các máy chủ hoặc dịch vụ đang bị ảnh hưởng. Sau đó, tiến hành đánh giá mức độ thiệt hại, thông báo cho các bên liên quan và phối hợp chặt chẽ với nhà cung cấp bị xâm phạm để nhanh chóng khắc phục mối đe dọa.
Zero Trust có áp dụng được trong bảo mật chuỗi cung ứng không?
Hoàn toàn có thể. Việc áp dụng kiến trúc Zero Trust yêu cầu xác minh nghiêm ngặt danh tính đối với mọi người dùng và thiết bị, giúp giới hạn quyền truy cập ngay cả khi kẻ tấn công đã xâm nhập. Hãy xem mọi gói phụ thuộc, plugin hoặc mô hình AI bên ngoài là mối đe dọa tiềm ẩn cho đến khi chúng được xác thực đầy đủ về siêu dữ liệu và nguồn gốc bản dựng.
Mã nguồn mở có làm tăng nguy cơ supply chain attack không?
Các thư viện mã nguồn mở có thể trở thành vector tấn công nếu tài khoản của người duy trì dự án bị chiếm quyền. Khi kẻ tấn công chèn mã độc vào các gói phần mềm nguồn mở phổ biến, các lập trình viên sẽ vô tình tích hợp chúng vào ứng dụng, làm lây lan mối đe dọa đến hàng ngàn hệ thống người dùng cuối.
Những loại dữ liệu nào thường bị nhắm tới trong tấn công chuỗi cung ứng?
Sau khi thiết lập được chỗ đứng trong hệ thống thông qua điểm yếu chuỗi cung ứng, mục tiêu thực sự của kẻ tấn công thường là các loại dữ liệu nhạy cảm. phổ biến bao gồm hồ sơ khách hàng, thông tin xác thực, mã nguồn dự án hoặc các tập dữ liệu đang được sử dụng để huấn luyện hệ thống AI của tổ chức.
Bảo hiểm an ninh mạng có chi trả cho thiệt hại từ supply chain attack không?
Các tài liệu và báo cáo bảo mật hiện tại không đưa ra thông tin cụ thể về chính sách bồi thường của bảo hiểm an ninh mạng đối với hình thức tấn công này. Tuy nhiên, khi hệ thống bị xâm nhập dẫn đến rò rỉ dữ liệu, doanh nghiệp chắc chắn sẽ phải đối mặt với các khoản phạt pháp lý, thiệt hại tài chính nặng nề và ảnh hưởng nghiêm trọng đến uy tín thương hiệu do không quản lý tốt rủi ro từ bên thứ ba.
Supply chain attack khai thác lỗ hổng từ các nhà cung cấp và phần mềm bên thứ ba, cho phép tin tặc vượt qua các rào cản bảo mật truyền thống để xâm nhập ngầm vào hệ thống mục tiêu. Để giảm thiểu rủi ro từ chuỗi cung ứng, doanh nghiệp cần chủ động kiểm soát phân quyền ứng dụng và kết hợp triển khai các giải pháp hạ tầng máy chủ an toàn tích hợp Firewall Anti DDoS từ Vietnix nhằm thiết lập một kiến trúc phòng thủ đồng bộ.

THEO DÕI VÀ CẬP NHẬT CHỦ ĐỀ BẠN QUAN TÂM
Đăng ký ngay để nhận những thông tin mới nhất từ blog của chúng tôi. Đừng bỏ lỡ cơ hội truy cập kiến thức và tin tức hàng ngày
Đánh giá mức độ hữu ích của bài viết

Thất vọng

Chưa hữu ích

Bình thường

Hữu ích

Rất hữu ích