


















XDR là gì? Cách XDR hoạt động, thành phần và lợi ích cho doanh nghiệp
Đã kiểm duyệt nội dung
Đánh giá
XDR (Extended Detection and Response) là giải pháp bảo mật thu thập và liên kết dữ liệu từ nhiều lớp như như endpoint, email, mạng, ứng dụng và cloud để phát hiện, điều tra và phản hồi mối đe dọa trên toàn bộ hạ tầng CNTT. Trong bài viết này, mình sẽ phân tích chi tiết thành phần, cơ chế hoạt động, chức năng cốt lõi cùng quy trình triển khai XDR cho doanh nghiệp dựa trên kinh nghiệm nhiều năm vận hành hạ tầng máy chủ của hàng nghìn khách hàng doanh nghiệp.
Những điểm chính
- Quan điểm của mình: XDR chỉ phát huy giá trị khi doanh nghiệp đã có các lớp nền tảng ổn định: firewall, chống DDoS, sao lưu và phân quyền rõ ràng. Nếu nền móng còn lỏng lẻo, bạn nên củng cố hạ tầng trước rồi mới tính đến XDR.
- Khái niệm XDR: Hiểu rõ bản chất của công cụ này trong việc tích hợp dữ liệu và sản phẩm bảo mật để giám sát, giảm thiểu mối đe dọa an ninh mạng từ điểm cuối đến đám mây.
- Các thành phần chính của một hệ thống XDR: Nắm được cấu trúc gồm giải pháp ngoại vi (EDR, NDR, bảo mật email, SSE) và giải pháp hỗ trợ (API, phân tích, tự động ứng phó).
- Cách thức hoạt động của XDR: Hiểu quy trình 3 giai đoạn từ thu thập, tích hợp dữ liệu đến phân tích hợp nhất và quản lý sự cố theo thời gian thực.
- Lợi ích của XDR đối với doanh nghiệp: Thấy rõ giá trị trong việc mở rộng khả năng hiển thị, cảnh báo ưu tiên theo mức độ và hỗ trợ ra quyết định dựa trên dữ liệu.
- Sự khác biệt giữa XDR, EDR và SIEM: Phân biệt rõ phạm vi giám sát, dữ liệu xử lý và cách tiếp cận phản hồi của ba công cụ bảo mật SOC phổ biến.
- Khi nào doanh nghiệp nên triển khai XDR: Nhận diện các dấu hiệu và tình huống cho thấy tổ chức cần nâng cấp lên giải pháp phát hiện và phản hồi mở rộng.
- Quy trình triển khai XDR cho doanh nghiệp: Nắm được các bước cụ thể từ đánh giá hạ tầng, lựa chọn giải pháp đến tích hợp và vận hành hệ thống XDR.
- Một số giải pháp XDR phổ biến hiện nay: Tham khảo các nền tảng XDR đang được triển khai rộng rãi như Microsoft Defender XDR, Stellar Cyber Open XDR.
- Kết hợp XDR với Firewall Anti DDoS Vietnix để bảo vệ hạ tầng toàn diện: Tăng cường lớp bảo vệ chống tấn công từ chối dịch vụ song song với năng lực phát hiện mối đe dọa đa lớp của XDR.
- Câu hỏi thường gặp: Giải đáp nhanh các thắc mắc phổ biến xoay quanh chi phí, điều kiện triển khai và hiệu quả thực tế của XDR.
XDR là gì?
XDR (Extended Detection and Response – Phát hiện và Phản hồi Mở rộng) là giải pháp an ninh mạng giúp hợp nhất dữ liệu từ nhiều lớp bảo mật vào một nền tảng thống nhất nhằm giám sát, phát hiện và phản hồi các mối đe dọa. Khác với EDR chỉ tập trung vào điểm cuối, XDR mở rộng phạm vi bảo vệ ra toàn bộ môi trường gồm endpoint, email, ứng dụng, máy chủ, mạng và cloud.
Về bản chất kỹ thuật, XDR thu thập log và telemetry từ nhiều nguồn, sau đó tương quan dữ liệu bằng AI và machine learning để tạo ra bức tranh hoàn chỉnh về sự cố. Hệ thống kết hợp bốn hoạt động cốt lõi: phòng tránh, phát hiện, điều tra và ứng phó, giúp đội ngũ SecOps rút ngắn thời gian xử lý sự cố và giảm thiểu cảnh báo nhiễu trong vận hành bảo mật hàng ngày.
Việc triển khai một hệ thống XDR hiệu quả đòi hỏi nền tảng hạ tầng máy chủ đủ mạnh để xử lý khối lượng dữ liệu lớn từ nhiều nguồn, đồng thời đảm bảo tính sẵn sàng và bảo mật ở mức cao nhất. Để đáp ứng yêu cầu khắt khe này, bạn có thể tham khảo dịch vụ VPS và Dedicated Server tại Vietnix với nền tảng phần cứng AMD EPYC Gen 3 thế hệ mới, ổ cứng NVMe U.2 Enterprise cùng công nghệ ảo hóa KVM hiện đại. Hệ thống của Vietnix tích hợp sẵn tính năng backup định kỳ và đội ngũ kỹ thuật hỗ trợ 24/7, giúp hạ tầng vận hành các giải pháp bảo mật như XDR luôn ổn định, giảm thiểu tối đa rủi ro gián đoạn khi xử lý và phân tích các mối đe dọa trong thời gian thực.
Các thành phần chính của một hệ thống XDR
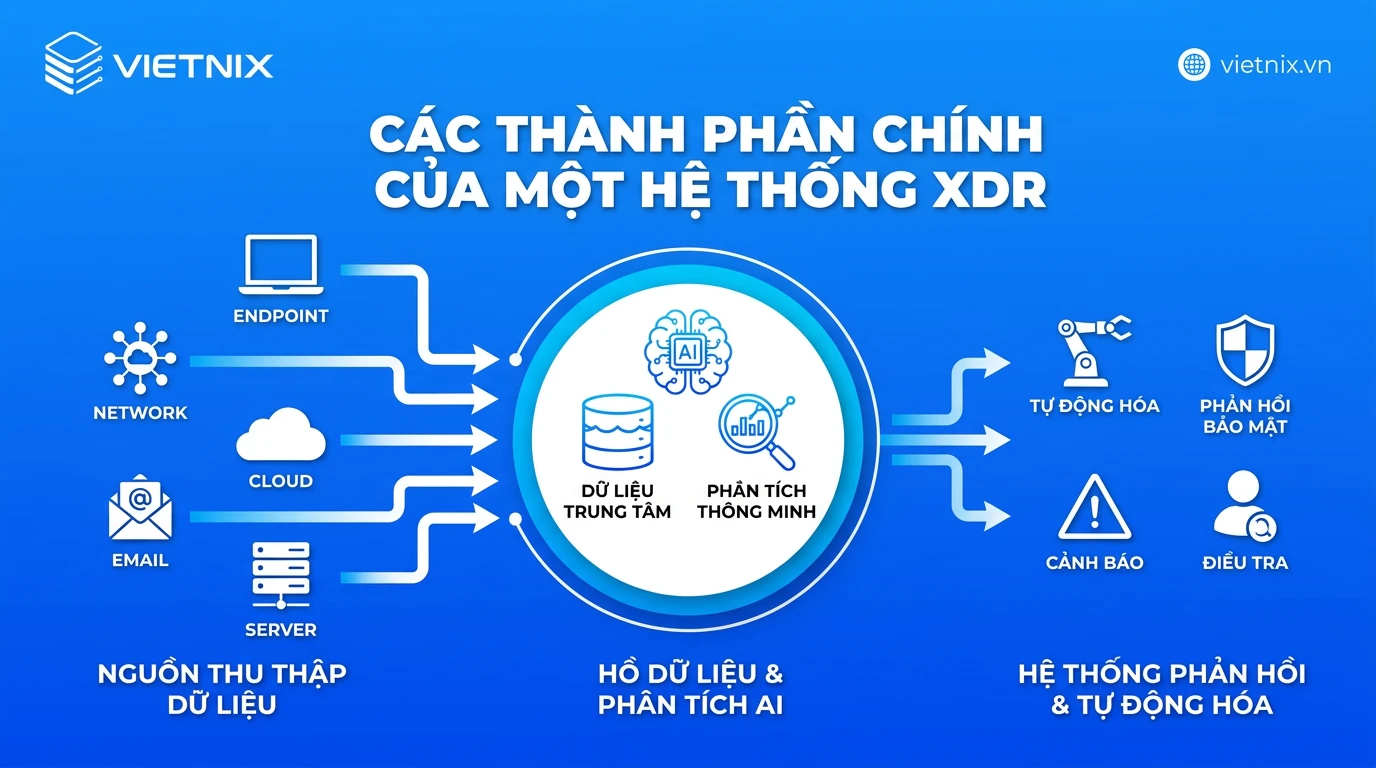
Một hệ thống XDR hoàn chỉnh được cấu thành từ các nhóm thành phần chính là: giải pháp ngoại vi làm nhiệm vụ thu thập tín hiệu từ các lớp bảo mật khác nhau và giải pháp hỗ trợ đảm nhận phân tích, tương quan và tự động hóa phản hồi. Hai nhóm này phối hợp để tạo ra về mối đe dọa trên toàn bộ hạ tầng, thay vì chỉ dừng ở một lớp bảo mật đơn lẻ như EDR.
1. Các nguồn thu thập dữ liệu
Đây là các thành phần có nhiệm vụ thu thập dữ liệu đo lường từ mọi ngóc ngách trong hạ tầng doanh nghiệp:
- Điểm cuối (Endpoint): Tiếp nhận dữ liệu từ các tác nhân EDR cài trên máy tính, máy chủ để theo dõi tiến trình, tệp tin và hành vi đáng ngờ.
- Mạng: Thu thập dữ liệu lưu lượng mạng để phát hiện các hành vi dò quét, kết nối đến IP độc hại hoặc rò rỉ dữ liệu.
- Đám mây: Giám sát các container, cấu hình sai và hành vi truy cập bất thường trên các môi trường AWS, Azure, Google Cloud.
- Danh tính (Identity/IAM): Theo dõi hoạt động đăng nhập, phát hiện các cuộc tấn công chiếm đoạt tài khoản hoặc leo thang đặc quyền.
- Email và Ứng dụng (SaaS): Kiểm tra các mối đe dọa từ email lừa đảo, mã độc đính kèm và hành vi chia sẻ dữ liệu trên OneDrive, Google Drive…
2. Hồ dữ liệu trung tâm và bộ phân tích AI
Đây là “bộ não” của XDR, nơi dữ liệu thô được biến đổi thành thông tin có thể hành động:
- Hồ dữ liệu tập trung: Nơi chuẩn hóa và lưu trữ khối lượng lớn dữ liệu từ nhiều nguồn khác nhau theo thời gian thực để phục vụ phân tích.
- Công cụ tương quan dữ liệu: Sử dụng AI và Machine Learning để xâu chuỗi các cảnh báo nhỏ, rời rạc từ nhiều nguồn thành một câu chuyện tấn công hoàn chỉnh, giúp giảm thiểu tối đa báo động giả.
- Nhận diện mối đe dọa: Liên tục cập nhật các mẫu mã độc mới, kỹ thuật tấn công (như khung MITRE ATT&CK) và danh sách IP/Domain độc hại từ các tổ chức an ninh mạng toàn cầu để đối chiếu với hệ thống.
3. Hệ thống phản hồi và tự động hóa
Sau khi phát hiện mối đe dọa, XDR cung cấp các công cụ để cô lập và xử lý cuộc tấn công:
- Kịch bản phản hồi tự động (Playbooks/SOAR): Các quy trình được thiết lập sẵn để tự động xử lý khi có sự cố xảy ra (ví dụ: Tự động cô lập máy tính nhiễm mã độc khỏi mạng, thu hồi quyền truy cập của tài khoản bị hack).
- Giao diện quản lý tập trung: Một màn hình duy nhất cung cấp dòng thời gian trực quan của cuộc tấn công, giúp các chuyên viên phân tích SOC dễ dàng theo dõi và xử lý.
- Công cụ săn tìm mối đe dọa: Cung cấp khả năng tìm kiếm nâng cao, cho phép các chuyên gia bảo mật chủ động rà soát toàn bộ hệ thống để phát hiện các mối đe dọa ẩn sâu chưa kích hoạt cảnh báo.
Cách thức hoạt động của XDR
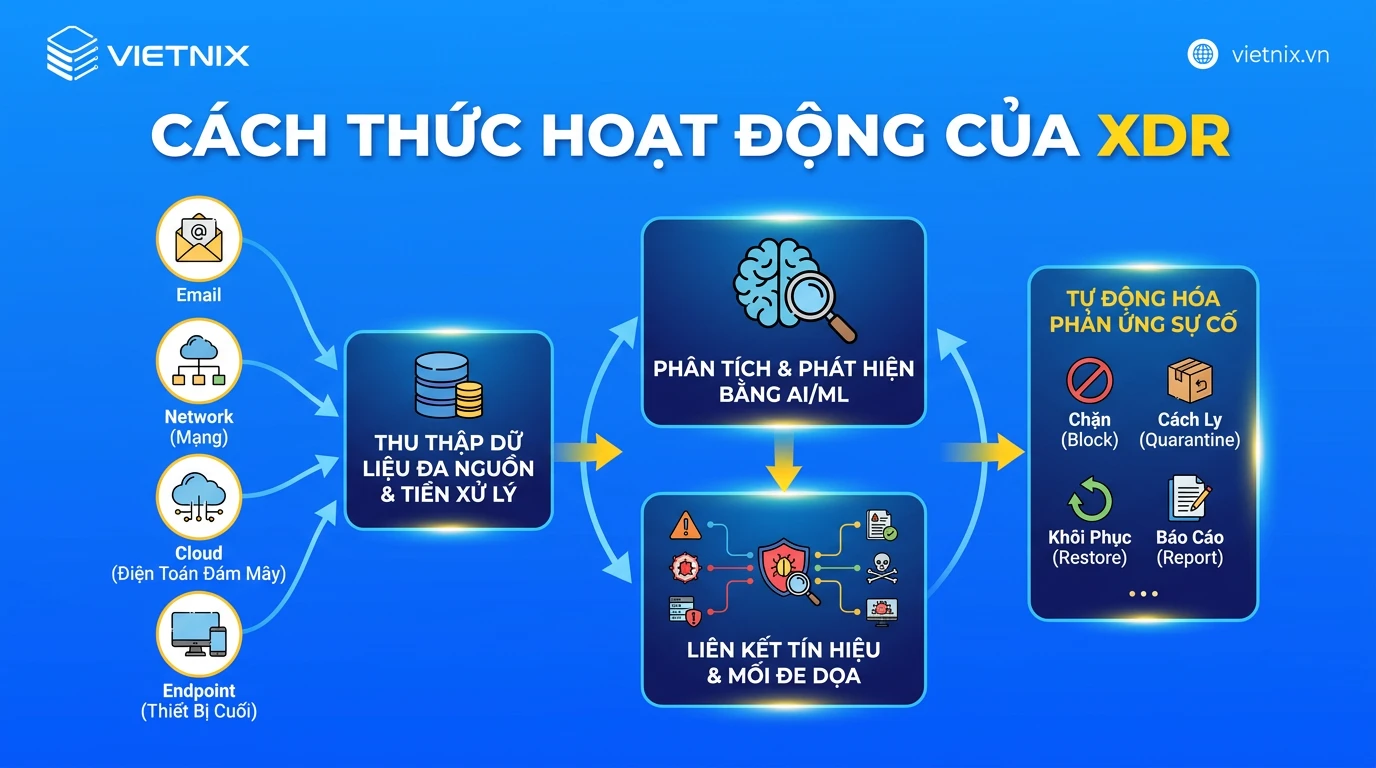
XDR vận hành theo chu trình khép kín từ thu thập dữ liệu đa nguồn đến tự động hóa phản ứng sự cố. Quy trình này tận dụng AI và machine learning để liên kết các tín hiệu rời rạc thành bức tranh tấn công hoàn chỉnh, rút ngắn thời gian phát hiện và phản hồi so với mô hình giám sát thủ công truyền thống.
Bước 1: Thu thập và tích hợp dữ liệu
XDR thu thập dữ liệu từ nhiều lớp bảo mật khác nhau: endpoint, email, mạng, ứng dụng, máy chủ, danh tính người dùng, thiết bị lưu trữ và cả tài nguyên trên cloud. Không giới hạn ở thiết bị điểm cuối và tường lửa như các giải pháp cũ, XDR còn tích hợp dữ liệu từ ứng dụng bên thứ ba thông qua API, tạo nên nguồn dữ liệu bảo mật tập trung.
Việc hợp nhất dữ liệu từ nhiều nguồn giúp loại bỏ các điểm mù trong hệ thống. Khi mọi tín hiệu được đưa về một dòng thời gian sự cố thống nhất, đội ngũ SOC có thể quan sát toàn bộ hoạt động diễn ra trong hạ tầng mà không phải chuyển đổi giữa nhiều công cụ rời rạc.
Bước 2: Liên kết và phân tích ngữ cảnh
Sau khi thu thập, XDR tự động so sánh và liên kết các sự kiện có liên quan với nhau. Thay vì xử lý từng cảnh báo đơn lẻ, hệ thống nhóm các tín hiệu cùng thuộc một chuỗi tấn công vào một sự cố duy nhất, giảm đáng kể số lượng cảnh báo mà nhà phân tích phải xử lý.
AI và machine learning đóng vai trò phân tích hành vi và chữ ký nâng cao để làm rõ ngữ cảnh tấn công. Hệ thống xây dựng hồ sơ chi tiết về hành vi đáng ngờ, đánh dấu mức độ nguy hiểm theo ba cấp độ (thấp, trung bình, cao) và ưu tiên những sự cố ảnh hưởng đến dữ liệu nhạy cảm.
Bước 3: Phát hiện mối đe dọa
XDR phát hiện mối đe dọa trong thời gian thực bằng cách kết hợp phân tích hành vi với cơ sở dữ liệu chữ ký tấn công. Hệ thống nhận diện các cuộc tấn công đang diễn ra nhanh hơn phương pháp thủ công, kể cả những mối đe dọa cố gắng né tránh phát hiện bằng cách thay đổi hàm băm tệp – vốn là điểm yếu của các công cụ anti-malware thế hệ cũ.
Phạm vi giám sát mở rộng cho phép XDR phát hiện các cuộc tấn công đa giai đoạn trải dài qua nhiều lớp. Ví dụ, một email phishing dẫn tới việc tải payload trên endpoint rồi lan truyền qua mạng nội bộ sẽ được ghi nhận như một chuỗi tấn công liên tục thay vì ba sự cố riêng lẻ.
Bước 4: Điều tra và phản ứng
XDR cung cấp hai cơ chế phản ứng: tự động theo playbook đã cấu hình sẵn, hoặc thủ công do nhà phân tích quyết định. Các hành động phản ứng tiêu biểu gồm chặn địa chỉ IP độc hại, cách ly thiết bị bị xâm phạm, chấm dứt tiến trình đáng ngờ, loại bỏ quy tắc chuyển tiếp email độc hại và vô hiệu hóa tài khoản người dùng bị tấn công.
Ví dụ: Khi XDR phát hiện một endpoint liên lạc với máy chủ C2 (Command & Control), hệ thống có thể tự động cách ly thiết bị khỏi mạng, chặn địa chỉ IP C2 trên firewall và khởi tạo quy trình thu thập bằng chứng. Tất cả hoàn thành trong vài giây mà không cần can thiệp thủ công.
Sau giai đoạn phản ứng, XDR tiếp tục khôi phục tài nguyên về trạng thái an toàn và cập nhật ngữ cảnh sự cố vào kho tri thức, giúp hệ thống nhận diện nhanh hơn với các cuộc tấn công tương tự trong tương lai.
Lợi ích của XDR đối với doanh nghiệp
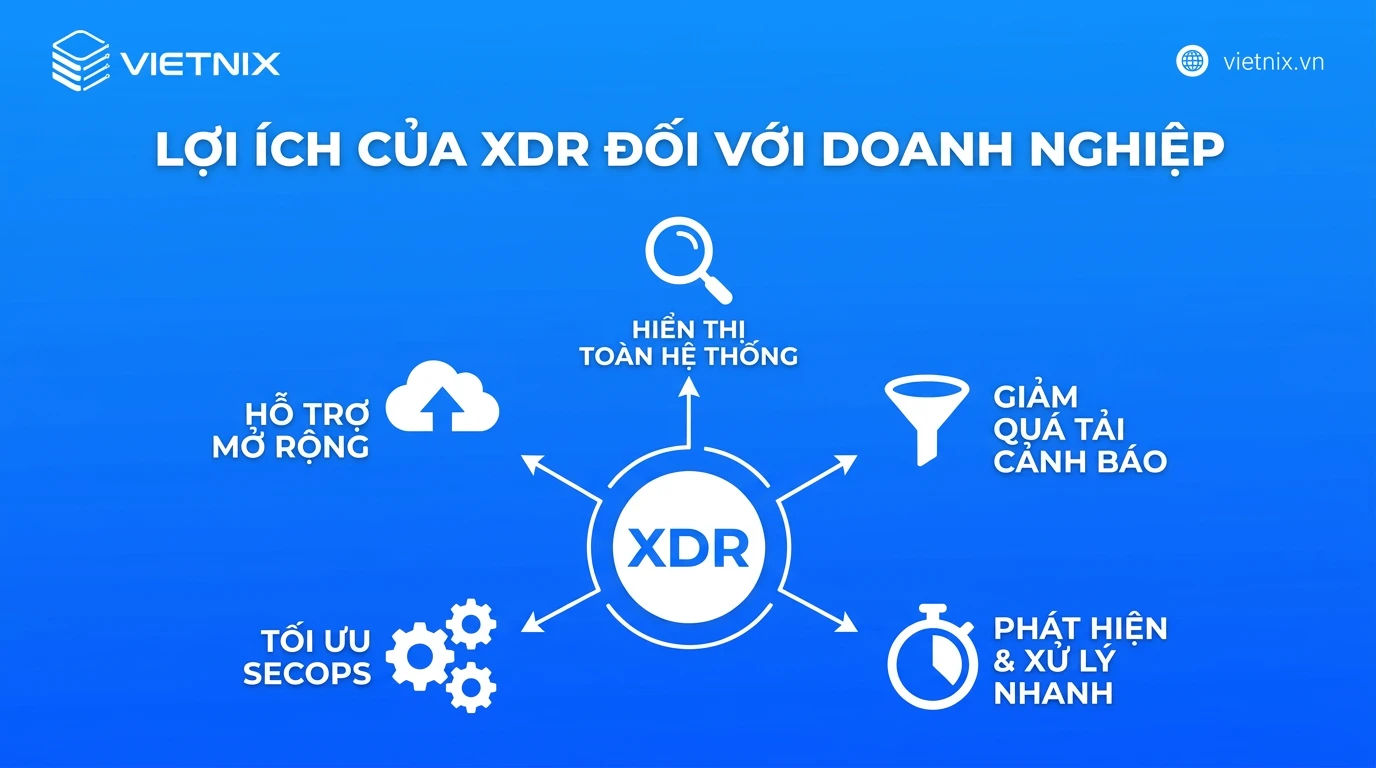
XDR mang lại giá trị rõ ràng nhất cho các doanh nghiệp đang gặp khó khăn trong việc quản lý nhiều công cụ bảo mật cùng lúc. Cụ thể:
- Mở rộng khả năng hiển thị toàn hệ thống: XDR không chỉ giám sát endpoint và tường lửa mà còn thu thập dữ liệu từ cloud workload, email, ứng dụng bên thứ ba. Nhờ đó, doanh nghiệp xác định được chính xác số lượng thiết bị, kết nối đang tiếp cận hạ tầng và kịp thời phát hiện các thành phần lạ xuất hiện trong môi trường kỹ thuật số.
- Giảm tình trạng quá tải cảnh báo: Hệ thống tương quan các cảnh báo rời rạc thành một chuỗi sự cố thống nhất, phân loại theo cấp độ thấp – trung bình – cao. Đội ngũ phân tích tập trung xử lý các mối đe dọa ảnh hưởng đến dữ liệu nhạy cảm thay vì bị quá tải bởi hàng nghìn alert không liên quan.
- Rút ngắn thời gian phát hiện và xử lý: XDR tự động hóa nhiều bước điều tra vốn phải làm thủ công. Kết quả là doanh nghiệp giảm được MTTD và MTTR, đồng thời hạn chế thiệt hại khi xảy ra sự cố như ransomware.
- Tối ưu hóa hiệu quả vận hành SecOps: Thay vì sử dụng nhiều công cụ rời rạc từ các hãng khác nhau, doanh nghiệp quản lý tập trung trên một nền tảng duy nhất, tiết kiệm chi phí nhân lực và đào tạo.
- Hỗ trợ khả năng mở rộng: Khi doanh nghiệp mở rộng sang cloud hoặc tăng số lượng máy chủ, XDR có thể bổ sung nguồn dữ liệu mới mà không phải xây lại hệ thống từ đầu.
- Hỗ trợ ra quyết định dựa trên dữ liệu: Dữ liệu chi tiết về mối đe dọa và hoạt động bảo mật giúp đội ngũ an ninh xây dựng chiến lược phòng thủ dài hạn, điều chỉnh chính sách và giảm rủi ro trước khi doanh nghiệp bị tấn công.
Sự khác biệt giữa XDR, EDR và SIEM
XDR, EDR và SIEM đều là công cụ phục vụ hoạt động của Trung tâm điều hành bảo mật (SOC), nhưng khác nhau về phạm vi giám sát, cách xử lý dữ liệu và mục đích sử dụng. EDR tập trung vào hành vi tại điểm cuối, SIEM thu thập và tương quan nhật ký từ nhiều nguồn để phục vụ phân tích, còn XDR mở rộng mô hình EDR ra toàn bộ hạ tầng gồm email, mạng, ứng dụng, máy chủ và đám mây.
| Tiêu chí | EDR | XDR | SIEM |
|---|---|---|---|
| Định nghĩa | Giải pháp phát hiện và phản hồi trên điểm cuối (máy tính, laptop, server). | Giải pháp phát hiện và phản hồi mở rộng trên nhiều lớp bảo mật khác nhau. | Hệ thống quản lý thông tin và sự kiện bảo mật toàn diện. |
| Phạm vi giám sát | Chỉ tập trung vào các thiết bị đầu cuối. | Đa lớp: Điểm cuối, mạng, email, đám mây, ứng dụng SaaS và danh tính. | Toàn doanh nghiệp: Log từ tường lửa, máy chủ, ứng dụng, mạng, cơ sở dữ liệu và EDR/XDR. |
| Nguồn dữ liệu | Telemetry (dữ liệu từ xa) từ chính các điểm cuối. | Dữ liệu tích hợp sẵn từ nhiều lớp bảo mật (Endpoint, Network, Cloud, Email…). | Log và sự kiện từ mọi nguồn trong toàn bộ hạ tầng IT. |
| Cơ chế phát hiện | Dựa trên hành vi chi tiết của file, tiến trình và bộ nhớ trên máy trạm. | Sử dụng AI/Machine Learning để xâu chuỗi các tín hiệu rời rạc thành một chuỗi tấn công hoàn chỉnh. | Dựa vào các luật tương quan do con người thiết lập để tìm điểm bất thường. |
| Mức độ tự động hóa | Tự động xử lý ở cấp độ điểm cuối (ví dụ: cô lập máy tính nhiễm độc). | Tự động hóa và phối hợp phản ứng đa tầng (chặn IP ở firewall, khóa tài khoản email…). | Chủ yếu cảnh báo, cần công cụ bổ trợ như SOAR để tự động hóa. |
| Mức độ phức tạp & Chi phí | Trung bình, dễ triển khai hơn SIEM. | Trung bình – Cao (thường được tích hợp sẵn từ một hãng bảo mật). | Rất cao, đòi hỏi đội ngũ chuyên biệt (SOC) vận hành và tuning rule phát hiện. |
| Đối tượng phù hợp | Doanh nghiệp cần bảo vệ sâu thiết bị đầu cuối. | Doanh nghiệp muốn giải pháp hợp nhất, thay thế hoặc bổ sung cho EDR đa nền tảng. | Doanh nghiệp lớn, yêu cầu tuân thủ pháp lý và giám sát log toàn hệ thống. |
Lựa chọn của chuyên gia
Mặc dù mỗi giải pháp đều có vai trò riêng nhưng mình khuyên như sau:
- Doanh nghiệp vừa và nhỏ, chưa có đội SOC : Nên chọn EDR để bảo vệ máy tính nhân viên khỏi virus/Ransomware.
- Doanh nghiệp có đội IT/bảo mật nội bộ từ 2–5 người: Nên chọn XDR, vì tự động hóa giúp một đội nhỏ xử lý được khối lượng cảnh báo lớn.
- Doanh nghiệp tài chính, ngân hàng có yêu cầu tuân thủ khắt khe: Nên kết hợp XDR + SIEM. XDR đảm nhận việc phát hiện và phản ứng, còn SIEM lưu trữ log phục vụ kiểm toán.
Khi nào doanh nghiệp nên triển khai XDR?
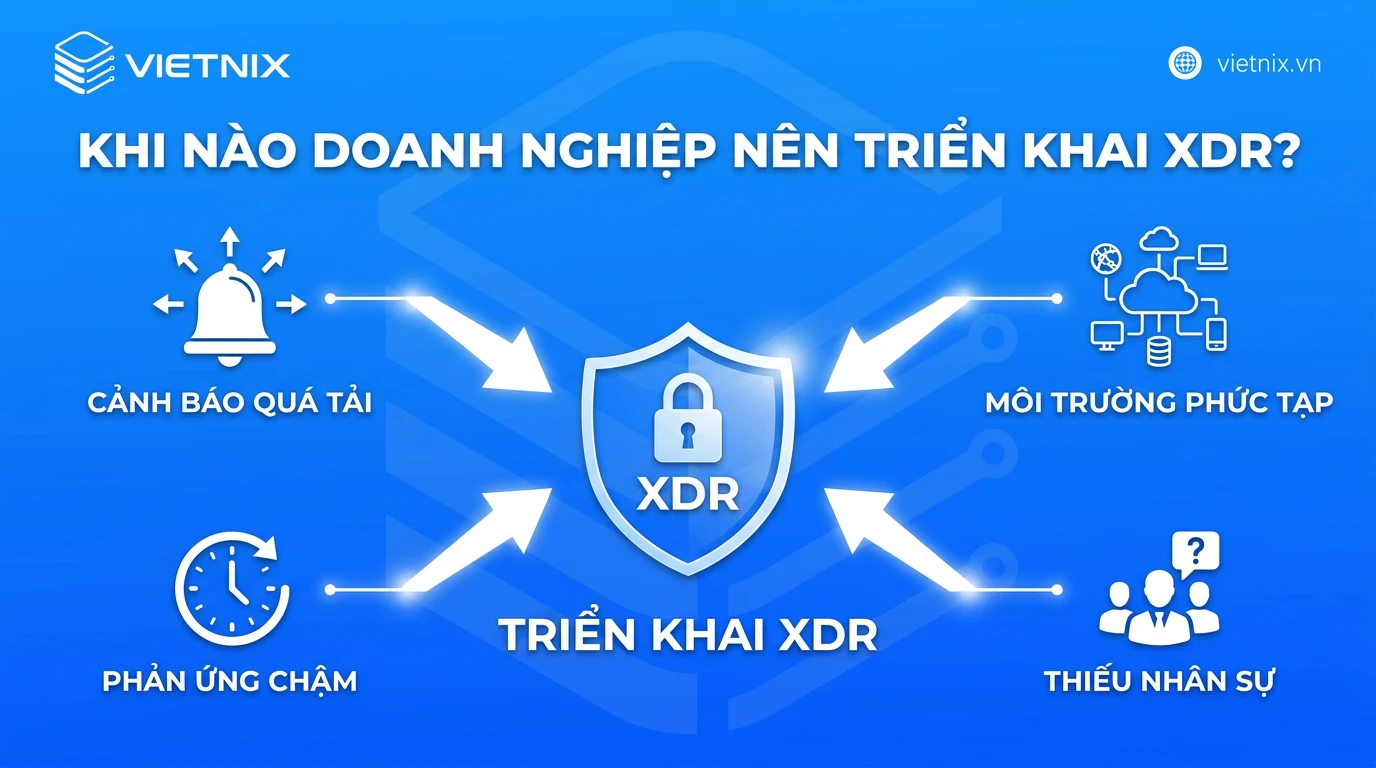
XDR phù hợp với các tổ chức có hạ tầng phức tạp, nơi dữ liệu bảo mật đến từ nhiều nguồn như điểm cuối, email, mạng, ứng dụng đám mây và máy chủ cùng lúc. Cụ thể, doanh nghiệp nên triển khai XDR trong các tình huống sau:
- Hệ thống cảnh báo bị quá tải: Khi đội ngũ bảo mật phải xử lý hàng nghìn cảnh báo mỗi ngày từ nhiều công cụ rời rạc (SIEM, EDR, Firewall) và không thể phân biệt đâu là mối đe dọa thực sự.
- Môi trường công nghệ phức tạp, phân tán: Doanh nghiệp đang vận hành trên môi trường kết hợp (Hybrid Cloud, Multi-Cloud), có nhiều văn phòng chi nhánh và lượng lớn nhân viên làm việc từ xa.
- Thời gian phản ứng với sự cố quá chậm: Quy trình điều tra thủ công tốn quá nhiều thời gian, khiến các cuộc tấn công có cơ hội ẩn mình lâu hơn trong hệ thống.
- Thiếu nhân sự bảo mật chuyên môn cao: Doanh nghiệp có đội ngũ SOC quy mô nhỏ, cần một giải pháp tự động hóa cao để tối ưu hóa hiệu suất làm việc mà không cần tuyển thêm người.
- Hệ thống bảo mật hiện tại hoạt động dạng “silo”: Các công cụ an ninh mạng cũ không thể giao tiếp, chia sẻ dữ liệu hoặc phối hợp hành động với nhau để ngăn chặn các cuộc tấn công chuỗi cung ứng phức tạp.
- Nhu cầu chuyển dịch từ phòng vệ bị động sang chủ động: Doanh nghiệp cần chủ động săn tìm mối đe dọa (Threat Hunting) và cô lập sự cố tự động ngay khi phát hiện dấu hiệu bất thường.
Ví dụ: Một doanh nghiệp sử dụng Microsoft 365 kết hợp hạ tầng Azure có thể triển khai Microsoft Defender XDR để mở rộng giám sát từ điểm cuối sang tài nguyên Azure, Exchange Online và Active Directory tại chỗ, cung cấp chế độ xem toàn diện trên toàn môi trường. Ngược lại, nếu quy mô hệ thống còn nhỏ, số lượng điểm cuối ít và chưa có đội ngũ SOC chuyên trách, doanh nghiệp nên bắt đầu từ EDR hoặc các giải pháp bảo mật điểm cuối cơ bản trước, sau đó mở rộng lên XDR khi hạ tầng và nhu cầu tương quan dữ liệu đa lớp thực sự xuất hiện.
Quy trình triển khai XDR cho doanh nghiệp
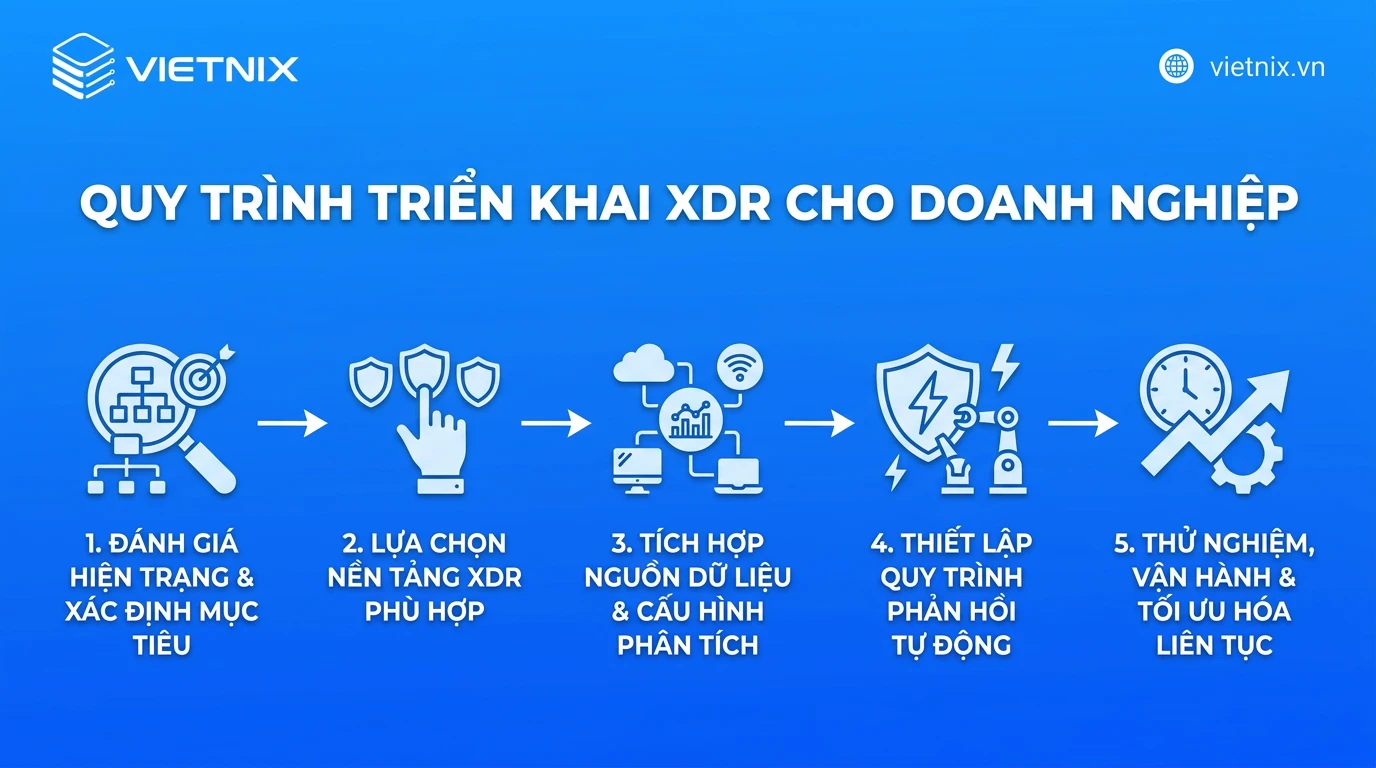
Quy trình triển khai XDR cho doanh nghiệp cần được thực hiện theo một lộ trình chiến lược từ đánh giá, tích hợp dữ liệu cho đến tối ưu hóa vận hành nhằm đảm bảo hệ thống an ninh mạng có thể phát hiện và phản hồi tự động trước các mối đe dọa đa lớp. Dưới đây là 5 bước chuẩn hóa giúp doanh nghiệp triển khai giải pháp XDR thành công:
Bước 1: Đánh giá hiện trạng và xác định mục tiêu
- Kiểm kê hạ tầng: Đánh giá toàn bộ hệ thống CNTT hiện tại bao gồm thiết bị đầu cuối, mạng, đám mây và hệ thống email.
- Xác định lỗ hổng và nhu cầu: Tìm ra các điểm mù trong hệ thống giám sát cũ và đặt tiêu chí thành công cụ thể (ví dụ: giảm thời gian phát hiện và phản hồi sự cố – MTTD/MTTR).
- Chuẩn bị nhân sự: Đảm bảo đội ngũ vận hành hoặc CISO (Giám đốc An toàn thông tin) có đủ năng lực phối hợp giám sát.
Mẹo từ chuyên gia
Bạn nên liệt kê 3 kịch bản tấn công mà doanh nghiệp lo ngại (ví dụ: ransomware, lộ tài khoản quản trị, rò rỉ dữ liệu khách hàng). Bạn sẽ dùng chính các kịch bản này để đánh giá nhà cung cấp XDR ở bước sau.
Bước 2: Lựa chọn nền tảng XDR phù hợp
Doanh nghiệp cần cân nhắc giữa hai mô hình XDR phổ biến:
- Native XDR (XDR khép kín): Phù hợp nếu doanh nghiệp muốn sử dụng toàn bộ hệ sinh thái bảo mật của cùng một nhà phát triển (như Microsoft Security, Palo Alto Networks, hoặc Trend Micro) để đạt độ tương thích tuyệt đối.
- Open XDR (XDR mở): Phù hợp nếu doanh nghiệp đã đầu tư nhiều giải pháp bảo mật từ các hãng khác nhau trước đó và muốn ứng dụng AI để tích hợp, gom dữ liệu chung về một nền tảng duy nhất.
Bước 3: Tích hợp nguồn dữ liệu và cấu hình phân tích
- Thu thập telemetry: Kết nối XDR với các nguồn dữ liệu thô từ Endpoint (EDR), Firewall mạng, dữ liệu danh tính, và các ứng dụng Cloud.
- Chuẩn hóa dữ liệu: Đảm bảo độ chính xác của các nguồn dữ liệu đầu vào nhằm giảm thiểu tối đa tình trạng cảnh báo giả.
- Cấu hình phân tích: Thiết lập các quy tắc phân tích hành vi và kích hoạt Machine Learning để nhận diện các chuỗi tấn công phức tạp thay vì các cảnh báo đơn lẻ.
Bước 4: Thiết lập quy trình phản hồi tự động
- Xây dựng kịch bản ứng phó (SOAR): Thiết lập các quy trình tự động hóa để ngăn chặn cuộc tấn công ngay khi phát hiện. Ví dụ: Tự động cách ly một máy tính ra khỏi mạng khi phát hiện dấu hiệu dính ransomware, hoặc cô lập một tài khoản người dùng có hành vi đăng nhập bất thường.
- Phân quyền xử lý: Phân định rõ các tác vụ nào hệ thống được phép tự động xử lý và tác vụ nào cần sự phê duyệt thủ công từ chuyên viên SOC.
Bước 5: Thử nghiệm, vận hành và tối ưu hóa liên tục
- Triển khai cuốn chiếu (Pilot): Thử nghiệm cài đặt XDR trên một nhóm thiết bị hoặc một phòng ban cụ thể trước khi nhân rộng ra toàn doanh nghiệp.
- Đánh giá hiệu năng: Đo lường các chỉ số an toàn thông tin sau khi triển khai để tinh chỉnh rules phân tích.
- Cập nhật Threat Intelligence: Liên tục cập nhật các nguồn dữ liệu trinh sát mối đe dọa mới nhất vào hệ thống XDR để đối phó kịp thời với các biến thể mã độc mới.
Một số giải pháp XDR phổ biến hiện nay
Dưới đây là một số nền tảng XDR đáng chú ý mà doanh nghiệp có thể cân nhắc khi xây dựng hệ thống phòng thủ đa lớp:
- Microsoft Defender XDR: Tích hợp sâu vào hệ sinh thái Microsoft 365, Azure và các thiết bị Windows, mang lại khả năng hiển thị toàn diện trên endpoint, email, danh tính và đám mây.
- CrowdStrike Falcon Insight XDR: Nền tảng bảo mật gốc mây (cloud-native) hàng đầu với khả năng phân tích dữ liệu viễn thông lớn, threat intelligence mạnh và triển khai nhanh chóng.
- Palo Alto Cortex XDR: Giải pháp mạnh mẽ cho doanh nghiệp lớn, kết hợp dữ liệu từ thiết bị đầu cuối, lưu lượng mạng và môi trường đám mây để phát hiện các cuộc tấn công di chuyển ngang.
- SentinelOne Singularity XDR: Nổi bật với khả năng tự động hóa phản ứng dựa trên AI/ML, giúp ngăn chặn mối đe dọa mà ít cần sự can thiệp thủ công từ chuyên gia.
- Trend Micro Vision One: Cung cấp khả năng hiển thị và tương quan rủi ro rộng khắp trên các máy chủ, email, endpoint và không gian làm việc đám mây.
- Sophos XDR: Giải pháp được ưa chuộng ở phân khúc doanh nghiệp vừa và nhỏ với giao diện quản trị đơn giản, khả năng chống mã độc và khôi phục dữ liệu hiệu quả.
- Cisco XDR: Tận dụng thế mạnh hạ tầng mạng sẵn có của Cisco và khả năng tích hợp linh hoạt với các công cụ bảo mật của bên thứ ba.
- Trellix XDR: Hợp nhất các sản phẩm bảo mật truyền thống và hiện đại (EDR, NDR, SEG) thành một giao diện giám sát hợp nhất giúp loại bỏ điểm mù.
Kết hợp XDR với Firewall Anti DDoS Vietnix để bảo vệ hạ tầng toàn diện
XDR tập trung vào phát hiện và phản hồi mối đe dọa ở lớp endpoint, email, ứng dụng và cloud workload, nhưng không xử lý được các cuộc tấn công DDoS nhắm vào tầng mạng và tầng ứng dụng. Để lấp khoảng trống này, hạ tầng cần một lớp phòng thủ chuyên biệt ở cổng vào – nơi Firewall Anti DDoS của Vietnix đảm nhận vai trò lọc lưu lượng trước khi traffic chạm đến server backend mà XDR đang giám sát.
Vietnix Firewall Anti DDoS giúp doanh nghiệp lọc lưu lượng tấn công từ sớm, duy trì tốc độ truy cập và bảo đảm dịch vụ vận hành liên tục ngay cả khi bị tấn công. Bên cạnh đó, đội ngũ kỹ thuật Vietnix giám sát 24/7, tư vấn cấu hình theo đặc thù từng hệ thống và mở rộng năng lực bảo vệ khi doanh nghiệp tăng trưởng. Vietnix sẵn sàng đồng hành lâu dài cùng doanh nghiệp trên hành trình bảo mật.
Thông tin liên hệ:
- Website: https://vietnix.vn/
- Hotline: 1800 1093
- Email: sales@vietnix.vn
- Địa chỉ: 265 Hồng Lạc, Phường Bảy Hiền, Thành Phố Hồ Chí Minh
Câu hỏi thường gặp
XDR là viết tắt của từ gì?
XDR là viết tắt của Extended Detection and Response, dịch sang tiếng Việt là "Phát hiện và phản hồi mở rộng". Đây là một giải pháp bảo mật dưới dạng SaaS, tích hợp sản phẩm và dữ liệu từ nhiều lớp bảo mật khác nhau như endpoint, email, mạng, cloud và ứng dụng vào một hệ thống thống nhất để giám sát, phát hiện và giảm thiểu các mối đe dọa an ninh mạng.
Khi nào doanh nghiệp nên triển khai XDR thay vì chỉ dùng antivirus hoặc firewall?
Doanh nghiệp nên triển khai XDR khi hạ tầng đã mở rộng ra nhiều lớp (endpoint, cloud, email, mạng) và các công cụ rời rạc không còn đủ khả năng tương quan dữ liệu để phát hiện tấn công đa giai đoạn. Antivirus truyền thống dựa vào hàm băm và chữ ký tĩnh nên dễ bị bỏ qua khi hacker thay đổi file, còn firewall chỉ kiểm soát lưu lượng ở biên. XDR phù hợp khi tổ chức cần giám sát hành vi toàn diện và tự động ứng phó sự cố.
XDR phù hợp với doanh nghiệp quy mô nào?
XDR phù hợp với doanh nghiệp vừa và lớn có hạ tầng CNTT trải rộng trên nhiều lớp bao gồm endpoint, Active Directory tại chỗ, tài nguyên cloud, email và ứng dụng web. Những tổ chức sở hữu dữ liệu nhạy cảm, có đội ngũ SOC hoặc đang muốn tối ưu hóa quy trình ứng phó sự cố cũng là đối tượng nên cân nhắc XDR để hợp nhất dữ liệu bảo mật.
XDR có thay thế hoàn toàn SIEM, EDR hay SOC không?
XDR không thay thế hoàn toàn các giải pháp này mà bổ sung và kết hợp cùng chúng. EDR tập trung giám sát hành vi trên endpoint, SIEM thu thập và tương quan log từ nhiều nguồn, còn SOC là trung tâm vận hành có con người điều phối. XDR mở rộng khái niệm EDR trên toàn bộ hạ tầng và thường tích hợp cùng SIEM để cung cấp góc nhìn toàn diện cho đội ngũ SOC.
Dữ liệu gửi vào XDR có ảnh hưởng đến quyền riêng tư hoặc tuân thủ pháp lý không?
XDR thu thập log, telemetry từ endpoint, email, mạng và cloud nên có thể chứa thông tin nhạy cảm của người dùng và doanh nghiệp. Khi triển khai, tổ chức cần đảm bảo tuân thủ các quy định như GDPR, Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân tại Việt Nam. Việc chọn nhà cung cấp có chứng chỉ bảo mật quốc tế và cấu hình chính sách lưu trữ, mã hóa dữ liệu rõ ràng là bước bắt buộc.
Triển khai XDR có làm chậm hệ thống hoặc endpoint không?
Agent XDR hiện đại được thiết kế để tiêu thụ tài nguyên ở mức thấp, chủ yếu thu thập telemetry hành vi và gửi về trung tâm phân tích đám mây. Phần phân tích hợp nhất bằng AI và machine learning được xử lý trên hạ tầng của nhà cung cấp, không gây tải cho máy trạm. Tuy nhiên, cấu hình log quá chi tiết hoặc chính sách quét sâu có thể ảnh hưởng nhẹ đến hiệu năng, cần tinh chỉnh phù hợp với workload.
Doanh nghiệp cần chuẩn bị gì trước khi dùng XDR?
Trước khi triển khai, doanh nghiệp cần kiểm kê toàn bộ tài sản CNTT (endpoint, server, cloud, email, ứng dụng), xác định nguồn log cần tích hợp và phân loại mức độ nhạy cảm của dữ liệu. Đồng thời cần có đội ngũ phân tích bảo mật (in-house hoặc thuê MSSP) để xử lý cảnh báo, xây dựng playbook ứng phó sự cố và chuẩn bị ngân sách cho giấy phép cùng chi phí vận hành dài hạn.
XDR có phát hiện được tấn công zero-day và ransomware không?
XDR có khả năng phát hiện zero-day và ransomware tốt hơn các giải pháp dựa trên chữ ký, vì hệ thống giám sát hành vi của tiến trình, tệp và người dùng thay vì chỉ so khớp hàm băm. AI và machine learning phân tích các mẫu bất thường như mã hóa hàng loạt file, leo thang đặc quyền hoặc kết nối C2, từ đó tạo cảnh báo và tự động cách ly thiết bị, chặn IP trước khi tấn công lan rộng.
Chi phí triển khai XDR thường phụ thuộc vào những yếu tố nào?
Chi phí XDR phụ thuộc vào số lượng endpoint cần bảo vệ, khối lượng dữ liệu log thu thập, số nguồn tích hợp (email, cloud, mạng, Active Directory), gói giấy phép của nhà cung cấp và các dịch vụ đi kèm như tư vấn triển khai, quản lý vận hành. Ngoài ra, chi phí nhân sự SOC, đào tạo và tích hợp với hệ thống hiện có cũng là khoản đầu tư cần tính đến.
Có thể tích hợp XDR với hạ tầng cloud, email và hệ thống on-premise hiện có không?
Có, XDR được thiết kế để tích hợp đa nguồn thông qua API và các connector sẵn có. Ví dụ Microsoft Defender XDR tích hợp với tài nguyên , Exchange Online và Active Directory tại chỗ, trong khi các nền tảng Open XDR như Stellar Cyber hợp nhất dữ liệu từ bất kỳ công cụ, đám mây hoặc nguồn nào vào một dòng thời gian sự cố duy nhất tuân thủ chuẩn MITRE ATT&CK.
Làm sao đánh giá hiệu quả của một giải pháp XDR sau khi triển khai?
Hiệu quả XDR được đánh giá qua các chỉ số như MTTD (thời gian trung bình phát hiện), MTTR (thời gian trung bình phản hồi), tỷ lệ cảnh báo sai, số sự cố được xử lý tự động và mức độ bao phủ các kỹ thuật tấn công theo khung MITRE ATT&CK. Ngoài ra, cần theo dõi khả năng tương quan sự kiện liên lớp và mức giảm tải công việc thủ công cho đội ngũ SOC.
Tóm lại, XDR là nền tảng gom dữ liệu bảo mật từ nhiều lớp hạ tầng về một nơi. Nhờ đó, doanh nghiệp phát hiện sớm hơn, điều tra nhanh hơn và phản hồi chính xác hơn trước các cuộc tấn công phức tạp. Tuy vậy, XDR chỉ phát huy hết giá trị khi doanh nghiệp đặt nó trong một chiến lược phòng thủ nhiều lớp, có hạ tầng ổn định và có đội ngũ kỹ thuật đồng hành. Hy vọng bài viết đã giúp bạn hiểu rõ XDR là gì và có cơ sở để quyết định hướng đầu tư bảo mật phù hợp cho doanh nghiệp.

THEO DÕI VÀ CẬP NHẬT CHỦ ĐỀ BẠN QUAN TÂM
Đăng ký ngay để nhận những thông tin mới nhất từ blog của chúng tôi. Đừng bỏ lỡ cơ hội truy cập kiến thức và tin tức hàng ngày
Đánh giá mức độ hữu ích của bài viết

Thất vọng

Chưa hữu ích

Bình thường

Hữu ích

Rất hữu ích