


















Network Security là gì? Thành phần, cách hoạt động và cách triển khai cho doanh nghiệp
Đã kiểm duyệt nội dung
Đánh giá
Network security (bảo mật mạng) là tập hợp các chính sách, quy trình và công nghệ dùng để bảo vệ hạ tầng mạng, dữ liệu cùng các thiết bị kết nối khỏi truy cập trái phép, tấn công và gián đoạn dịch vụ. Một hệ thống bảo mật mạng hiệu quả thường kết hợp nhiều lớp như Firewall, IDS/IPS, VPN, phân đoạn mạng, chống DDoS và giám sát liên tục. Bài này này được mình đúc kết dựa trên kinh nghiệm vận hành và xử lý sự cố cho hạ tầng máy chủ của doanh nghiệp, giúp bạn hiểu rõ cơ chế hoạt động, các rủi ro phổ biến và cách xây dựng hệ thống phòng thủ đa lớp.
Những điểm chính
- Quan điểm của mình: Network security là một quy trình vận hành liên tục. Theo mình, doanh nghiệp nên ưu tiên đảm bảo tính sẵn sàng của hệ thống trước (chống DDoS, sao lưu), sau đó mới mở rộng sang các lớp bảo mật nâng cao. Lý do là một hệ thống ngừng hoạt động sẽ gây thiệt hại ngay lập tức về doanh thu và uy tín.
- Khái niệm network security: Khái quát định nghĩa chuẩn xác về các công cụ, công nghệ và chính sách bảo vệ hạ tầng mạng lưới máy tính khỏi những truy cập trái phép và rò rỉ dữ liệu.
- Tại sao network security quan trọng với doanh nghiệp: Nhận diện vai trò thực tế của bảo mật mạng trong việc duy trì hoạt động kinh doanh, giảm thiểu rủi ro pháp lý và hạn chế thiệt hại tài chính từ các cuộc tấn công mạng.
- Các mối đe dọa network security thường gặp: Liệt kê chi tiết các kỹ thuật tấn công phổ biến mà quản trị viên cần đề phòng như DDoS, Malware, Phishing và APT.
- Cách thức hoạt động của Network security: Phân tích cơ chế hoạt động theo nguyên tắc phòng thủ chiều sâu thông qua ba lớp: vật lý, kỹ thuật và quản trị.
- 3 nguyên tắc bảo mật mạng cốt lõi: Nắm vững bộ ba nguyên tắc bảo mật tiêu chuẩn để định hướng thiết lập chính sách an toàn thông tin.
- Các giải pháp Network Security phổ biến: Cập nhật danh sách các công nghệ bảo vệ mạng thực chiến như Next-generation Firewall (NGFW), VPN, IDS/IPS, Network Segmentation và Data Loss Prevention.
- Quy trình xây dựng network security cho doanh nghiệp: Hướng dẫn các bước thiết lập hệ thống bảo mật từ giai đoạn kiểm soát truy cập, phân quyền đến giám sát và phản hồi sự cố.
- Xu hướng mới trong Network Security: Tìm hiểu các công nghệ và kiến trúc bảo mật hiện đại như Zero Trust Architecture, SASE và ứng dụng AI/Machine Learning trong việc phân tích hành vi mạng.
- Vietnix – Tăng cường network security với: Firewall Anti DDoS và hạ tầng bảo mật đa lớp: Tối ưu khả năng phòng thủ mạng với các giải pháp máy chủ tích hợp công nghệ chống DDoS chuyên biệt từ Vietnix.
- Câu hỏi thường gặp: Giải đáp các vấn đề kỹ thuật liên quan đến phân biệt khái niệm và ứng dụng thực tiễn của network security trong doanh nghiệp.
Network security là gì?
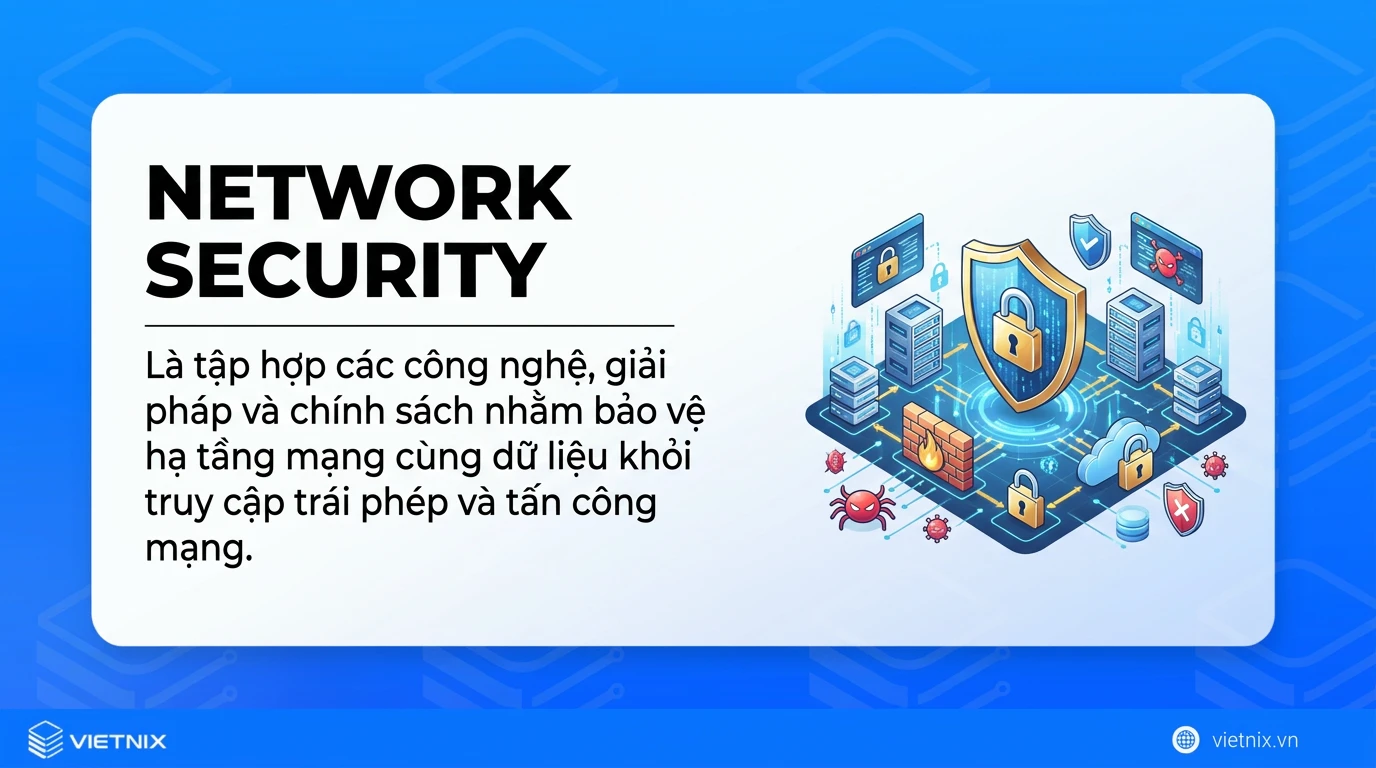
Network security (bảo mật mạng) là tập hợp các công cụ, công nghệ, chính sách và quy trình được thiết kế nhằm bảo vệ hạ tầng mạng cùng hệ thống dữ liệu của tổ chức khỏi các truy cập trái phép, tấn công mạng, rò rỉ thông tin hoặc gián đoạn dịch vụ. Một chiến lược bảo mật mạng toàn diện sẽ áp dụng kết hợp nhiều công nghệ tiên tiến nhằm chủ động ngăn chặn, phát hiện, khoanh vùng và khắc phục kịp thời các mối đe dọa kỹ thuật số.
Hiểu một cách đơn giản, nếu ví hệ thống mạng của bạn như một tòa nhà văn phòng, thì Network Security chính là hệ thống camera, bảo vệ trực cổng, thẻ từ ra vào và khóa bảo mật trên các cánh cửa để đảm bảo kẻ xấu không thể đột nhập hay đánh cắp tài sản bên trong.
Sự gia tăng của các mối đe dọa an ninh mạng và rủi ro tấn công DDoS không chỉ gây gián đoạn hoạt động kinh doanh mà còn làm tổn hại nghiêm trọng đến dữ liệu quan trọng của doanh nghiệp. Để giải quyết triệt để vấn đề này, việc triển khai dịch vụ Firewall Anti DDoS của Vietnix là một bước đi thiết yếu giúp bảo vệ hạ tầng mạng một cách toàn diện. Với công nghệ tiên tiến có khả năng phát hiện và ngăn chặn tự động các cuộc tấn công DDoS/Botnet trong chưa tới 2 giây, kết hợp cùng tính năng quản lý IP và chặn truy cập quốc tế chỉ với 1 click sẽ đảm bảo mạng lưới của bạn luôn an toàn và duy trì tính ổn định liên tục.
Tại sao network security quan trọng với doanh nghiệp?
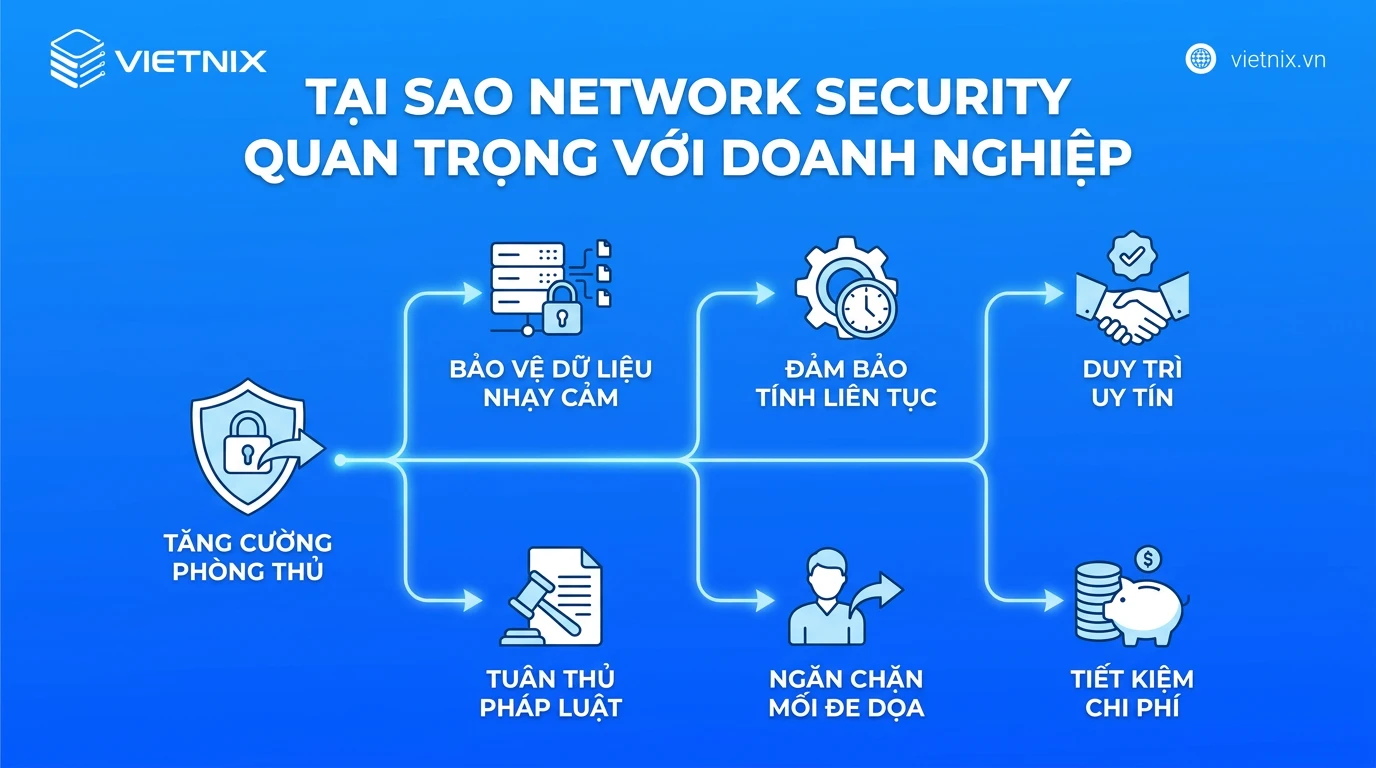
Việc đầu tư vào bảo mật mạng không chỉ dừng lại ở việc dựng lên các lớp phòng thủ kỹ thuật, mà còn mang lại hàng loạt lợi ích thiết thực, tác động trực tiếp đến khả năng vận hành, tài chính và vị thế cạnh tranh của doanh nghiệp trong môi trường số đầy rủi ro hiện nay. Dưới đây là 7 lợi ích cốt lõi mà một chiến lược bảo mật mạng toàn diện có thể mang lại:
- Tăng cường khả năng phòng thủ: Hệ thống bảo mật đa lớp giúp tổ chức chủ động phát hiện, ngăn chặn và ứng phó với dải tấn công rộng, từ phần mềm độc hại thông thường đến các mối đe dọa dai dẳng tiên tiến (APT), qua đó nâng cao khả năng chống chịu trước những kỹ thuật tấn công ngày càng tinh vi.
- Bảo vệ dữ liệu nhạy cảm: Các biện pháp bảo mật mạng giúp bảo vệ bí mật kinh doanh, tài sản trí tuệ, thông tin cá nhân (PII) và dữ liệu tài chính khỏi nguy cơ bị đánh cắp hoặc khai thác, từ đó duy trì lợi thế cạnh tranh và tránh thiệt hại không thể khắc phục cho khách hàng cũng như tổ chức.
- Đảm bảo tính liên tục của hệ thống: Bằng cách ngăn chặn các cuộc tấn công gây gián đoạn như DDoS, bảo mật mạng giúp duy trì hiệu suất và sự ổn định của hạ tầng, hạn chế thời gian ngừng hoạt động (downtime) – yếu tố có thể gây tổn thất doanh thu và năng suất nghiêm trọng nếu không được kiểm soát.
- Duy trì uy tín và lòng tin: Một sự cố an ninh mạng có thể gây tổn hại nặng nề đến hình ảnh thương hiệu và sự tin tưởng của khách hàng, đối tác. Việc triển khai các biện pháp bảo mật hiệu quả giúp tổ chức bảo vệ danh tiếng, đồng thời xây dựng niềm tin lâu dài với các bên liên quan.
- Tuân thủ quy định pháp luật: Nhiều ngành, đặc biệt là tài chính và y tế, chịu sự ràng buộc chặt chẽ của các khung pháp lý như GDPR, HIPAA hay SOX. Thực thi tốt bảo mật mạng giúp doanh nghiệp đáp ứng các yêu cầu tuân thủ này, tránh được án phạt, rủi ro pháp lý và các hệ lụy về uy tín.
- Ngăn chặn các mối đe dọa nội bộ và bên ngoài: Không chỉ phòng vệ trước tin tặc bên ngoài, các giải pháp bảo mật mạng còn giúp kiểm soát rủi ro từ chính nội bộ tổ chức, như nhân viên lạm dụng quyền truy cập hoặc sơ suất trong xử lý thông tin, cũng như hạn chế khả năng kẻ tấn công di chuyển ngang sau khi đã xâm nhập.
- Tiết kiệm chi phí sự cố: Theo báo cáo Cost of a Data Breach 2023 từ IBM , chi phí trung bình toàn cầu cho một vụ vi phạm dữ liệu lên tới 4,35 triệu USD. Đầu tư đúng mức vào bảo mật mạng từ sớm giúp doanh nghiệp giảm thiểu đáng kể các khoản chi phát sinh từ điều tra sự cố, khắc phục hậu quả, bồi thường pháp lý và gián đoạn hoạt động kinh doanh.
Các mối đe dọa network security thường gặp
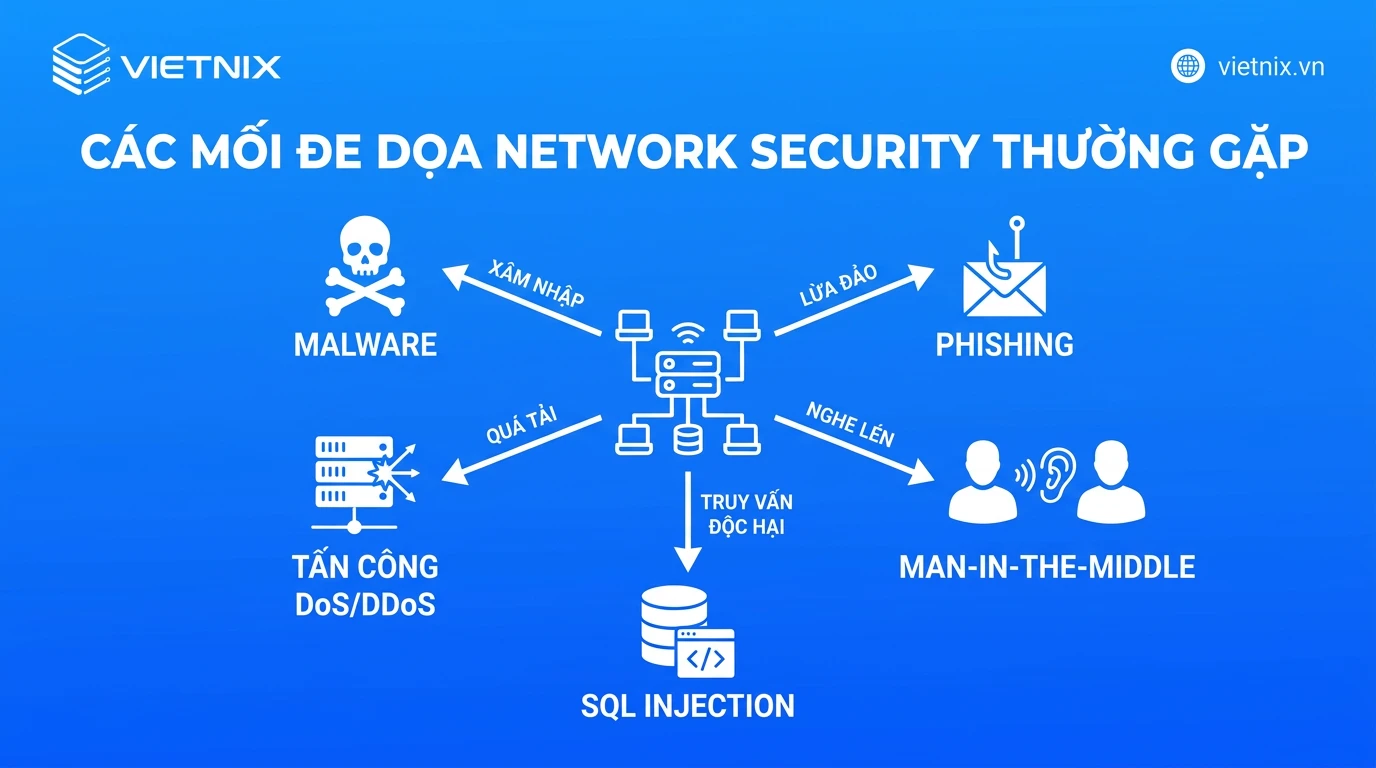
Hạ tầng mạng của doanh nghiệp luôn phải đối mặt với nhiều nguy cơ xâm nhập và phá hoại từ bên ngoài lẫn bên trong. Dưới đây là các loại hình đe dọa an ninh mạng phổ biến mà các tổ chức cần lưu ý:
- Tấn công từ chối dịch vụ (DoS/DDoS): Hình thức làm tràn ngập hệ thống hoặc băng thông mạng bằng lượng lưu lượng truy cập giả mạo khổng lồ, khiến các dịch vụ bị quá tải và người dùng hợp lệ không thể truy cập được.
- Phần mềm độc hại (Malware): Bao gồm virus, trojan, phần mềm gián điệp (spyware) và sâu máy tính (worms). Chúng được thiết kế để xâm nhập, phá hoại hệ thống hoặc đánh cắp thông tin trái phép.
- Mã độc tống tiền (Ransomware): Một dạng mã độc đặc biệt nguy hiểm mã hóa toàn bộ dữ liệu của nạn nhân. Kẻ tấn công sẽ yêu cầu trả tiền chuộc để cung cấp khóa giải mã.
- Lừa đảo qua mạng (Phishing & Social Engineering): Kẻ tấn công sử dụng email hoặc thông điệp giả mạo các tổ chức hợp pháp nhằm đánh lừa người dùng nội bộ, qua đó chiếm đoạt thông tin đăng nhập hoặc lừa họ cài đặt phần mềm độc hại vào thiết bị làm việc.
- Man-in-the-middle (MITM): Đối tượng xấu can thiệp trái phép vào luồng giao tiếp giữa hai bên để nghe lén, đánh cắp hoặc sửa đổi thông tin đang truyền tải. Hình thức này thường khai thác điểm yếu của các kết nối mạng không được mã hóa.
- Mối đe dọa từ nội bộ (Insider Threats): Rủi ro này bắt nguồn từ nhân viên, nhà thầu hoặc đối tác có quyền truy cập hợp lệ nhưng sử dụng sai mục đích, có thể do cố ý phá hoại, trục lợi cá nhân hoặc vô tình làm lộ lọt dữ liệu.
- Các mối đe dọa có chủ đích (Advanced Persistent Threats – APTs): Đây là những chiến dịch xâm nhập mạng tinh vi, có tổ chức và kéo dài. Thay vì phá hoại hệ thống ngay lập tức, kẻ tấn công thiết lập quyền kiểm soát âm thầm và tiến hành di chuyển ngang trong hạ tầng mạng suốt nhiều tuần hoặc nhiều tháng để khai thác thông tin tình báo.
- Tấn công khai thác lỗ hổng Zero-day: Cuộc tấn công nhắm vào các lỗ hổng bảo mật của phần mềm hoặc phần cứng vừa mới được phát hiện mà nhà sản xuất chưa kịp tung ra bản vá lỗi.
- Tấn công chuỗi cung ứng (Supply Chain Attacks): Kẻ tấn công không nhắm trực tiếp vào mục tiêu lớn mà xâm nhập thông qua các nhà cung ứng dịch vụ hoặc phần mềm bên thứ ba có hệ thống bảo mật kém hơn.
 Lưu ý
Một điểm cần đặc biệt lưu ý là tin tặc hiện nay có xu hướng lợi dụng các kết nối mã hóa để ẩn giấu lưu lượng độc hại, nhằm qua mặt các hệ thống giám sát mạng truyền thống. Điều này đòi hỏi quản trị viên phải thiết lập kiến trúc kiểm tra dữ liệu chuyên sâu kết hợp phân tích hành vi mà không làm suy giảm hiệu suất truyền tải của toàn hệ thống.
Network security hoạt động như thế nào?
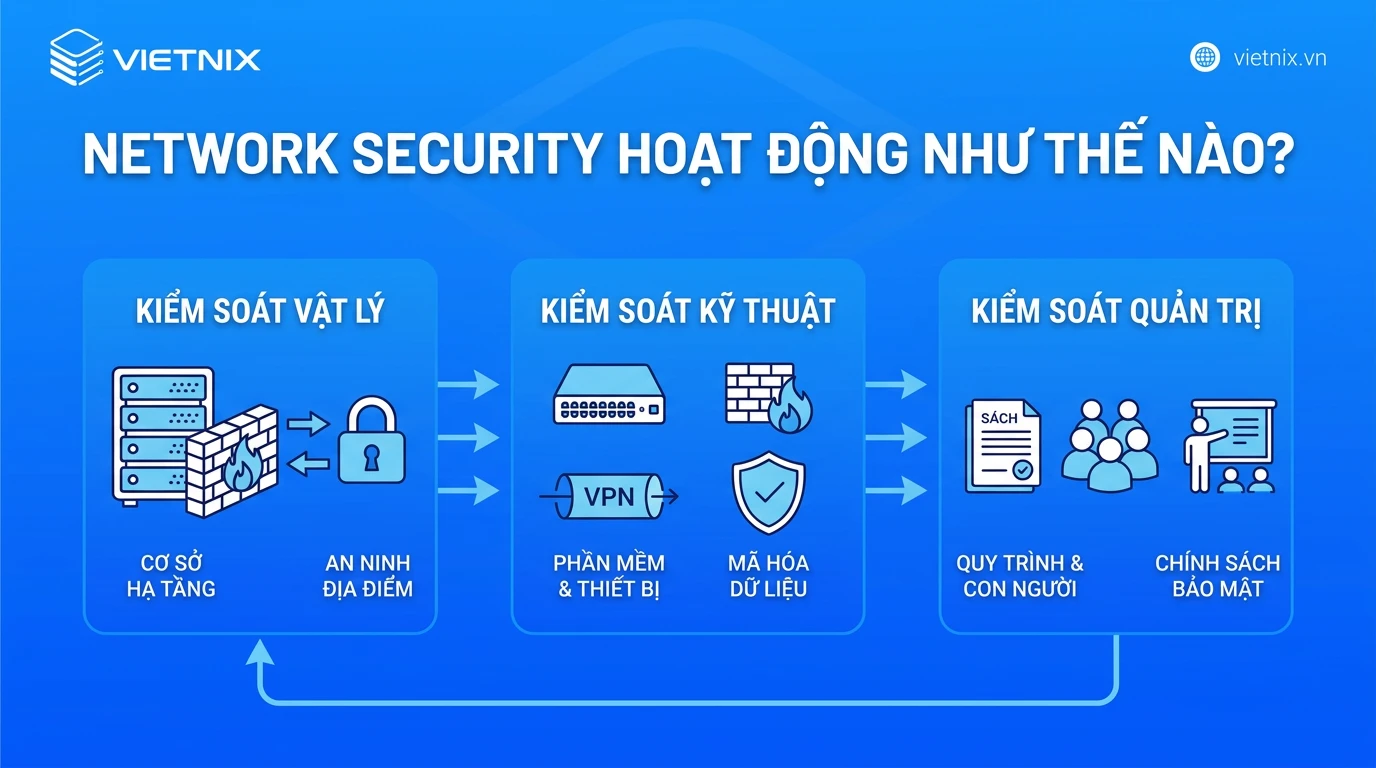
Network security hoạt động theo nguyên tắc phòng thủ nhiều lớp. Theo nguyên tắc này, nếu một lớp bị vượt qua thì lớp tiếp theo vẫn tiếp tục ngăn chặn. Các lớp được chia thành ba nhóm kiểm soát:
1. Kiểm soát vật lý
Kiểm soát vật lý là lớp bảo vệ cơ bản hướng đến việc ngăn chặn các cá nhân không có thẩm quyền tiếp cận trực tiếp vào các thành phần hạ tầng mạng như máy chủ, router, thiết bị ngoại vi và hệ thống cáp kết nối. Việc hạn chế quyền tiếp cận vật lý giúp thu hẹp bề mặt tấn công của hệ thống. Các biện pháp bảo vệ thường được áp dụng bao gồm hệ thống xác thực sinh trắc học, camera giám sát chuyên dụng và khóa cáp phần cứng.
Khi triển khai máy chủ tại các trung tâm dữ liệu, việc đáp ứng tiêu chuẩn an ninh vật lý khắt khe là yêu cầu bắt buộc. Chẳng hạn, các hệ thống máy chủ tại Vietnix được đặt trong môi trường Data Center có kiểm soát ra vào nhiều lớp (thẻ từ, nhận diện khuôn mặt, vân tay), giám sát camera liên tục 24/7 có lưu trữ bản ghi, và trang bị hệ thống phòng cháy chữa cháy tự động nhằm đảm bảo phần cứng vận hành an toàn mà không bị hư hại do các tác nhân vật lý.
2. Kiểm soát kỹ thuật
Lớp bảo mật kỹ thuật tập trung vào việc bảo vệ tính toàn vẹn của dữ liệu ở trạng thái lưu trữ cũng như dữ liệu đang trong quá trình truyền tải. Mục tiêu chính của kiểm soát kỹ thuật là thiết lập các cơ chế mã hóa và rào cản hệ thống để lọc lưu lượng mạng, đồng thời chặn đứng các hoạt động khai thác lỗ hổng. Quản trị viên thường triển khai các công cụ bảo vệ phần mềm hoặc phần cứng như tường lửa để kiểm soát kết nối ra vào và hệ thống chống mã độc.
3. Kiểm soát quản trị
Lớp kiểm soát quản trị trực tiếp xử lý các khía cạnh liên quan đến hành vi người dùng, điều kiện xác thực và quy trình phê duyệt cấp quyền truy cập. Cấp độ này bao gồm các chính sách, thủ tục và quy định vận hành do bộ phận quản lý hoặc đội ngũ an ninh mạng thiết lập nhằm duy trì kỷ luật bảo mật. Nội dung của kiểm soát quản trị tập trung vào việc xác định ai được phép làm gì trên hệ thống. Ví dụ, doanh nghiệp quy định cấp quyền theo vai trò, chính sách mật khẩu, quy trình duyệt thay đổi cấu hình và đào tạo nhận diện email lừa đảo.
3 nguyên tắc bảo mật mạng cốt lõi
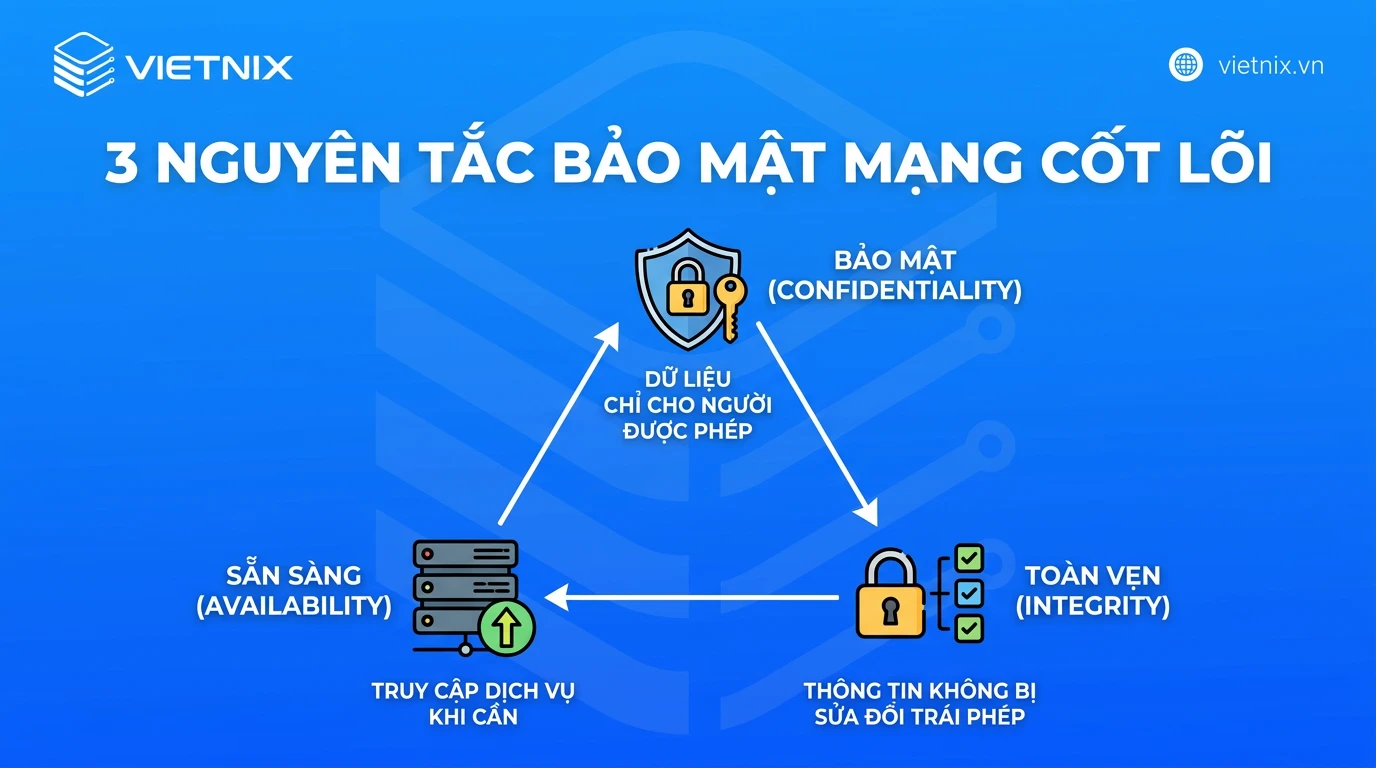
Một hạ tầng mạng chỉ được đánh giá là an toàn khi đáp ứng đầy đủ ba tiêu chuẩn cốt lõi: Tính bí mật (Confidentiality), Tính toàn vẹn (Integrity) và Tính khả dụng (Availability). Bộ ba nguyên tắc này thường được biết đến với tên gọi mô hình CIA Triad, đóng vai trò nền tảng để các tổ chức, doanh nghiệp thiết lập và triển khai hệ thống chính sách bảo mật mạng tiêu chuẩn.
1. Tính bí mật
Tính bí mật đảm bảo rằng dữ liệu và các tài nguyên mạng chỉ có thể được truy cập bởi những người dùng hoặc quy trình đã được cấp quyền hợp lệ, nhằm ngăn chặn tình trạng rò rỉ dữ liệu nhạy cảm vào tay tội phạm mạng, đồng thời kiểm soát chặt chẽ luồng thông tin truy xuất từ hệ thống nội bộ ra bên ngoài. Để duy trì mức độ bảo mật này, các kỹ sư mạng thường triển khai kết hợp nhiều cơ chế như mã hóa dữ liệu cho dữ liệu lưu trữ và truyền tải, thiết lập danh sách kiểm soát truy cập và áp dụng các phương thức xác thực đa yếu tố.
2. Tính toàn vẹn
Tính toàn vẹn tập trung vào việc bảo vệ độ chính xác, tính đồng nhất và sự tin cậy của dữ liệu trong suốt vòng đời hoạt động. Nguyên tắc này cam kết rằng thông tin đang lưu chuyển trong mạng không bị chỉnh sửa, làm sai lệch hoặc phá hoại một cách trái phép bởi các tác nhân độc hại hay các sự cố vận hành. Trong thực tế triển khai, tính toàn vẹn được duy trì thông qua các chính sách cấp quyền tối thiểu, phân đoạn mạng để cách ly các hệ thống trọng yếu và liên tục giám sát sự thay đổi dữ liệu bằng các hệ thống phát hiện/ngăn ngừa xâm nhập (IDS/IPS).
3. Tính khả dụng
Tính khả dụng đảm bảo hệ thống mạng, thiết bị và các khối dữ liệu trọng yếu luôn ở trạng thái sẵn sàng phản hồi các truy vấn hợp lệ từ người dùng hoặc ứng dụng trong thời gian thực. Việc đáp ứng nguyên tắc này giúp tổ chức giảm thiểu tối đa thời gian gián đoạn dịch vụ, duy trì tính liên tục của các hoạt động nghiệp vụ nội bộ.
Các mối đe dọa trực tiếp đến tính khả dụng thường là lỗi phần cứng hoặc các cuộc tấn công từ chối dịch vụ phân tán (DDoS) nhằm làm cạn kiệt tài nguyên xử lý của mạng. Do đó, quản trị viên cần triển khai các quy trình sao lưu dữ liệu thường xuyên, đồng thời áp dụng hạ tầng mạng có tính dự phòng cao.
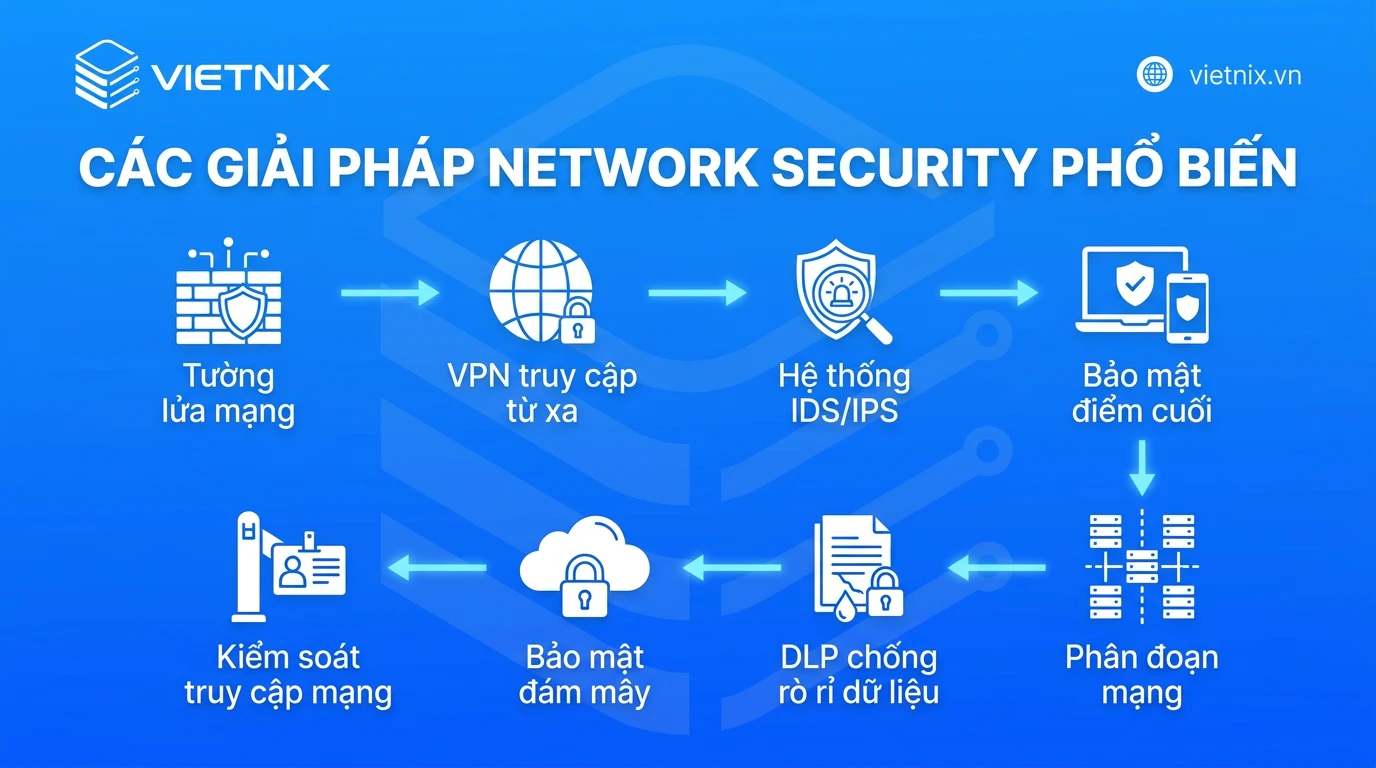
Các giải pháp Network Security phổ biến
Để bảo vệ hạ tầng CNTT, tổ chức cần chiến lược bảo mật nhiều lớp, kết hợp các công nghệ và chính sách chuyên biệt nhằm ngăn chặn, phát hiện và phản ứng kịp thời với rủi ro.
1. Tường lửa mạng
Tường lửa giúp kiểm soát lưu lượng ra vào dựa trên quy tắc bảo mật định sẵn. Tường lửa thế hệ mới (NGFW) bổ sung khả năng kiểm tra sâu gói tin, nhận dạng ứng dụng và ngăn chặn xâm nhập, thay thế firewall truyền thống.
Giải pháp Firewall Anti DDoS của Vietnix dùng hệ thống phòng thủ đa lớp từ phần cứng đến phần mềm, với bộ chữ ký tấn công tích lũy nhiều năm, phát hiện xâm nhập dưới 2 giây, tự động tạo rule chặn và chia nhỏ lưu lượng tấn công qua mô hình Mitigation Cluster. Giải pháp này phù hợp với các hệ thống máy chủ, website quy mô lớn thường đối mặt nguy cơ từ chối dịch vụ.
2. VPN truy cập từ xa
VPN tạo kênh kết nối mã hóa giữa thiết bị điểm cuối và mạng nội bộ, dùng giao thức IPsec hoặc TLS/SSL để ngăn bên thứ ba đọc lén dữ liệu khi truyền qua internet công cộng. VPN hiện đại thường kết hợp xác thực đa yếu tố (MFA) để kiểm tra thiết bị và người dùng trước khi cấp quyền. Công nghệ này phù hợp với mô hình làm việc từ xa/hybrid, cho phép nhân viên truy cập an toàn tài nguyên công ty từ bất kỳ đâu, kể cả qua mạng công cộng không an toàn.
3. Hệ thống IDS/IPS
IDS/IPS liên tục phân tích lưu lượng mạng để phát hiện bất thường hoặc mã độc, dựa trên signature hoặc hành vi kết hợp dữ liệu tình báo mối đe dọa toàn cầu. IDS chỉ ghi log và cảnh báo, còn IPS chủ động chặn gói tin độc hại, ngắt kết nối hoặc chặn IP nguồn – hiệu quả với tấn công zero-day và dò quét cổng. IDS/IPS thường đặt sau tường lửa để kiểm tra sâu lưu lượng đã qua lớp ranh giới, bắt buộc với trung tâm dữ liệu và hệ thống lưu trữ quan trọng.
4. Bảo mật điểm cuối
Bảo mật điểm cuối (Endpoint Security) bảo vệ các thiết bị kết nối mạng như máy chủ, laptop, di động. Nền tảng NGAV dùng học máy và phân tích hành vi để chặn mã độc, thay vì chỉ dựa cơ sở dữ liệu virus tĩnh. Còn EDR ghi lại hoạt động thiết bị, phân tích chỉ báo thỏa hiệp (IoC) và cô lập thiết bị nghi nhiễm, ngăn mã độc lan ngang trong hạ tầng. Giải pháp phù hợp triển khai đồng bộ trên toàn máy trạm, đặc biệt khi áp dụng BYOD, quản trị tập trung qua một bảng điều khiển.
5. Kiểm soát truy cập mạng
Kiểm soát truy cập mạng (NAC – Network Access Control) là việc thực thi chính sách giới hạn nghiêm ngặt tài khoản/thiết bị được phép vào mạng, loại bỏ kết nối không xác định từ lớp truy cập, giảm bề mặt tấn công. Hệ thống xác minh định danh và kiểm tra tuân thủ thiết bị (bản cập nhật OS, phần mềm diệt virus) trước khi cấp IP nội bộ. NAC phổ biến trong mạng quy mô lớn, nhiều thiết bị IoT, hoặc môi trường thường cấp quyền cho đối tác, khách hàng.
6. Bảo mật đám mây
Khi dữ liệu dịch chuyển lên hạ tầng Cloud, bảo mật đám mây trở thành giải pháp thiết yếu để bảo vệ các ứng dụng, dữ liệu và khối lượng công việc trực tuyến. Giải pháp này bao gồm việc mã hóa dữ liệu đám mây, quản lý cấu hình an toàn (CSPM) và kiểm soát quyền truy cập để ngăn chặn các lỗ hổng do thiết lập sai sót từ phía người dùng.
7. DLP chống rò rỉ dữ liệu
DLP (Data Loss Prevention) là giải pháp giám sát và ngăn chặn việc truyền tải thông tin nhạy cảm (như mã nguồn, dữ liệu khách hàng, bí mật kinh doanh) ra bên ngoài một cách trái phép. DLP có thể quét và thực thi chính sách bảo vệ dữ liệu ở cả ba trạng thái: đang lưu trữ, đang truyền đi qua mạng và đang sử dụng tại điểm cuối. DLP cần thiết với các ngành tài chính, y tế hoặc phải tuân thủ GDPR.
8. Phân đoạn mạng
Phân đoạn mạng là kỹ thuật chia nhỏ một mạng lưới lớn thành các vùng mạng độc lập (subnet) dựa trên chức năng hoặc mức độ bảo mật. Nếu một phân đoạn bị tin tặc tấn công hoặc nhiễm mã độc, kiến trúc này sẽ cô lập mối đe dọa, ngăn chặn chúng lây lan sang các vùng dữ liệu quan trọng khác trong hệ thống.Kỹ thuật này thường dùng để tách mạng Wifi khách khỏi mạng nội bộ, cô lập máy chủ cơ sở dữ liệu – là nền tảng cần thiết để triển khai Zero Trust.
Quy trình xây dựng network security cho doanh nghiệp
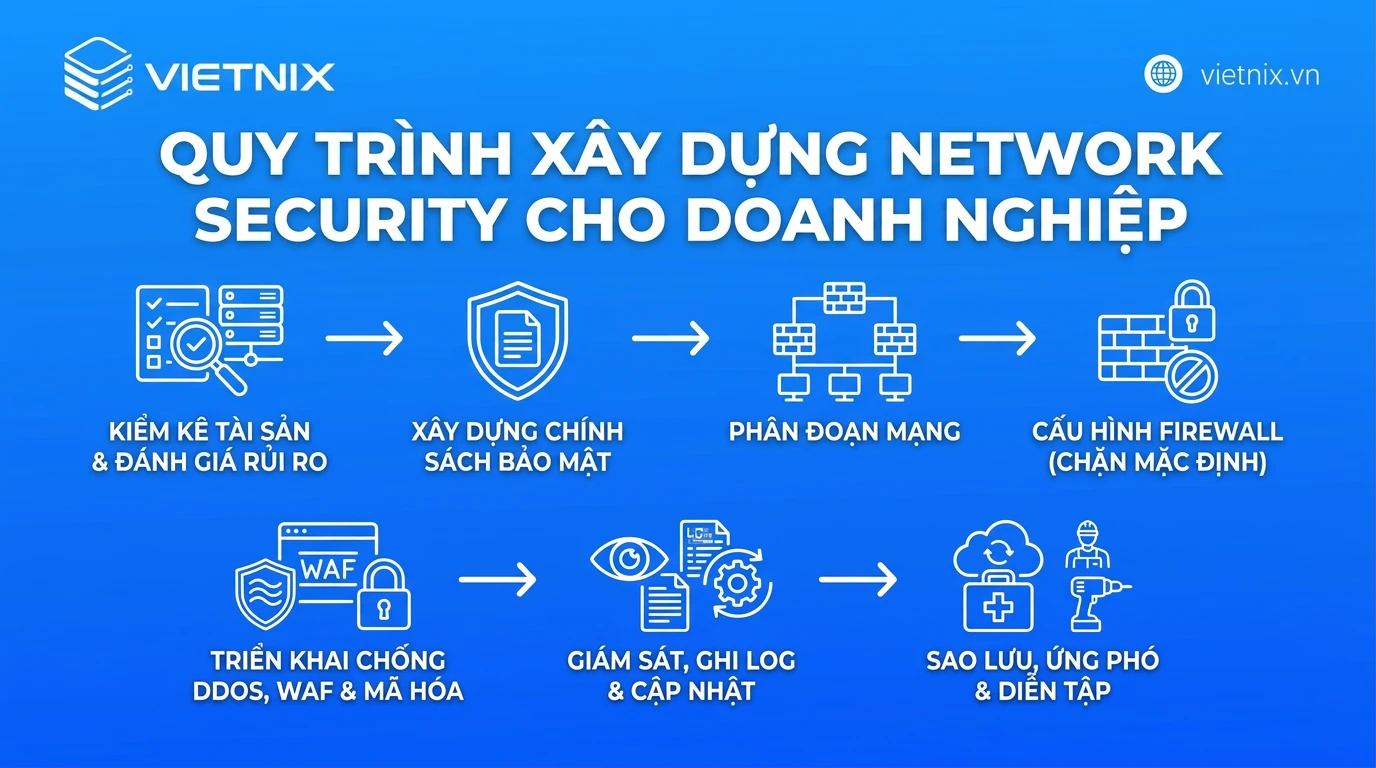
- Bước 1 – Kiểm kê tài sản và đánh giá rủi ro
- Bước 2 – Xây dựng chính sách bảo mật
- Bước 3 – Phân đoạn mạng
- Bước 4 – Cấu hình Firewall theo nguyên tắc “chặn mặc định”
- Bước 5 – Triển khai lớp chống DDoS, WAF và mã hóa
- Bước 6 – Giám sát, ghi log và cập nhật bản vá
- Bước 7 – Sao lưu, xây dựng kế hoạch ứng phó và diễn tập
Xây dựng network security đòi hỏi một quy trình thiết lập có hệ thống, áp dụng mô hình phòng thủ đa lớp. Các kỹ sư cần kết hợp phần cứng, phần mềm và các chính sách quản trị để kiểm soát chính xác luồng dữ liệu đi qua hạ tầng thay vì chỉ tập trung vào một công cụ đơn lẻ.
Bước 1: Kiểm kê tài sản và đánh giá rủi ro
Đầu tiên, doanh nghiệp cần liệt kê toàn bộ tài sản: máy chủ, thiết bị mạng, ứng dụng, dịch vụ cloud, tài khoản quản trị và luồng dữ liệu quan trọng. Sau đó, doanh nghiệp xếp hạng rủi ro theo hai tiêu chí là mức độ quan trọng và khả năng bị tấn công.
Kinh nghiệm từ chuyên gia
Bạn nên chạy công cụ quét như Nmap từ bên ngoài mạng để xem chính xác những cổng nào đang lộ ra Internet. Theo kinh nghiệm của mình, kết quả quét thực tế gần như lúc nào cũng có cổng “lạ” mà tài liệu nội bộ không ghi lại, chẳng hạn cổng của một dịch vụ thử nghiệm từ nhiều tháng trước.
Bước 2: Xây dựng chính sách bảo mật
Một chính sách bảo mật mạng định nghĩa rõ ràng các quy tắc kiểm soát quyền truy cập và sử dụng tài nguyên nội bộ. Hệ thống cần áp dụng nguyên tắc đặc quyền tối thiểu, đảm bảo mỗi người dùng hoặc ứng dụng chỉ được cấp đúng và đủ quyền hạn cần thiết để thực thi tiến trình công việc.
Các chính sách này cũng yêu cầu thiết lập xác thực đa yếu tố (MFA) và kiểm soát truy cập dựa trên vai trò (RBAC). Việc áp dụng nghiêm ngặt các quy định này hạn chế rủi ro từ các cuộc tấn công đánh cắp tài khoản và hỗ trợ doanh nghiệp tuân thủ các quy định bảo vệ dữ liệu như GDPR.
Bước 3: Phân đoạn mạng
Phân đoạn mạng chia hạ tầng thành các vùng độc lập (public, ứng dụng, cơ sở dữ liệu, quản trị, mạng khách) để giới hạn giao tiếp và ngăn kẻ tấn công di chuyển ngang: nếu một phân vùng bị xâm nhập, các vùng khác vẫn an toàn. Với kiến trúc phân tán, doanh nghiệp có thể triển khai Private Network – lớp mạng nội bộ cô lập hoàn toàn với Internet công cộng, cho phép máy chủ ứng dụng và cơ sở dữ liệu giao tiếp an toàn qua đường truyền riêng, tốc độ cao, độ trễ thấp.
Bước 4: Cấu hình Firewall theo nguyên tắc “chặn mặc định”
Ở bước này, doanh nghiệp thiết lập firewall theo nguyên tắc Default Deny: chặn toàn bộ lưu lượng, sau đó chỉ mở những cổng và nguồn IP cần thiết. Ví dụ, máy chủ web chỉ cần mở cổng 80/443 cho mọi người, còn cổng quản trị chỉ mở cho IP văn phòng hoặc qua VPN.
Lưu ý
Quản trị viên thường cấu hình rule cho IPv4 nhưng quên IPv6. Khi đó, máy chủ vẫn mở toàn bộ cổng qua địa chỉ IPv6. Một lỗi khác cũng rất phổ biến là tạm mở rule “any-any” để kiểm tra lỗi rồi quên đóng lại.
Bước 5: Triển khai lớp chống DDoS, WAF và mã hóa
Để bảo vệ ứng dụng web, hệ thống cần tích hợp Web Application Firewall (WAF) để lọc lưu lượng HTTP/HTTPS và giải pháp Anti-DDoS nhằm duy trì tính khả dụng của máy chủ trước các cuộc tấn công làm tràn băng thông. Mọi dữ liệu truyền tải trên mạng bắt buộc phải được mã hóa bằng giao thức TLS để ngăn chặn các nỗ lực nghe lén (Man-in-the-Middle).
Bước 6: Giám sát, ghi log và cập nhật bản vá
Giám sát lưu lượng mạng liên tục kết hợp với các hệ thống quản lý sự kiện và thông tin bảo mật (SIEM) là phương pháp chuẩn để phát hiện nhanh các dấu hiệu dị thường. SIEM tổng hợp log từ router, switch, firewall và máy chủ, tự động đối chiếu các mẫu dữ liệu để nhận diện hành vi quét port hoặc khai thác lỗ hổng.
Song song với giám sát, quản trị viên cần thực thi quy trình quản lý bản vá định kỳ cho toàn bộ hệ điều hành và firmware thiết bị mạng. Việc vận hành trên phần mềm lỗi thời tạo ra điểm yếu trực tiếp, thu hẹp bề mặt tấn công của hệ thống một cách hiệu quả.
Bước 7: Sao lưu, xây dựng kế hoạch ứng phó và diễn tập
Sao lưu dữ liệu độc lập là biện pháp phục hồi cốt lõi trước các thảm họa như lây nhiễm Ransomware. Bản sao lưu cần được kiểm tra tính toàn vẹn định kỳ, đảm bảo khả năng khôi phục nhanh chóng khi toàn bộ hệ thống lưu trữ trực tuyến bị vô hiệu hóa.
Tổ chức cần xây dựng Kế hoạch phản ứng sự cố định nghĩa chi tiết các bước cô lập mạng, điều tra nguyên nhân và phục hồi dịch vụ. Việc tiến hành các đợt diễn tập mô phỏng giúp đội ngũ bảo mật vận hành trơn tru quy trình, xác định và khắc phục các điểm yếu trong thao tác điều phối trước khi đối mặt với một cuộc tấn công thực tế.
Xu hướng mới trong Network Security
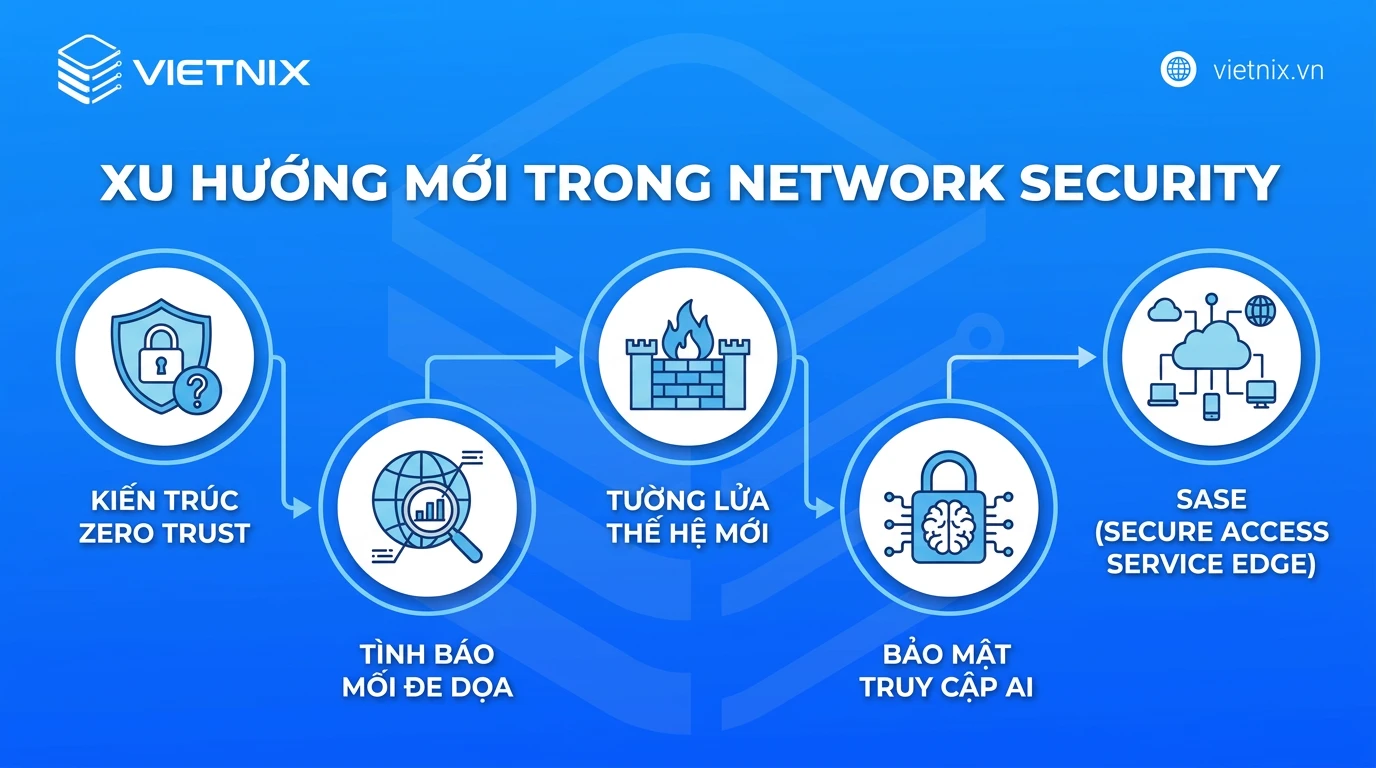
An ninh mạng liên tục thay đổi để đối phó với các mối đe dọa kỹ thuật số ngày càng phức tạp. Các tổ chức đang chuyển dịch từ phòng thủ truyền thống sang kiến trúc phân tán và công nghệ phân tích dữ liệu tự động.
1. Kiến trúc Zero Trust
Zero Trust Architecture (ZTA) không tin tưởng bất kỳ thiết bị, người dùng hay ứng dụng nào, bất kể trong hay ngoài mạng lưới tổ chức. Hệ thống yêu cầu xác thực, phân quyền và kiểm tra liên tục tình trạng bảo mật trước khi cấp quyền truy cập. Giới hạn đặc quyền ở mức tối thiểu giúp khoanh vùng sự cố và giảm rủi ro từ mối đe dọa nội bộ.
2. Tình báo mối đe dọa
Cyber threat intelligence ứng dụng AI và Machine Learning để phân tích khối lượng lớn dữ liệu mạng, nhận diện mẫu và điểm bất thường nhanh hơn phân tích log thủ công. Công nghệ này còn tự động hóa các tác vụ lặp lại như phát hiện điểm yếu và phản ứng sự cố, giúp tăng độ chính xác xử lý cảnh báo và tối ưu hiệu suất đội ngũ SecOps.
3. Tường lửa thế hệ mới
NGFW thay thế tường lửa truyền thống nhờ khả năng kiểm tra sâu nội dung gói tin thay vì chỉ dựa trên cổng hoặc giao thức, tích hợp kiểm soát ứng dụng, phòng chống xâm nhập và dữ liệu tình báo mối đe dọa để nhận diện mã độc ẩn trong lưu lượng hợp lệ.
4. Bảo mật truy cập AI
Khi doanh nghiệp tích hợp sâu công cụ và trợ lý AI vào công việc, bảo mật quyền truy cập các hệ thống này trở thành yêu cầu thiết yếu. Giải pháp bảo mật truy cập AI giám sát, định tuyến và kiểm soát cách người dùng tương tác với mô hình AI, ngăn rò rỉ dữ liệu nhạy cảm hoặc mã nguồn qua truy vấn ra ngoài, đồng thời giới hạn AI thực thi câu lệnh vượt phân quyền.
5. SASE (Secure Access Service Edge)
SASE hợp nhất dịch vụ mạng diện rộng (SD-WAN) và chức năng bảo mật cốt lõi (Secure Web Gateways, ZTNA) thành một nền tảng đám mây duy nhất, áp dụng chính sách bảo mật ngay tại biên người dùng/thiết bị thay vì định tuyến về data center nội bộ. Kiến trúc này phù hợp với môi trường lấy đám mây làm trung tâm, duy trì kết nối ổn định và kiểm soát truy cập, bảo vệ dữ liệu theo thời gian thực ở mọi khu vực địa lý.
Vietnix – Tăng cường network security với Firewall Anti DDoS và hạ tầng bảo mật đa lớp
Để đảm bảo network security toàn diện, duy trì tính sẵn sàng của hệ thống trước các luồng truy cập độc hại là yêu cầu kỹ thuật bắt buộc. Firewall Anti DDoS của Vietnix hoạt động theo cơ chế lọc đa lớp, có nhiệm vụ phân tích và chặn kết nối tấn công trước khi chúng tiếp cận máy chủ. Nhờ đó, hệ thống giữ được tốc độ, hiệu năng và sự ổn định. Bên cạnh đó, đội ngũ kỹ thuật Vietnix hỗ trợ 24/7 và cùng doanh nghiệp điều chỉnh chính sách bảo vệ khi hệ thống mở rộng.
Thông tin liên hệ:
- Website: https://vietnix.vn/
- Hotline: 1800 1093
- Email: sales@vietnix.vn
- Địa chỉ: 265 Hồng Lạc, Phường Bảy Hiền, Thành Phố Hồ Chí Minh
Câu hỏi thường gặp
Network Security khác gì với Cybersecurity?
Network Security là một mảng chuyên biệt nằm trong lĩnh vực rộng lớn của Cybersecurity. Trong khi Cybersecurity bao gồm các biện pháp bảo vệ toàn bộ hệ thống, thiết bị, phần mềm và dữ liệu khỏi tấn công kỹ thuật số trên mọi mặt trận, thì Network Security chỉ tập trung vào việc ngăn chặn truy cập trái phép, bảo vệ cơ sở hạ tầng mạng máy tính và luồng dữ liệu truyền tải bên trong mạng lưới đó.
Doanh nghiệp nhỏ có cần triển khai Network Security không?
Mọi doanh nghiệp bất kể quy mô đều cần triển khai Network Security. Hiện nay, các cuộc tấn công mạng thường nhắm vào các tổ chức nhỏ do hệ thống phòng thủ yếu kém. Việc thiếu bảo mật mạng có thể dẫn đến thời gian gián đoạn hoạt động kéo dài, rò rỉ dữ liệu khách hàng, vi phạm quy định pháp luật và gây tổn hại nghiêm trọng đến uy tín thương hiệu.
Làm sao biết hệ thống mạng đang bị tấn công?
Để phát hiện các hành vi xâm nhập, hệ thống mạng cần được trang bị các giải pháp giám sát như hệ thống phát hiện xâm nhập (IDS) hoặc nền tảng phân tích sự kiện bảo mật (SIEM). Các công cụ này sẽ liên tục giám sát lưu lượng mạng để nhận diện dấu hiệu bất thường như truy cập từ địa chỉ IP nghi ngờ, lưu lượng tăng đột biến (dấu hiệu DDoS) hoặc hành vi vi phạm chính sách phân quyền.
Nên bắt đầu xây dựng Network Security từ đâu nếu chưa có đội ngũ IT chuyên trách?
Với các tổ chức thiếu hụt nhân sự IT chuyên trách, giải pháp phù hợp là sử dụng các dịch vụ bảo mật đám mây (như SASE) hoặc dịch vụ quản lý phản hồi sự cố (MDR). Ở bước cơ sở, hệ thống cần được thiết lập tường lửa thế hệ mới (NGFW), áp dụng quy tắc đặc quyền tối thiểu, yêu cầu xác thực đa yếu tố và thường xuyên cập nhật bản vá lỗ hổng phần mềm.
Network Security có giúp bảo vệ dữ liệu trên cloud không?
Có. Bảo mật đám mây (Cloud Security) là một thành phần thiết yếu của Network Security hiện đại. Các công nghệ này bảo vệ cơ sở hạ tầng và quản lý truy cập an toàn cho luồng dữ liệu trên môi trường cloud. Các mô hình kiến trúc như SSE hoặc SASE cho phép hợp nhất cấu trúc mạng và bảo mật, đảm bảo dữ liệu được kiểm soát liên tục bất kể người dùng truy cập từ văn phòng hay làm việc từ xa.
Bao lâu nên đánh giá lại chính sách Network Security một lần?
Quá trình giám sát lưu lượng mạng phải diễn ra liên tục 24/7. Tuy nhiên, các chính sách, cấu hình và kiến trúc Network Security nên được đánh giá chính thức và kiểm thử thâm nhập tối thiểu một năm một lần. Đối với các lĩnh vực có yêu cầu tuân thủ nghiêm ngặt hoặc khi hệ thống mạng có sự thay đổi lớn về quy mô, tần suất đánh giá cần diễn ra thường xuyên hơn.
Chi phí triển khai Network Security phụ thuộc vào những yếu tố nào?
Chi phí triển khai thường thay đổi dựa trên quy mô và độ phức tạp của hạ tầng mạng thực tế. Các bao gồm: mô hình hệ thống (Cloud, On-premises hay Hybrid), danh sách tính năng cần thiết (tường lửa, IPS, DLP, VPN), chi phí bản quyền phần mềm, chi phí thiết bị phần cứng, cùng với ngân sách phân bổ cho quá trình bảo trì, giám sát và đào tạo nhân sự.
Network Security có ảnh hưởng đến tốc độ mạng không?
Nếu được thiết kế và cấu hình đúng tiêu chuẩn, các công cụ Network Security sẽ không làm giảm hiệu suất mạng, thậm chí còn giúp tối ưu băng thông thông qua tính năng phân tích và ưu tiên lưu lượng. Tuy nhiên, nếu sử dụng thiết bị cũ không đủ năng lực xử lý lượng lớn dữ liệu mã hóa, hoặc thiết lập định tuyến không hợp lý, hiện tượng thắt nút cổ chai gây ra độ trễ là điều hoàn toàn có thể xảy ra.
Network security là nền tảng giúp doanh nghiệp bảo vệ dữ liệu, duy trì hoạt động liên tục và mở rộng hệ thống một cách an toàn. Hiệu quả của bảo mật mạng không đến từ một thiết bị đơn lẻ mà từ việc kết hợp nhiều lớp phòng thủ, sắp xếp đúng thứ tự, duy trì giám sát và cải tiến liên tục. Nếu doanh nghiệp của bạn đang cần đánh giá lại kiến trúc bảo mật hoặc muốn tăng cường lớp chống DDoS cho hạ tầng, đội ngũ kỹ thuật Vietnix sẵn sàng cùng bạn phân tích hiện trạng và xây dựng phương án bảo vệ phù hợp cho từng giai đoạn phát triển.

THEO DÕI VÀ CẬP NHẬT CHỦ ĐỀ BẠN QUAN TÂM
Đăng ký ngay để nhận những thông tin mới nhất từ blog của chúng tôi. Đừng bỏ lỡ cơ hội truy cập kiến thức và tin tức hàng ngày
Đánh giá mức độ hữu ích của bài viết

Thất vọng

Chưa hữu ích

Bình thường

Hữu ích

Rất hữu ích