


















SAML là gì? Cách thức hoạt động và lợi ích với doanh nghiệp
Đã kiểm duyệt nội dung
Đánh giá
SAML là tiêu chuẩn mở dựa trên định dạng XML dùng để trao đổi dữ liệu xác thực và phân quyền giữa Nhà cung cấp định danh (Identity Provider – IdP) và Nhà cung cấp dịch vụ (Service Provider – SP). Bài viết này được mình tổng hợp dựa trên kinh nghiệm triển khai và hỗ trợ hệ thống xác thực cho khách hàng doanh nghiệp, nhằm giúp bạn hiểu rõ khái niệm SAML, cách thức hoạt động cũng như những lỗi thường gặp khi cấu hình hệ thống.
Những điểm chính
- Quan điểm của mình: Nếu doanh nghiệp của bạn đang dùng từ 5 ứng dụng SaaS trở lên và nhân sự vẫn đăng nhập riêng lẻ từng nơi thì SAML là yêu cầu bắt buộc để kiểm soát rủi ro rò rỉ tài khoản. Tuy nhiên, với ứng dụng mobile hoặc hệ thống mới xây từ đầu, bạn nên cân nhắc OIDC trước và chỉ dùng SAML khi đối tác hoặc phần mềm yêu cầu.
- Khái niệm giao thức SAML: Chuẩn bảo mật dựa trên ngôn ngữ XML hỗ trợ trao đổi dữ liệu xác thực và phân quyền an toàn giữa các nền tảng kỹ thuật số độc lập.
- 3 thực thể tham gia quy trình: Gồm Người dùng yêu cầu truy cập, Nhà cung cấp định danh IdP xác minh danh tính và Nhà cung cấp dịch vụ SP cấp quyền ứng dụng.
- 5 thành phần kỹ thuật liên kết: Cấu thành từ tài liệu khẳng định Assertion, giao thức thông điệp Protocol, phương thức truyền tải Bindings, cấu hình Profile và tệp Metadata.
- Quy trình 6 bước xác thực khép kín: Đi từ yêu cầu dịch vụ, khởi tạo AuthnRequest, chuyển hướng đăng nhập tại IdP, tạo phản hồi ký số đến xác minh và cấp quyền tại SP.
- Phân biệt với OAuth và OIDC: SAML tối ưu cho xác thực SSO doanh nghiệp trên nền web, OAuth chuyên về ủy quyền và OIDC tối ưu xác thực nhẹ qua JSON cho ứng dụng di động.
- Các trường hợp ứng dụng thực tế: Triển khai rộng rãi trong đăng nhập một lần nội bộ, tích hợp phần mềm SaaS, liên kết dịch vụ công chính phủ và môi trường giáo dục.
- Rủi ro bảo mật cần kiểm soát: Cần ngăn chặn kỹ thuật bọc chữ ký XML Signature Wrapping, tấn công phát lại, lộ lọt dữ liệu qua log và rủi ro gián đoạn do hết hạn chứng chỉ số.
- Giải pháp bảo vệ từ Vietnix: Hệ thống Firewall Anti DDoS bảo vệ các endpoint xác thực khỏi nguy cơ tấn công từ chối dịch vụ, duy trì tính ổn định của cổng SSO 24/7.
- Giải đáp thắc mắc phổ biến: Bắt buộc truyền tải qua giao thức HTTPS, tính năng đăng xuất đồng loạt Single Logout và khuyến nghị lựa chọn OIDC cho ứng dụng di động.
SAML là gì?
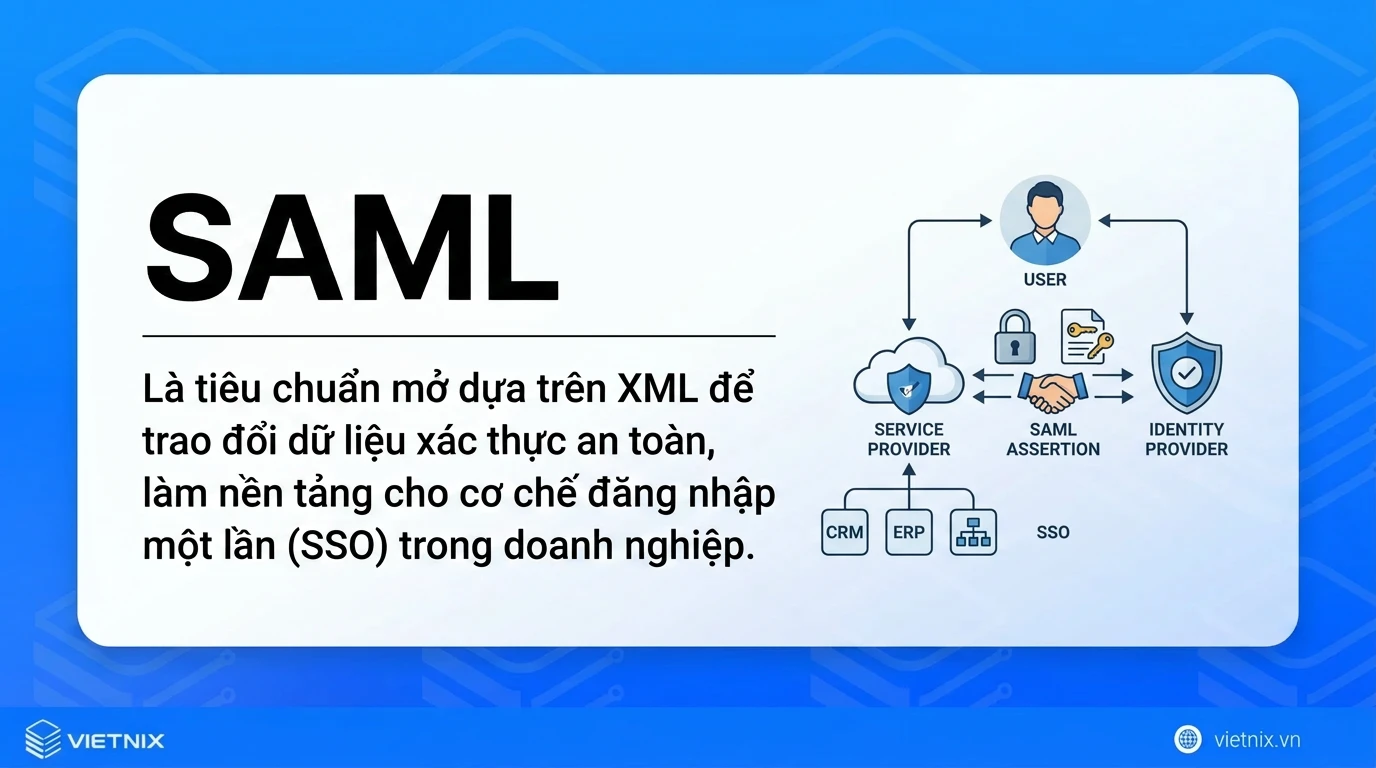
SAML (Security Assertion Markup Language) là một tiêu chuẩn mở dựa trên định dạng XML, được thiết kế để trao đổi dữ liệu xác thực và phân quyền một cách an toàn giữa nhà cung cấp danh tính (Identity Provider – IdP) và nhà cung cấp dịch vụ (Service Provider – SP). Giao thức này đóng vai trò nền tảng trong việc triển khai cơ chế Single Sign-On (SSO), cho phép người dùng chỉ cần đăng nhập một lần duy nhất bằng một bộ thông tin xác thực là có thể truy cập vào nhiều ứng dụng độc lập khác nhau
Khi doanh nghiệp triển khai SAML, cổng đăng nhập của IdP trở thành điểm truy cập chung cho mọi ứng dụng. Nếu điểm này bị tấn công DDoS, toàn bộ nhân sự sẽ không thể đăng nhập vào bất kỳ hệ thống nào. Firewall Anti DDoS của Vietnix giúp lọc lưu lượng độc hại theo thời gian thực, giữ cho hệ thống xác thực luôn ổn định và đồng hành cùng đội ngũ IT trong suốt quá trình vận hành.
3 vai trò chính trong mô hình SAML
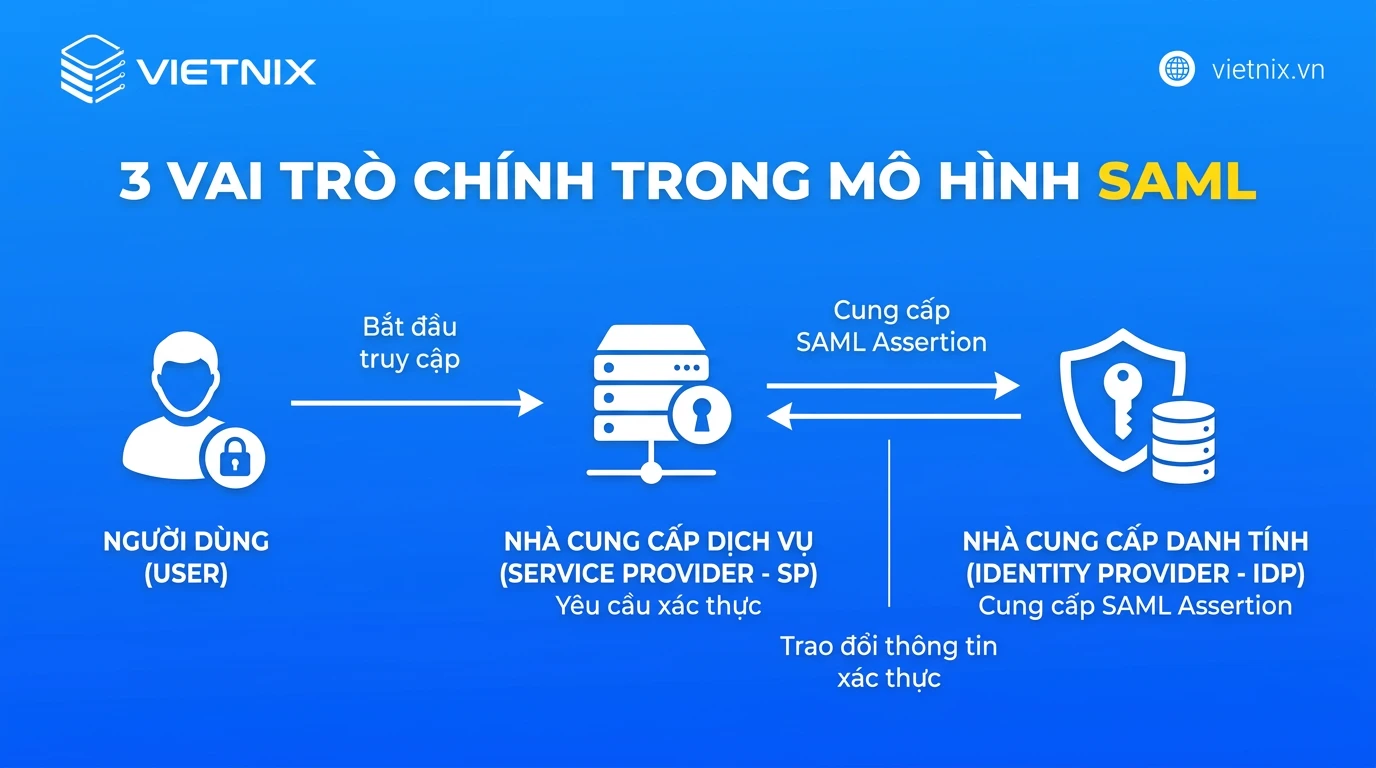
Mô hình hoạt động của SAML được thiết kế dựa trên nguyên tắc liên kết tin cậy, quy định rõ nhiệm vụ của từng thực thể tham gia vào quá trình trao đổi dữ liệu định danh. Một phiên giao dịch SAML tiêu chuẩn luôn bao gồm sự tương tác chặt chẽ của ba vai trò sau đây:
- Người dùng (Principal): Chủ thể trực tiếp khởi tạo yêu cầu đăng nhập để truy cập vào một ứng dụng hoặc dịch vụ trên hệ thống mạng, có thể là người dùng cuối hoặc thiết bị/hệ thống.
- Nhà cung cấp định danh (Identity Provider – IdP): Hệ thống trung tâm chịu trách nhiệm quản lý và xác thực danh tính của người dùng (ví dụ: Google Workspace, Okta, Microsoft Entra ID/Azure AD). IdP kiểm tra thông tin đăng nhập của người dùng (như mật khẩu, OTP, sinh trắc học). Sau khi xác thực thành công, IdP sẽ tạo ra một tài liệu XML (gọi là SAML Assertion) chứa thông tin của người dùng và gửi lại cho bên yêu cầu.
- Nhà cung cấp dịch vụ (Service Provider – SP): Các ứng dụng, nền tảng hoặc dịch vụ đầu cuối mà người dùng muốn truy cập (chẳng hạn như Salesforce, Slack hoặc Gmail). Thay vì tự thu thập và kiểm tra thông tin đăng nhập, SP tiếp nhận các xác nhận SAML từ IdP, kiểm tra tính hợp lệ của chữ ký số cấu hình sẵn và tiến hành cấp quyền truy cập tương ứng.
Sự phân tách rõ ràng giữa nhiệm vụ của IdP và SP giúp tập trung luồng xác thực vào một hệ thống duy nhất. Cơ chế này loại bỏ thao tác quản lý tài khoản phân tán trên nhiều ứng dụng độc lập, đồng thời đảm bảo thông tin đăng nhập nhạy cảm không bị chia sẻ trực tiếp với các nhà cung cấp dịch vụ bên ngoài.
Các thành phần kỹ thuật cốt lõi trong SAML
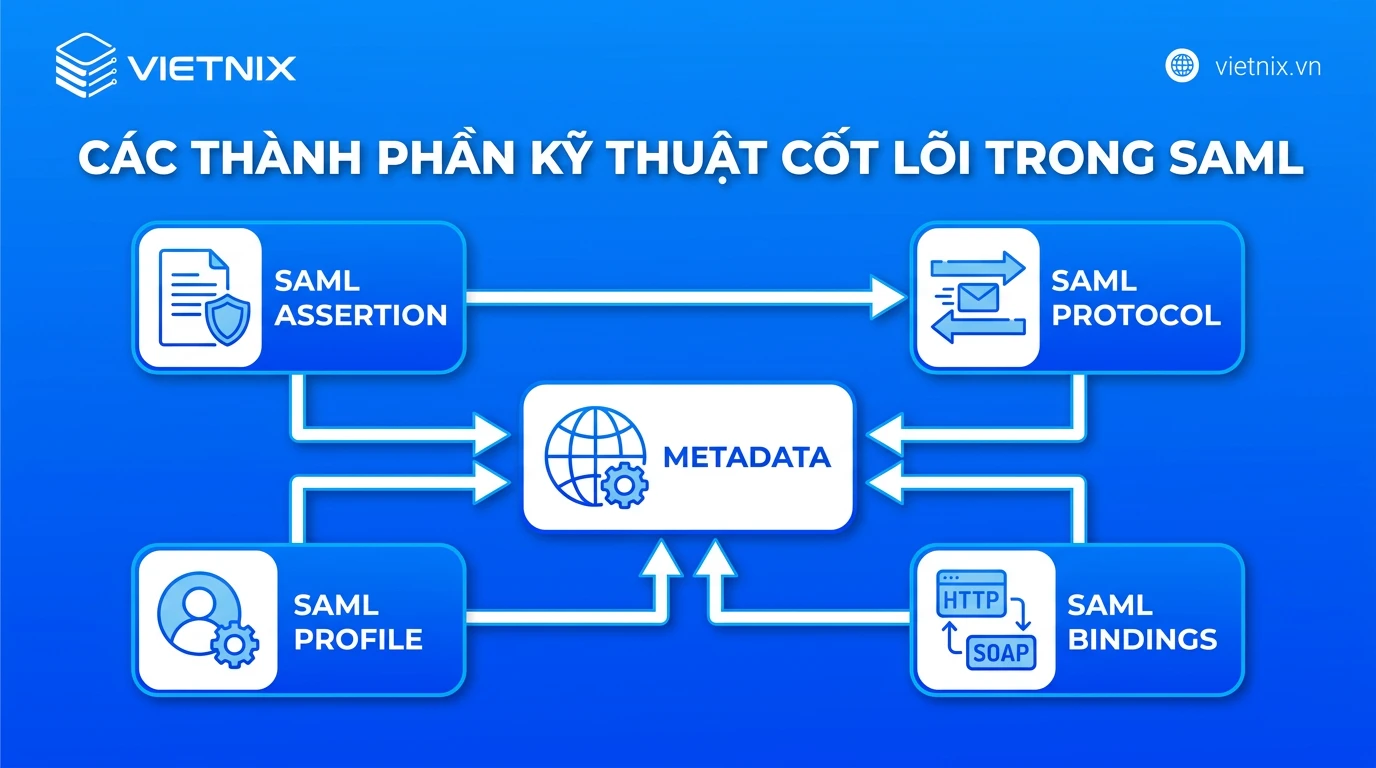
Để đảm bảo quá trình xác thực và phân quyền diễn ra an toàn giữa Identity Provider (IdP) và Service Provider (SP), SAML dựa vào một hệ thống các thành phần kỹ thuật liên kết chặt chẽ với nhau. Sự kết hợp giữa Assertion, Protocol, Binding, Profile và Metadata tạo nên bộ khung vững chắc cho cơ chế hoạt động của chuẩn mở dựa trên XML này.
1. SAML Assertion
SAML Assertion là thành phần cốt lõi mang thông tin định danh người dùng. Về bản chất, đây là một tài liệu XML được tạo ra bởi Identity Provider (IdP) chứa các thông tin xác thực danh tính. Assertion đóng vai trò như một bằng chứng chứng minh rằng người dùng đã đăng nhập thành công, và cung cấp thông tin này cho Service Provider (SP) để cấp quyền truy cập.
Bên trong một Assertion, dữ liệu thường được chia làm ba loại chính:
- Authentication Statements: Xác nhận người dùng đã đăng nhập thành công vào thời điểm nào và bằng phương thức gì (mật khẩu, MFA, chứng chỉ).
- Attribute Statements: Cung cấp thông tin chi tiết về người dùng (ví dụ: email, tên hiển thị, phòng ban, vai trò/role).
- Authorization Decision Statements: Cho biết người dùng có được phép truy cập vào tài nguyên cụ thể hay bị từ chối.
Để đảm bảo tính toàn vẹn, toàn bộ SAML Assertion luôn được ký điện tử thông qua các thuật toán mã hóa khóa công khai, giúp ngăn chặn hành vi giả mạo hoặc chỉnh sửa nội dung trên đường truyền.
2. SAML Protocol
Protocol định nghĩa cấu trúc các thông điệp yêu cầu và phản hồi, chẳng hạn AuthnRequest (yêu cầu xác thực) từ SP và Response (phản hồi chứa Assertion) từ IdP. Giao thức này đảm bảo cả hai bên đều hiểu được cấu trúc dữ liệu XML cần xử lý, bao gồm các trường thông tin bắt buộc như ID, Issuer (đơn vị phát hành), và NameID (định danh người dùng).
Các loại thông điệp phổ biến gồm:
- Authentication Request Protocol: SP gửi
samlp:AuthnRequestđể yêu cầu IdP xác thực người dùng. - Assertion Query and Request Protocol: Quy định cách thức SP yêu cầu trực tiếp các Assertion từ IdP khi cần.
- Artifact Resolution Protocol: Cho phép truyền tải một tham chiếu thay vì truyền toàn bộ gói tin SAML lớn, sau đó SP dùng Artifact này để truy vấn lại IdP lấy dữ liệu thật.
- Single Logout Protocol: Hỗ trợ đăng xuất đồng thời khỏi tất cả các ứng dụng đã liên kết chỉ bằng một thao tác duy nhất.
3. SAML Bindings
SAML Bindings quy định cách thức các thông điệp SAML (Request và Response) được truyền qua mạng. Đây là hạ tầng truyền tải giúp dữ liệu XML an toàn di chuyển từ trình duyệt người dùng đến IdP và SP. Các kiểu Binding thường dùng là:
- HTTP Redirect: Chuyển hướng trình duyệt qua URL chứa dữ liệu đã mã hóa Base64/DEFLATE.
- HTTP POST: Đưa thông điệp SAML vào nội dung biểu mẫu HTML được tự động submit qua POST.
- HTTP Artifact: Thay thế nội dung SAML bằng một mã tham chiếu ngắn, SP sẽ gọi ngược lại kênh sau để lấy nội dung thực.
- HTTP SOAP: Truyền thông điệp SAML trực tiếp bên trong phần thân của gói tin SOAP.
4. SAML Profile
SAML Profile là cách kết hợp Protocol, Binding và Assertion vào các trường hợp sử dụng cụ thể. Profile đóng vai trò như bộ tiêu chuẩn hướng dẫn cách triển khai SSO trên thực tế, đảm bảo tính tương thích giữa các hệ thống khác nhau.
Web Browser SSO Profile là cấu hình phổ biến, định nghĩa chính xác luồng xác thực khi người dùng truy cập một web application bằng trình duyệt. Profile này quy định luồng SP-initiated (bắt đầu từ SP) và IdP-initiated (bắt đầu từ IdP), chi tiết hóa việc gửi AuthnRequest qua HTTP-Redirect và nhận SAML Response qua HTTP-POST.
5. Metadata
Metadata là một tập tin XML chứa toàn bộ thông tin cấu hình cần thiết để thiết lập mối quan hệ tin cậy giữa IdP và SP. Tập tin này đóng vai trò như bản thiết kế, mô tả chi tiết các endpoint URL (chẳng hạn như, thuật toán mã hóa hỗ trợ, và đặc biệt là các chứng chỉ số chứa public key.
Việc trao đổi Metadata tự động hóa cấu hình SAML. Thay vì nhập thủ công từng thông số, quản trị viên chỉ cần trao đổi file Metadata, đảm bảo cả hai bên đều đồng bộ về phương thức giao tiếp và có sẵn public key để xác minh chữ ký điện tử trên các SAML Assertion. Điều này giúp ngăn ngừa đáng kể các lỗi thiết lập cấu hình thủ công.
Quy trình hoạt động của SAML
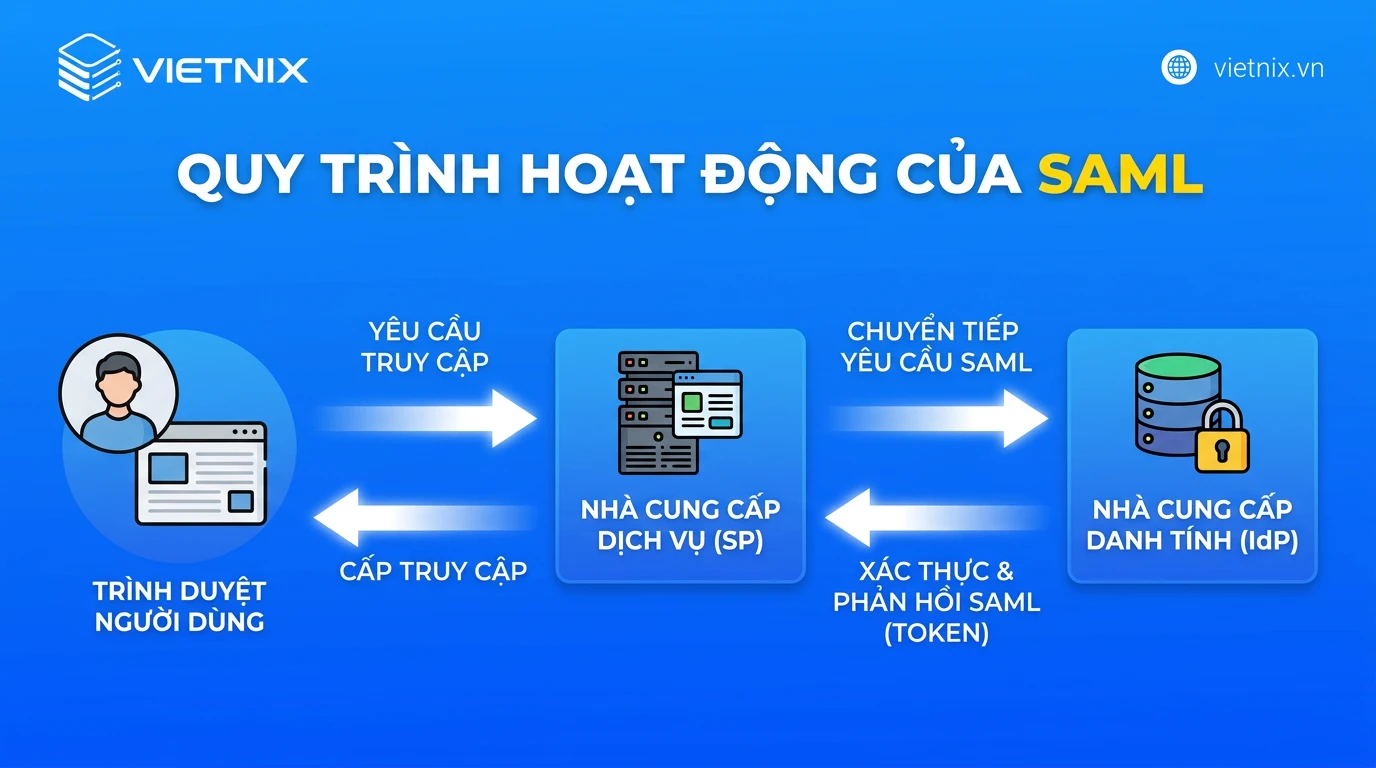
Quá trình xác thực SAML diễn ra thông qua chuỗi trao đổi thông tin tiêu chuẩn giữa trình duyệt của người dùng, nhà cung cấp dịch vụ (SP) và nhà cung cấp danh tính (IdP). Dưới đây là luồng hoạt động cơ bản của quy trình đăng nhập một lần (SSO) bằng SAML:
Bước 1: Yêu cầu truy cập SP
Người dùng sử dụng trình duyệt web để điều hướng tới một tài nguyên hoặc ứng dụng thuộc quyền quản lý của nhà cung cấp dịch vụ (SP). Tại thời điểm này, SP kiểm tra và nhận thấy người dùng chưa được xác thực do không có phiên đăng nhập cục bộ hợp lệ.
Bước 2: Tạo SAML Request
Ngay khi xác định trạng thái chưa đăng nhập, SP tạo ra một yêu cầu xác thực SAML (SAML AuthnRequest) dưới dạng tài liệu XML. Yêu cầu này chứa các dữ liệu định tuyến như mã định danh định dạng phiên bản, URL phản hồi dự kiến và tên của hệ thống SP phát ra yêu cầu.
Bước 3: Chuyển hướng tới IdP
SP gửi phản hồi lại trình duyệt web của người dùng kèm theo một lệnh chuyển hướng. Trình duyệt sẽ tự động chuyển hướng người dùng đến URL đăng nhập của nhà cung cấp danh tính (IdP), đồng thời đính kèm gói dữ liệu SAML Request đã được mã hóa vào luồng dữ liệu HTTP.
Bước 4: Xác thực người dùng
Khi IdP nhận được yêu cầu xác thực, hệ thống sẽ kiểm tra xem người dùng đã có phiên đăng nhập đang hoạt động hay chưa. Nếu chưa, IdP yêu cầu người dùng cung cấp thông tin định danh bằng các phương thức như tên đăng nhập, mật khẩu, hoặc mã xác thực đa yếu tố (MFA). Quá trình này diễn ra hoàn toàn trên máy chủ của IdP, đảm bảo SP không nắm giữ mật khẩu gốc.
Bước 5: Tạo SAML Response
Sau khi người dùng chứng minh danh tính thành công, IdP sẽ tạo ra một phản hồi SAML (SAML Response). Phản hồi này bao gồm một tài liệu XML chứa SAML Assertion – đóng vai trò như giấy thông hành điện tử mang thông tin định danh và thuộc tính của người dùng. IdP sử dụng khóa riêng (private key) để ký điện tử lên Assertion này nhằm đảm bảo tính toàn vẹn, sau đó gửi lại thông qua trình duyệt người dùng.
Bước 6: Xác minh tại SP
Trình duyệt tự động chuyển tiếp SAML Response đến endpoint tiếp nhận của SP. Tại đây, SP sử dụng khóa công khai (public key) của IdP (đã được trao đổi từ trước thông qua metadata) để kiểm tra chữ ký điện tử. Nếu chữ ký hợp lệ và thời gian truy cập nằm trong khoảng cho phép, SP tiến hành thiết lập phiên làm việc cục bộ và cấp quyền cho người dùng truy cập vào ứng dụng.
So sánh SAML vs OAuth vs OpenID Connect
SAML, OAuth và OpenID Connect (OIDC) đều là các tiêu chuẩn mở được sử dụng để đơn giản hóa quá trình truy cập của người dùng. Tuy nhiên, mỗi giao thức được thiết kế với cơ chế hoạt động riêng biệt nhằm giải quyết các bài toán đặc thù về xác thực và phân quyền trong hệ thống Quản lý Truy cập và Danh tính (IAM). Dưới đây là bảng so sánh trực quan và chi tiết giữa SAML, OAuth và OpenID Connect (OIDC) để giúp bạn dễ dàng phân biệt ba giao thức xác thực và ủy quyền phổ biến này:
| Tiêu chí | SAML (Security Assertion Markup Language) | OAuth (Open Authorization) | OpenID Connect (OIDC) |
|---|---|---|---|
| Mục đích chính | Xác thực (Authentication) & Đăng nhập một lần (SSO) cấp doanh nghiệp. | Ủy quyền (Authorization) & Cấp quyền truy cập tài nguyên. | Xác thực (Authentication) người dùng cuối trên nền tảng di động/web. |
| Bản chất công nghệ | Là một tiêu chuẩn/giao thức độc lập hoàn chỉnh. | Là một khung làm việc (Framework) ủy quyền. | Là một lớp định danh xây dựng trên nền OAuth 2.0. |
| Câu hỏi giải quyết | “Bạn là ai và thuộc tổ chức nào?” | “Bạn có quyền truy cập vào những dữ liệu/tính năng gì?” | “Bạn là ai?” (Xác minh danh tính cụ thể). |
| Định dạng dữ liệu | XML (Nặng, cấu trúc chặt chẽ). | Không quy định cụ thể định dạng (Thường dùng JSON). | JSON / JWT (JSON Web Token) (Nhẹ, tối ưu cho ứng dụng hiện đại). |
| Trường hợp sử dụng | Enterprise SSO, ứng dụng SaaS nội bộ, hệ thống legacy | API, Ứng dụng Web/Mobile cần chia sẻ tài nguyên | Ứng dụng web hiện đại, mobile app, kiến trúc cloud-native, tích hợp xác thực mạng xã hội |
| Môi trường hoạt động | Tối ưu cho trình duyệt web | Web, Mobile, IoT, API | Web, Mobile, API |
Theo kinh nghiệm triển khai
Dùng SAML khi bạn làm hệ thống Enterprise B2B cần tích hợp SSO cho nhân viên. Dùng OAuth 2.0 khi bạn chỉ cần cấp quyền truy cập API / tài nguyên mà không cần biết danh tính chi tiết người dùng. Dùng OpenID Connect khi bạn cần làm tính năng đăng nhập cho app web, mobile hiện đại.
Lợi ích và hạn chế của SAML đối với doanh nghiệp
SAML hiện là tiêu chuẩn định danh phổ biến cho môi trường doanh nghiệp nhờ khả năng tập trung hóa luồng xác thực và hỗ trợ đăng nhập một lần (SSO) chéo tên miền. Tuy nhiên, giao thức này vẫn tồn tại những rào cản kỹ thuật nhất định khi áp dụng cho các kiến trúc ứng dụng hiện đại.

Trải nghiệm người dùng tốt hơn: Nhân viên chỉ cần đăng nhập một lần duy nhất để truy cập vào nhiều ứng dụng và hệ thống khác nhau, giảm tình trạng mệt mỏi vì mật khẩu.
Tăng cường bảo mật: Giảm thiểu nguy cơ bị tấn công giả mạo và mất cắp thông tin do người dùng không phải ghi nhớ hay nhập lại mật khẩu nhiều lần trên các trang web khác nhau.
Quản trị danh tính tập trung: Đội ngũ IT dễ dàng quản lý quyền truy cập, cấp mới hoặc thu hồi tài khoản của nhân viên trên tất cả các nền tảng từ một nơi duy nhất.
Giảm tải chi phí vận hành IT: Việc tập trung hóa quản lý danh tính giúp hạn chế tối đa các ticket hỗ trợ liên quan đến khôi phục hoặc thiết lập lại mật khẩu.
Đơn giản hóa việc tuân thủ: Giúp doanh nghiệp dễ dàng đáp ứng các tiêu chuẩn bảo mật và kiểm toán quốc tế (như ISO 27001, SOC 2, HIPAA) nhờ khả năng kiểm soát truy cập chặt chẽ.
Giảm chi phí và rủi ro cho Service Provider (SP): Hệ thống ứng dụng không cần trực tiếp duy trì cơ sở dữ liệu tài khoản và xử lý logic xác thực.
Khả năng mở rộng cao: Định dạng XML chuẩn hóa cho phép tích hợp linh hoạt với nhiều nền tảng độc lập mà không yêu cầu cơ chế đồng bộ danh tính phức tạp giữa các bên.

Không tối ưu cho mobile và SPA: Kiến trúc luồng dữ liệu ban đầu của SAML được thiết kế chuyên biệt cho ứng dụng nền web thông qua trình duyệt, nên không phù hợp với ứng dụng di động native hay Single Page Application.
Cấu hình và triển khai phức tạp: Việc thiết lập SAML giữa Nhà cung cấp danh tính (IdP) và Nhà cung cấp dịch vụ (SP) đòi hỏi chuyên môn kỹ thuật cao về chứng chỉ số và cấu hình XML.
Rủi ro từ điểm lỗi duy nhất: Nếu hệ thống xác thực trung tâm (IdP) gặp sự cố hoặc bị tấn công, người dùng sẽ mất quyền truy cập vào tất cả các ứng dụng liên kết.
Nặng nề và cồng kềnh: Định dạng XML của SAML có dung lượng lớn và tốn tài nguyên xử lý hơn so với các tiêu chuẩn hiện đại dựa trên JSON (như OIDC/OAuth 2.0).
Chi phí đầu tư ban đầu lớn: Doanh nghiệp cần chi trả chi phí đáng kể cho bản quyền phần mềm hạ tầng Identity Provider và chi phí vận hành, bảo trì.

Từ thực tế vận hành
Thực tế, SAML rất mạnh trên web nhưng cồng kềnh với mobile. Rủi ro lớn nhất là hết hạn chứng chỉ gây gián đoạn hệ thống đột ngột. Doanh nghiệp cần tự động hóa giám sát hạn chứng chỉ và luôn có phương án dự phòng để tránh tê liệt vận hành.
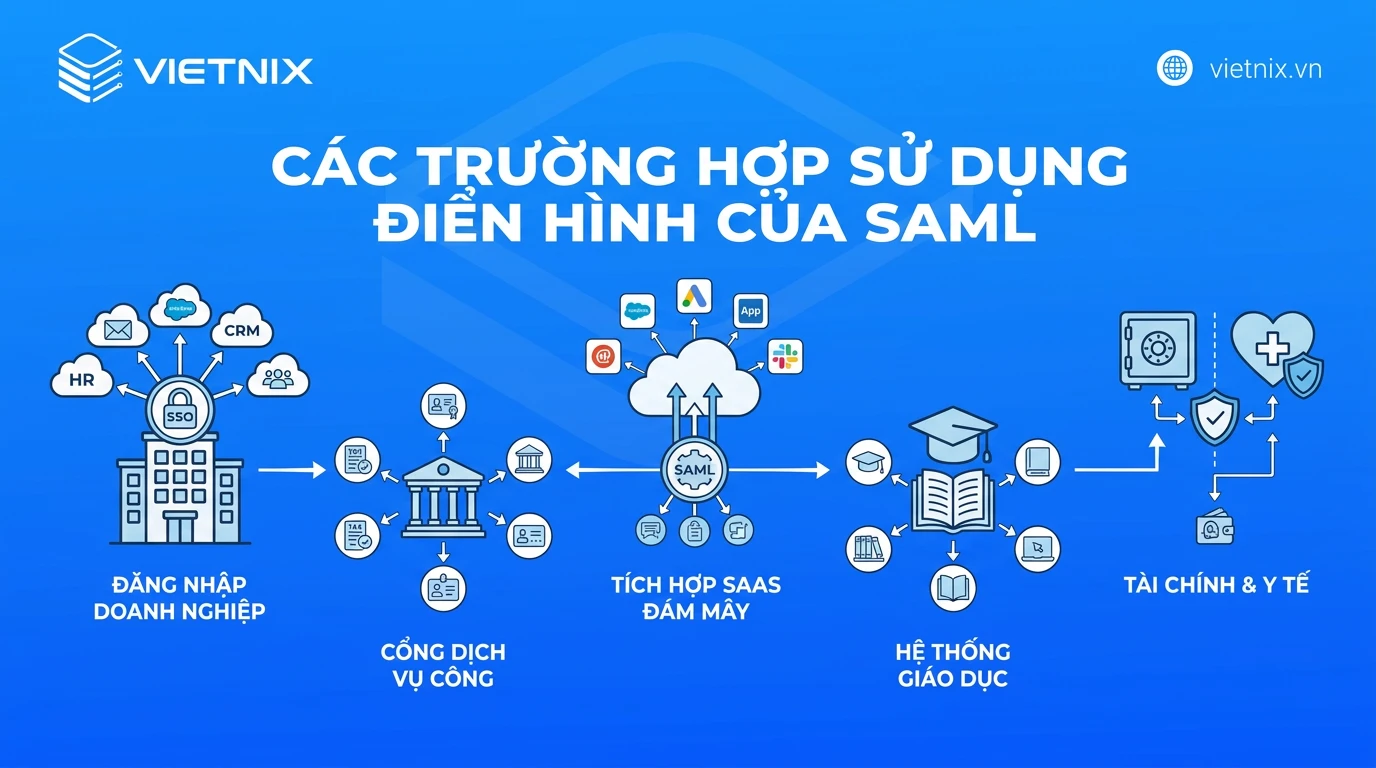
Các trường hợp sử dụng điển hình của SAML
SAML được ứng dụng rộng rãi trong các kịch bản yêu cầu người dùng truy cập nhiều hệ thống độc lập nhưng chỉ cần xác thực một lần duy nhất. Giao thức này giải quyết bài toán quản lý danh tính phức tạp, giảm thiểu rủi ro liên quan đến vòng đời mật khẩu tại các tổ chức có quy mô nhân sự lớn.
1. Đăng nhập một lần cho doanh nghiệp
SAML là xương sống của hệ thống SSO nội bộ doanh nghiệp, cho phép nhân viên chỉ cần đăng nhập một lần duy nhất vào đầu ngày làm việc. Sau khi xác thực thành công qua Bộ định danh, nhân viên có thể truy cập ngay vào hàng chục hệ thống nội bộ (CRM, ERP, HRM, email doanh nghiệp) mà không cần nhập lại mật khẩu. Điều này giúp tăng hiệu suất làm việc và giảm tải cho bộ phận IT hỗ trợ reset mật khẩu.
2. Cổng thông tin Chính phủ và Dịch vụ công
Trong lĩnh vực công, SAML được sử dụng để liên kết danh tính công dân giữa các cơ quan hành chính khác nhau. Khi một công dân đăng nhập vào Cổng dịch vụ công quốc gia (IdP), hệ thống sẽ cấp một “chứng thư” xác thực mã hóa. Công dân đó có thể dùng phiên đăng nhập này để làm thủ tục thuế, bảo hiểm xã hội, hoặc cấp đổi giấy phép lái xe ở các trang web khác nhau mà không cần tạo tài khoản riêng biệt cho từng cơ quan.
3. Tích hợp ứng dụng đám mây (SaaS) nội bộ
Khi doanh nghiệp sử dụng các dịch vụ đám mây của bên thứ ba như Salesforce, Zoom, Slack, hoặc Google Workspace, SAML giúp kết nối các ứng dụng này với kho dữ liệu nhân sự trung tâm (như Active Directory). Nhờ vậy, quản trị viên có thể dễ dàng quản lý quyền truy cập. Khi một nhân viên nghỉ việc, IT chỉ cần vô hiệu hóa tài khoản của họ trên IdP trung tâm, quyền truy cập vào tất cả các ứng dụng SaaS bên thứ ba sẽ tự động bị cắt bỏ ngay lập tức để bảo mật dữ liệu.
4. Hệ thống Giáo dục và học thuật
Tại các trường đại học và viện nghiên cứu, SAML cho phép sinh viên và giảng viên truy cập tài nguyên dùng chung. Chỉ với tài khoản do nhà trường cấp, người dùng có thể đăng nhập vào hệ thống học trực tuyến, thư viện điện tử toàn cầu, hoặc các mạng lưới WiFi học thuật liên kết mà không cần đăng ký tài khoản mới tại mỗi thư viện hay tổ chức đối tác.
5. Liên kết danh tính giữa các tổ chức
Trường hợp này xảy ra khi hai hoặc nhiều tổ chức độc lập cần cộng tác với nhau (ví dụ: tập đoàn mẹ và công ty con, hoặc hai đối tác chiến lược trong chuỗi cung ứng). Thay vì tổ chức A phải cấp tài khoản nội bộ cho nhân viên của tổ chức B, SAML cho phép tổ chức A tin tưởng vào kết quả xác thực từ tổ chức B. Nhân viên tổ chức B có thể dùng chính tài khoản công ty mình để đăng nhập và làm việc trên hệ thống được chia sẻ của tổ chức A một cách an toàn và hợp pháp.
Những rủi ro bảo mật cần lưu ý khi triển khai SAML
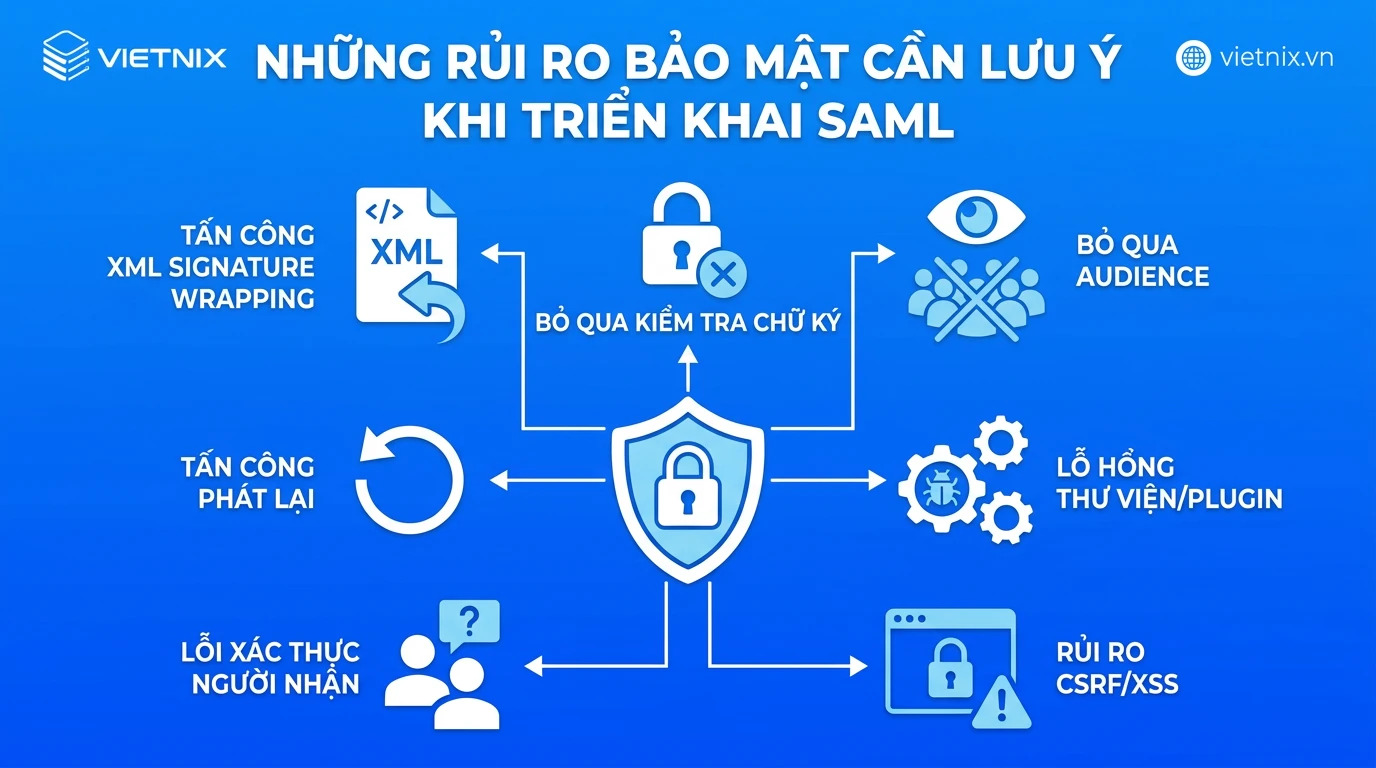
Mặc dù SAML là một giao thức định danh chặt chẽ cho hệ thống SSO doanh nghiệp, việc cấu hình sai hoặc bỏ qua các tiêu chuẩn an toàn trong quá trình triển khai có thể tạo ra các lỗ hổng nghiêm trọng. Dưới đây là những rủi ro bạn cần kiểm tra:
- Tấn công XML Signature Wrapping (XSW): Kẻ tấn công chèn thêm một Assertion giả vào tài liệu XML đã ký, lợi dụng việc thư viện SP kiểm tra chữ ký ở một nơi nhưng đọc dữ liệu ở nơi khác. Để phòng tránh, bạn cần dùng thư viện SAML được cập nhật thường xuyên và bật chế độ kiểm tra chặt.
- Bỏ qua kiểm tra chữ ký hoặc Audience: Một số cấu hình cho phép chấp nhận Assertion không ký hoặc không kiểm tra trường
Audience, dẫn đến việc Assertion dành cho ứng dụng A có thể dùng để đăng nhập ứng dụng B. - Tấn công phát lại: Kẻ tấn công chặn một phản hồi SAML hợp lệ và gửi lại nó nhiều lần đến SP để chiếm đoạt phiên đăng nhập nếu hệ thống không kiểm tra kỹ thời gian hiệu lực hoặc mã thông báo một lần.
- Lỗ hổng từ thư viện/plugin bên thứ ba: Việc sử dụng các thư viện phân tích SAML hoặc plugin SSO chưa được cập nhật bản vá sẽ mở đường cho tin tặc chiếm đoạt tài khoản dễ dàng.
- Lỗi xác thực người nhận và đối tượng: Nếu SP không kiểm tra kỹ xem thông điệp SAML có thực sự được gửi đến đúng ứng dụng và đúng đích danh của mình hay không, token từ hệ thống A có thể bị lợi dụng để đăng nhập sang hệ thống B.
- Quản lý chứng thư số yếu kém: Sử dụng thuật toán ký lỗi thời (như SHA-1 thay vì SHA-256), không thiết lập cơ chế thu hồi/đổi mới chứng chỉ định kỳ, hoặc vô tình làm lộ khóa riêng dùng để ký Assertion.
- Rò rỉ dữ liệu nhận dạng qua tệp nhật ký: Nếu các phản hồi SAML chứa thông tin nhạy cảm (PII) không được mã hóa và bị ghi lại dưới dạng plain-text trong log hệ thống, dữ liệu này có nguy cơ bị lộ lọt nếu log không được bảo vệ nghiêm ngặt.
Để duy trì tính toàn vẹn của dữ liệu xác thực, quản trị viên cần áp dụng các biện pháp bảo vệ đồng bộ từ giao thức đến vận hành. Cụ thể, các SAML assertion cần được mã hóa, giới hạn thời gian tồn tại của phiên ở mức hợp lý và làm sạch toàn bộ dữ liệu đầu vào nhằm ngăn chặn các kỹ thuật tiêm nhiễm hoặc Cross-Site Scripting. Việc liên tục giám sát log xác thực và đánh giá cấu hình chứng chỉ số sẽ giúp phát hiện sớm các dấu hiệu thao túng trong quy trình trao đổi dữ liệu giữa IdP và SP.
Vietnix đồng hành bảo vệ hệ thống định danh của doanh nghiệp
Như đã phân tích, giá trị của SAML nằm ở việc tập trung quyền truy cập về một cổng, nhưng điều này cũng khiến IdP và các endpoint SSO trở thành mục tiêu của tấn công từ chối dịch vụ. Firewall Anti DDoS của Vietnix được thiết kế để nhận diện và chặn lưu lượng tấn công ở cả lớp mạng và lớp ứng dụng, giúp cổng xác thực duy trì hoạt động ổn định ngay cả khi bị tấn công với quy mô lớn. Đội ngũ kỹ thuật Vietnix trực 24/7, phối hợp cùng bộ phận IT của doanh nghiệp để tinh chỉnh chính sách lọc phù hợp với đặc thù hệ thống, qua đó đảm bảo nhân sự và đối tác luôn có thể đăng nhập, làm việc liên tục và an toàn.
Thông tin liên hệ:
- Website: https://vietnix.vn/
- Hotline: 1800 1093
- Email: sales@vietnix.vn
- Địa chỉ: 265 Hồng Lạc, Phường Bảy Hiền, Thành Phố Hồ Chí Minh
Câu hỏi thường gặp
Khi nào doanh nghiệp nên chọn SAML thay vì đăng nhập bằng tài khoản nội bộ?
Doanh nghiệp nên chuyển sang SAML khi cần quản lý truy cập tập trung cho nhiều ứng dụng nội bộ hoặc nền tảng SaaS. Thay vì duy trì cơ sở dữ liệu tài khoản riêng rẽ gây khó khăn cho việc quản trị và tiêu tốn nguồn lực hỗ trợ, SAML cho phép người dùng đăng nhập một lần (SSO) để truy cập mọi dịch vụ, giúp tăng cường bảo mật và dễ dàng thu hồi quyền khi nhân sự rời đi.
SAML dùng để làm gì?
SAML là tiêu chuẩn mở dựa trên định dạng XML, được sử dụng để trao đổi dữ liệu xác thực và phân quyền an toàn giữa nhà cung cấp danh tính (IdP) và nhà cung cấp dịch vụ (SP). Chức năng chính của SAML là kích hoạt hệ thống đăng nhập một lần (SSO) cấp doanh nghiệp, cho phép người dùng chỉ dùng một bộ thông tin đăng nhập duy nhất để truy cập liền mạch vào nhiều ứng dụng và hệ thống khác nhau.
SAML có phù hợp cho startup hoặc website nhỏ không?
SAML thường được thiết kế tối ưu cho môi trường doanh nghiệp quy mô lớn với hệ sinh thái ứng dụng phức tạp. Đối với các startup hoặc website nhỏ, việc thiết lập SAML có thể tạo ra gánh nặng cấu hình do yêu cầu xử lý XML và quản lý chứng chỉ bảo mật. Trong những trường hợp này, các giao thức nhẹ hơn dựa trên JSON như OpenID Connect (OIDC) thường là lựa chọn triển khai phù hợp và linh hoạt hơn.
SAML có bắt buộc phải dùng HTTPS không?
Luồng trao đổi thông điệp SAML luôn yêu cầu thực hiện qua kết nối mã hóa HTTPS. Điều này nhằm bảo vệ dữ liệu xác thực, thông tin định danh và các chứng nhận khỏi nguy cơ bị đánh cắp hoặc can thiệp trên đường truyền mạng. HTTPS kết hợp cùng chữ ký số đảm bảo tính toàn vẹn và mức độ bảo mật cho toàn bộ quy trình SSO.
SAML có hỗ trợ đăng xuất một lần khỏi nhiều ứng dụng không?
Có, phiên bản SAML 2.0 đã bổ sung và hỗ trợ tính năng đăng xuất một lần. Khi người dùng thực hiện thao tác đăng xuất tại một dịch vụ cụ thể hoặc tại nhà cung cấp danh tính, hệ thống sẽ phát tín hiệu để chấm dứt toàn bộ phiên làm việc của người dùng đó trên tất cả các ứng dụng liên kết trong cùng hệ sinh thái.
Làm sao kiểm tra lỗi khi tích hợp SAML SSO thất bại?
Để kiểm tra lỗi tích hợp, quản trị viên cần thu thập và phân tích trực tiếp các gói tin XML của và thông qua các công cụ debug trên trình duyệt. Lỗi phổ biến thường bắt nguồn từ việc cấu hình sai URL Assertion Consumer Service (ACS), thuộc tính Recipient không khớp, hoặc chứng chỉ số (public/private key) bị thiết lập sai dẫn đến việc xác nhận chữ ký điện tử thất bại.
Có thể dùng SAML cho ứng dụng mobile native không?
SAML không được thiết kế tối ưu cho các ứng dụng di động thuần hoặc Single Page Applications (SPAs) vì giao thức này chủ yếu hoạt động dựa trên luồng chuyển hướng của trình duyệt web. Đối với các ứng dụng di động hiện đại, tiêu chuẩn OpenID Connect (OIDC) kết hợp OAuth 2.0 được khuyên dùng để mang lại hiệu suất tốt hơn và hỗ trợ xác thực API mạnh mẽ hơn.
SAML có an toàn trước tấn công giả mạo phiên đăng nhập không?
SAML rất an toàn nếu được cấu hình chuẩn xác, nhưng vẫn có nguy cơ bị tấn công phát lại hoặc giả mạo nếu nhà cung cấp dịch vụ bỏ qua bước kiểm tra chữ ký. Để phòng chống, hệ thống bắt buộc phải xác thực chữ ký số từ IdP và kiểm tra chặt chẽ điều kiện thời gian trong gói tin assertion nhằm từ chối mọi thông báo đã hết hạn.
Doanh nghiệp cần chuẩn bị gì trước khi triển khai SAML SSO?
Trước khi triển khai, doanh nghiệp cần lựa chọn một nhà cung cấp danh tính (IdP) phù hợp và thiết lập tệp metadata bao gồm URL endpoint, Entity ID và chứng chỉ X.509 để trao đổi với các nhà cung cấp dịch vụ (SP). Kế tiếp, quản trị viên cần cấu hình quy tắc ánh xạ thuộc tính người dùng (như email, vai trò) và tiến hành kiểm thử toàn bộ luồng xác thực trước khi kích hoạt trên môi trường thực tế.
SAML là giao thức định danh tiêu chuẩn giúp doanh nghiệp triển khai hệ thống SSO an toàn, tập trung hóa quyền truy cập và ngăn chặn các rủi ro bảo mật từ việc phân tán thông tin đăng nhập. Việc tích hợp chuẩn xác thực này không chỉ tối ưu trải nghiệm người dùng mà còn giảm tải đáng kể áp lực quản trị hệ thống cho đội ngũ kỹ thuật. Nếu cần một đối tác đồng hành trong việc bảo vệ hạ tầng xác thực và hệ thống web, đội ngũ kỹ thuật Vietnix luôn sẵn sàng tư vấn giải pháp phù hợp với quy mô và đặc thù vận hành của bạn.

THEO DÕI VÀ CẬP NHẬT CHỦ ĐỀ BẠN QUAN TÂM
Đăng ký ngay để nhận những thông tin mới nhất từ blog của chúng tôi. Đừng bỏ lỡ cơ hội truy cập kiến thức và tin tức hàng ngày
Đánh giá mức độ hữu ích của bài viết

Thất vọng

Chưa hữu ích

Bình thường

Hữu ích

Rất hữu ích