


















Threat hunting là gì? Quy trình và các phương pháp phổ biến
Đã kiểm duyệt nội dung
Đánh giá
Threat hunting là hoạt động chủ động rà soát, tìm kiếm các mối đe dọa an ninh mạng đang ẩn nấp trong hệ thống mà những công cụ bảo mật tự động đã bỏ sót. Bài viết này dựa trên kinh nghiệm của mình trong quá trình giám sát và xử lý sự cố trên hạ tầng máy chủ của hàng ngàn doanh nghiệp để giúp bạn hiểu threat hunting vận hành ra sao, nên bắt đầu từ đâu và cần tránh những lỗi nào khi triển khai thực tế.
Những điểm chính
- Quan điểm của mình: Threat hunting không bắt đầu từ việc mua công cụ đắt tiền. Theo mình, doanh nghiệp nên bắt đầu từ ba việc: thu thập dữ liệu log đầy đủ, xây dựng một lớp phòng thủ vòng ngoài ổn định và một câu hỏi rõ ràng như “Kẻ tấn công sẽ làm gì nếu đã vào được hệ thống của mình?”.
- Khái niệm Threat hunting: Nắm bắt khái niệm và bản chất của hoạt động săn tìm chủ động nhằm phát hiện các mối đe dọa đang ẩn nấp trước khi hệ thống cảnh báo tự động ghi nhận.
- Tầm quan trọng với doanh nghiệp: Giúp giảm thiểu thời gian cư trú của mã độc, phát hiện sớm các chiến dịch tấn công có chủ đích và ngăn chặn rò rỉ dữ liệu.
- Phân biệt ba trụ cột bảo mật: Threat Hunting chủ động rà soát theo giả thuyết, Threat Detection phản ứng tự động theo mẫu và Threat Intelligence cung cấp dữ liệu bối cảnh.
- 6 phương pháp săn tìm phổ biến: Triển khai linh hoạt theo giả thuyết kỹ thuật, nguồn tin tình báo, chỉ báo nội bộ, bối cảnh tình huống, Machine Learning hoặc kết hợp Hybrid.
- Quy trình 5 bước tiêu chuẩn: Vận hành khép kín từ xây dựng giả thuyết, thu thập dữ liệu, phân tích điều tra, phản ứng khắc phục đến cải tiến tự động hóa phòng thủ.
- Hệ sinh thái công cụ hỗ trợ: Kết hợp hiệu quả giữa nền tảng SIEM, giải pháp giám sát thiết bị đầu cuối EDR, phân tích hành vi UEBA và dịch vụ MDR thuê ngoài.
- Giải pháp bảo vệ từ Vietnix: Cung cấp hạ tầng máy chủ ổn định kết hợp Firewall Anti DDoS giúp lọc sạch lưu lượng tấn công và hỗ trợ kỹ thuật liên tục 24/7.
- Giải đáp thắc mắc phổ biến: Định hướng dùng dịch vụ thuê ngoài cho doanh nghiệp nhỏ, bộ kỹ năng cần có của Hunter và phương pháp đo lường hiệu quả sau mỗi đợt săn tìm.
Threat hunting là gì?
Threat hunting (săn tìm mối đe dọa an ninh mạng) là quá trình chủ động và liên tục tìm kiếm bên trong mạng lưới hoặc hệ thống để phát hiện các dấu hiệu xâm nhập đã lọt qua lớp phòng thủ tự động. Thay vì thụ động chờ đợi cảnh báo từ công cụ bảo mật truyền thống như tường lửa hay SIEM, chuyên gia phân tích luôn đặt giả thuyết rằng kẻ tấn công đã nằm sẵn bên trong môi trường doanh nghiệp.
Dựa trên nền tảng dữ liệu log, lưu lượng mạng và thông tin tình báo, hoạt động săn tìm này tập trung điều tra các hành vi bất thường. Mục tiêu cốt lõi của threat hunting là rút ngắn thời gian ẩn náu của kẻ tấn công, từ đó giúp tổ chức phát hiện và vô hiệu hóa kịp thời những kỹ thuật xâm nhập tinh vi trước khi chúng gây ra sự cố bảo mật nghiêm trọng.
Threat hunting chỉ hiệu quả khi đội ngũ phân tích không bị “nhấn chìm” bởi lưu lượng rác. Firewall Anti DDoS của Vietnix lọc lưu lượng độc hại trước khi chúng chạm tới máy chủ. Nhờ đó, hệ thống của doanh nghiệp duy trì sự ổn định, và dữ liệu log cũng sạch hơn để đội ngũ bảo mật tập trung vào các mối đe dọa thực sự đang ẩn bên trong.
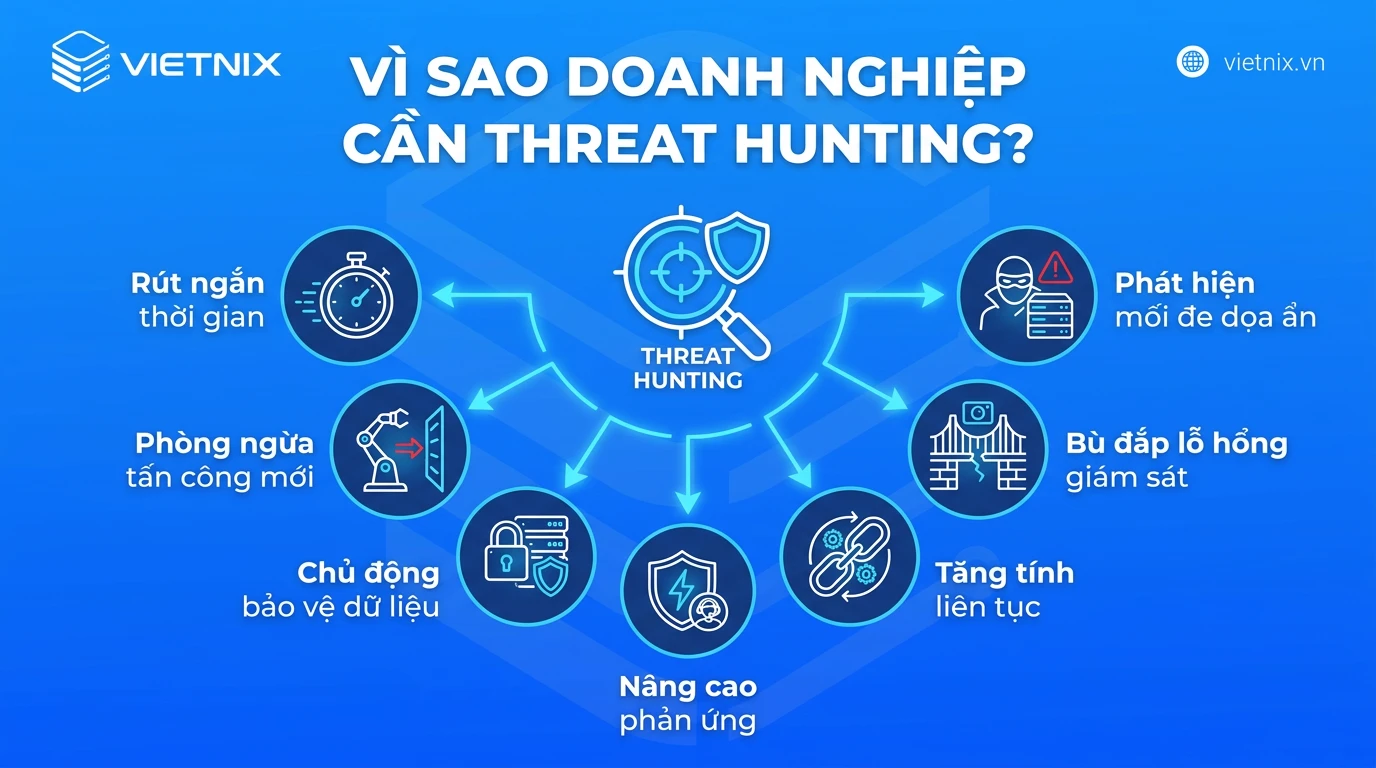
Vì sao doanh nghiệp cần threat hunting?
Doanh nghiệp cần threat hunting vì các lớp phòng thủ tự động không thể chặn mọi cuộc tấn công, và những kẻ xâm nhập lọt qua thường ẩn mình rất lâu trước khi bị phát hiện. Theo báo cáo Cost of a Data Breach 2026 của IBM, các tổ chức mất trung bình 181 ngày để phát hiện một vụ rò rỉ dữ liệu và thêm khoảng 60 ngày để ngăn chặn. Trong khoảng thời gian đó, kẻ tấn công có thể leo thang đặc quyền, di chuyển ngang và đánh cắp dữ liệu.
Cụ thể, threat hunting mang lại các giá trị sau cho doanh nghiệp:
- Rút ngắn thời gian cư trú (dwell time): Đội ngũ phát hiện kẻ tấn công sớm hơn, vì vậy thiệt hại về dữ liệu và chi phí khắc phục giảm đáng kể.
- Phát hiện mối đe dọa ẩn: Threat hunting dựa vào hành vi (TTP) thay vì chữ ký, nên doanh nghiệp có thể phát hiện cả các kỹ thuật tấn công mới.
- Bù đắp lỗ hổng trong khả năng giám sát: Mỗi đợt săn tìm thường cho thấy nguồn log nào còn thiếu và quy tắc phát hiện nào còn yếu. Từ đó, doanh nghiệp có cơ sở để cải thiện hệ thống.
- Tăng tính liên tục của hoạt động kinh doanh: Khi sự cố được xử lý từ giai đoạn đầu, hệ thống ít bị gián đoạn hơn và doanh nghiệp giữ được uy tín với khách hàng.
- Nâng cao năng lực phản ứng sự cố: Giúp đội ngũ bảo mật chuyển từ thế bị động (chờ cảnh báo) sang thế chủ động (tìm kiếm rủi ro), hiểu rõ hơn về kiến trúc mạng và các điểm yếu nội bộ.
- Tối ưu hóa và làm sạch hệ thống: Quá trình săn tìm thường phát hiện ra các tài khoản không sử dụng, phần mềm độc hại cũ, hoặc cấu hình sai, giúp cải thiện “sức khỏe” bảo mật chung của doanh nghiệp.
- Giảm thiểu thiệt hại tài chính và uy tín: Phát hiện sớm đồng nghĩa với việc ngăn chặn rò rỉ dữ liệu hoặc tống tiền bằng mã độc (ransomware) trước khi hậu quả nghiêm trọng xảy ra.
- Đáp ứng các tiêu chuẩn tuân thủ: Nhiều quy định và tiêu chuẩn quốc tế (như ISO 27001, PCI-DSS, NIST) yêu cầu doanh nghiệp phải có cơ chế giám sát và chủ động phát hiện sự cố liên tục.
Thay vì chỉ dựa vào cảnh báo máy móc, threat hunting đưa yếu tố tư duy phân tích của con người vào hệ thống giám sát. Hoạt động này đảm bảo những mối đe dọa dù tinh vi đến đâu cũng sẽ bị bóc tách, giúp doanh nghiệp bảo vệ tài nguyên hạ tầng và duy trì tính liên tục của hệ thống.
So sánh Threat Hunting với Threat Detection và Threat Intelligence
Threat Hunting, Threat Detection và Threat Intelligence là ba khái niệm cốt lõi nhưng thường bị nhầm lẫn trong hoạt động an ninh mạng. Dưới đây là bảng tổng hợp các điểm khác biệt cốt lõi giữa ba khía cạnh này trong vận hành an ninh mạng:
| Tiêu chí | Threat Hunting | Threat Detection | Threat Intelligence |
|---|---|---|---|
| Bản chất | Chủ động: Tìm kiếm các mối đe dọa ẩn sâu trong hệ thống mà các công cụ bảo mật thông thường bỏ sót. | Bị động/Phản ứng: Giám sát liên tục và đưa ra cảnh báo khi phát hiện hành vi vi phạm quy tắc. | Cung cấp bối cảnh: Thu thập, phân tích thông tin về tin tặc bên ngoài để phục vụ phòng thủ. |
| Điểm xuất phát | Dựa trên giả thuyết của con người. | Dựa trên cảnh báo mạng từ hệ thống tự động. | Dựa trên dữ liệu toàn cầu từ các nguồn cấp dữ liệu đe dọa. |
| Mục tiêu chính | Rút ngắn thời gian ẩn mình của kẻ tấn công tinh vi trong mạng. | Phát hiện và ngăn chặn kịp thời các cuộc tấn công đã biết ở quy mô lớn. | Hiểu rõ về đối thủ (động cơ, kỹ thuật TTPs, dấu hiệu nhận biết IoC). |
| Yếu tố vận hành | Phụ thuộc nặng vào con người (Chuyên gia Threat Hunter). | Phụ thuộc nặng vào công nghệ và quy tắc thiết lập sẵn. | Kết hợp dữ liệu máy thu thập và nhà phân tích thẩm định. |
| Công cụ sử dụng | Phân tích Log sâu, công cụ Forensic, EDR, SIEM, mô hình AI hỗ trợ điều tra. | SIEM, EDR, IDS/IPS, Firewall (quét theo signature/rule). | Nền tảng TIP (Threat Intelligence Platform), MISP, báo cáo từ các tổ chức an ninh toàn cầu. |
| Đối tượng xử lý | Các mối đe dọa chưa biết, tấn công APT ẩn mình tinh vi. | Các mối đe dọa đã biết hoặc bất thường rõ ràng theo mẫu có sẵn. | Toàn bộ thông tin về các chiến dịch tấn công, lỗ hổng mới, mã độc đang thịnh hành. |
| Kết quả đầu ra | Tìm ra lỗ hổng ẩn, tạo ra các quy tắc phát hiện mới cho hệ thống. | Cảnh báo bảo mật, kích hoạt quy trình phản ứng sự cố (Incident Response). | Các chỉ số nhận diện (IoC), danh sách IP độc hại, hồ sơ kỹ thuật của các nhóm hacker. |
Kinh nghiệm từ chuyên gia
Thứ tự ưu tiên triển khai: Threat Detection là bắt buộc phải có trước (để dựng hàng rào chắn và bắt các tấn công hàng loạt, phổ biến). Threat Intelligence là dữ liệu giúp hàng rào và đội ngũ biết đối thủ là ai. Threat Hunting là bước nâng cao dành cho doanh nghiệp đã có nền tảng vững vàng, muốn tìm kiếm các hacker ẩn náu lâu ngày mà hệ thống tự động chưa quét ra.
Các phương pháp threat hunting phổ biến
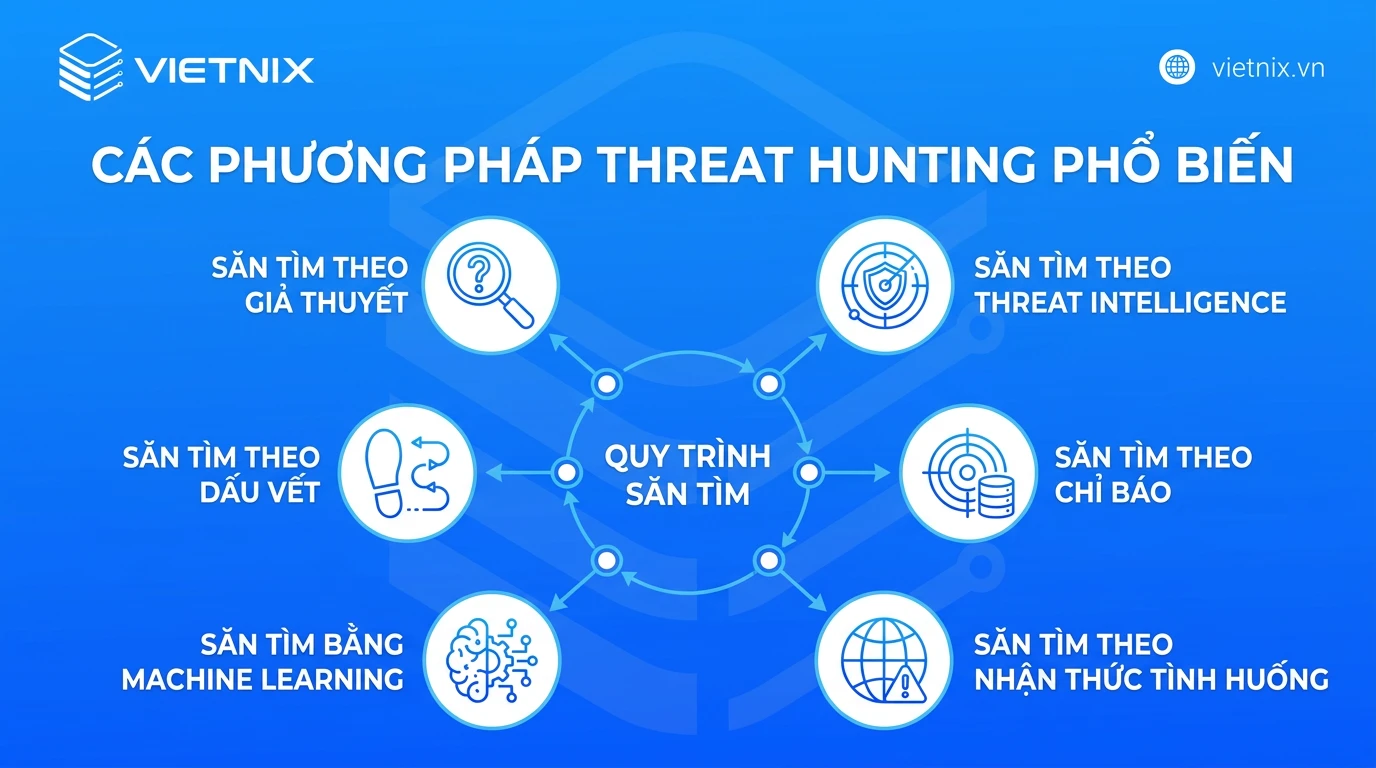
Để triển khai quy trình threat hunting đạt hiệu quả cao, các chuyên gia bảo mật thường áp dụng nhiều phương pháp tiếp cận khác nhau nhằm chủ động rà quét các dấu hiệu xâm nhập ẩn sâu trong hệ thống. Tùy thuộc vào đặc thù hạ tầng, dữ liệu bảo mật sẵn có và mục tiêu điều tra cụ thể, mỗi mô hình hunting được thiết kế để thu hẹp phạm vi tìm kiếm và xác minh các hành vi độc hại một cách hệ thống.
1. Săn tìm theo giả thuyết
Săn tìm theo giả thuyết bắt đầu bằng việc đặt ra các giả định có cơ sở về cách thức một kẻ tấn công có thể xâm nhập hệ thống. Thay vì rà soát dữ liệu ngẫu nhiên, threat hunter dựa vào các framework chuẩn như MITRE ATT&CK để lập bản đồ các chiến thuật, kỹ thuật và quy trình mà hacker sử dụng. Chẳng hạn, giả thuyết có thể tập trung vào việc kẻ tấn công đang khai thác các công cụ quản trị hệ thống có sẵn để duy trì quyền truy cập.
Khi giả thuyết được hình thành, đội ngũ bảo mật sẽ phân tích log từ hệ thống, lưu lượng mạng và các sự kiện bảo mật để xác thực hoặc bác bỏ giả định. Quá trình này giúp phát hiện các nhóm tấn công có chủ đích (APT) trước khi chúng kịp hoàn thành chuỗi tấn công (cyber kill chain).
2. Săn tìm theo thông tin tình báo
Săn tìm dựa trên thông tin tình báo là phương pháp có cấu trúc, lấy đầu vào từ các nguồn threat intelligence bên ngoài. Hunter thu thập IoC như hash file, địa chỉ IP độc hại, tên miền C2, email phishing, chữ ký malware từ các feed tình báo, báo cáo APT và dark web monitoring, sau đó đối chiếu với dữ liệu nội bộ qua SIEM để tìm dấu vết tương ứng. Phương pháp này triển khai nhanh, tuy nhiên chỉ hiệu quả với những mối đe dọa đã được biết đến.
3. Săn tìm theo chỉ báo
Phương pháp điều tra theo chỉ báo bắt nguồn từ các sự kiện nội bộ hoặc các cảnh báo có mức độ ưu tiên thấp. Thông thường, một số lưu lượng mạng tăng đột biến hoặc các cảnh báo đơn lẻ từ IDS không đủ điều kiện để kích hoạt quy trình phản ứng sự cố, nhưng chúng cung cấp điểm khởi đầu quan trọng cho threat hunter.
Bằng cách tập hợp các chỉ báo phân tán, đội ngũ bảo mật tiến hành phân tích sâu các hành vi bất thường đang diễn ra trong hạ tầng. Đây là hình thức săn tìm linh hoạt, cho phép chuyên gia phát hiện các phương thức tấn công mới lạ có khả năng vượt qua các tập luật (rule) nhận diện truyền thống.
4. Săn tìm theo nhận thức tình huống
Săn tìm theo tình huống là các chiến dịch rà soát được kích hoạt bởi một bối cảnh cụ thể của tổ chức hoặc xu hướng ngành. Nguyên nhân triển khai thường xuất phát từ kết quả đánh giá rủi ro nội bộ, hoạt động sáp nhập doanh nghiệp, hoặc khi xuất hiện cảnh báo về một chiến dịch tấn công nhắm vào lĩnh vực đang hoạt động.
Trong phương pháp này, threat hunter tập trung vào các hệ thống quan trọng có rủi ro bị nhắm mục tiêu cao nhất. Việc đánh giá tình huống giúp tổ chức tìm ra các điểm yếu tạm thời phát sinh do thay đổi cấu trúc hạ tầng hoặc nâng cấp hệ thống mạng.
5. Săn tìm bằng machine learning
Phương pháp này ứng dụng sức mạnh của thuật toán học máy kết hợp cùng kỹ năng phân tích dữ liệu để nhận diện các mẫu hành vi bất thường. Thuật toán machine learning thiết lập một baseline phản ánh trạng thái hoạt động bình thường của toàn bộ hệ thống, từ đó ghi nhận sự sai lệch mà con người khó phát hiện trong khối lượng log khổng lồ.
Thay vì sử dụng các signature cố định, mô hình sẽ gắn cờ các hoạt động đáng ngờ như thay đổi lưu lượng kết nối ra bên ngoài, hành vi login bất thường của tài khoản admin. Cách tiếp cận này đặc biệt tối ưu khi rà soát các cuộc tấn công zero-day tinh vi.
6. Threat hunting kết hợp hybrid
Hybrid hunting kết hợp hai hoặc nhiều phương pháp để thu hẹp phạm vi điều tra và tăng độ chính xác của giả thuyết. Ví dụ, khi dữ liệu nội bộ cho thấy một chuỗi sự kiện đáng ngờ trên nhóm endpoint, đồng thời threat intel chỉ ra các sự kiện này trùng khớp với chiến dịch APT đang hoạt động, hunter có thể xây dựng giả thuyết thông qua kết hợp dữ liệu và chỉ báo.
Quy trình threat hunting 5 bước
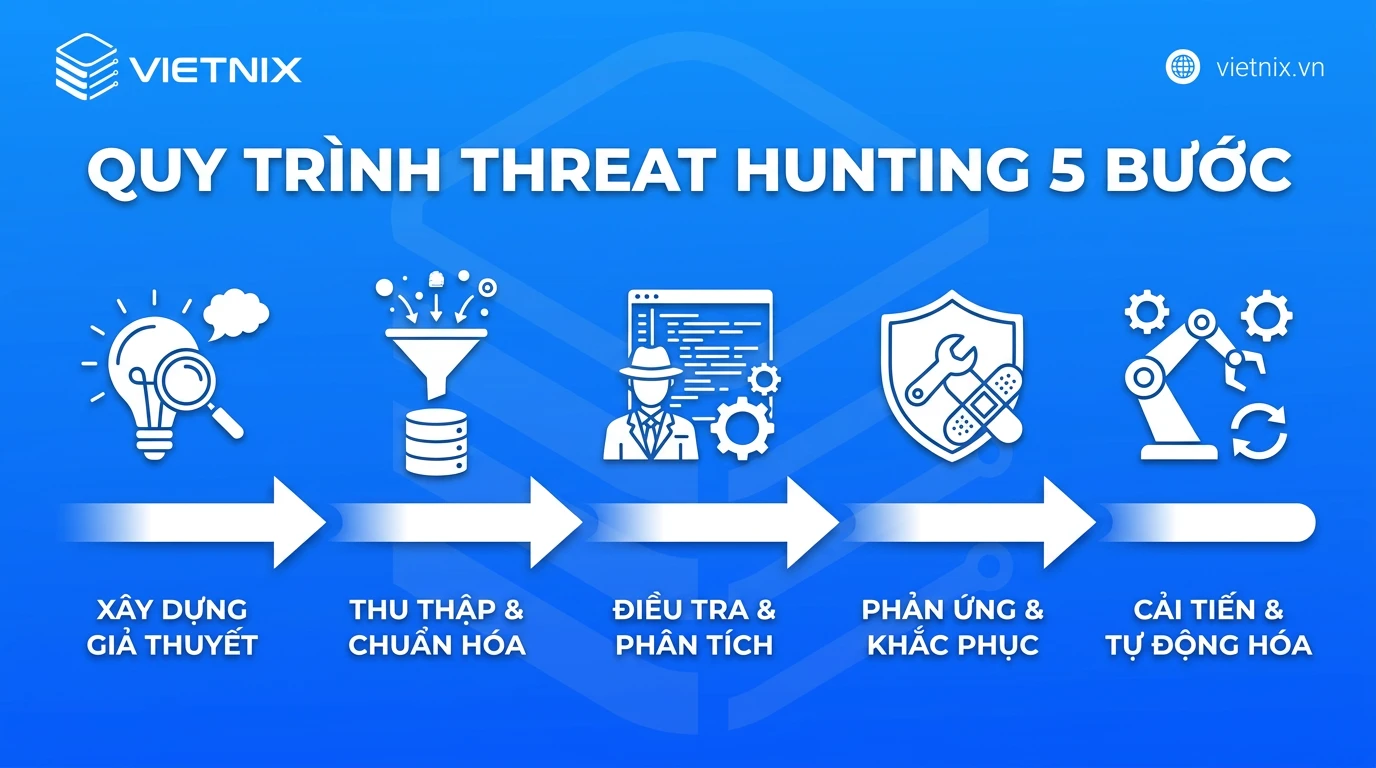
Quy trình threat hunting vận hành theo phương pháp tiếp cận chủ động, áp dụng tư duy giả định hệ thống đã bị xâm nhập thay vì chờ đợi cảnh báo từ công cụ bảo mật. Hoạt động này thường được triển khai qua 5 bước có cấu trúc chặt chẽ nhằm bóc tách các mối đe dọa đang ẩn nấp.
Bước 1: Xây dựng giả thuyết
Quá trình săn tìm luôn bắt đầu bằng một giả thuyết cụ thể hoặc một dấu hiệu kích hoạt ban đầu. Dựa trên dữ liệu từ threat intelligence, thông tin chiến dịch tấn công mới, hoặc các framework chuẩn như MITRE ATT&CK, threat hunter sẽ dự đoán phương thức kẻ tấn công (TTPs) có thể sử dụng để len lỏi vào mạng nội bộ. Ở giai đoạn này, mục tiêu là xác định rõ kỹ thuật tấn công cần tìm kiếm và khoanh vùng các lỗ hổng hoặc tài nguyên mạng có rủi ro cao, giúp quá trình điều tra đi đúng hướng và không bị nhiễu thông tin.
Mẹo từ chuyên gia
Theo kinh nghiệm của mình, một giả thuyết tốt cần đủ ba yếu tố: ai hoặc cái gì (đối tượng), làm gì (hành vi) và ở đâu (phạm vi dữ liệu). Ví dụ, câu “Có tiến trình nào trên web server sinh ra cmd.exe hoặc powershell.exe không?” tốt hơn rất nhiều so với câu “Tìm xem có hacker không”.
Bước 2: Thu thập và chuẩn hóa dữ liệu
Để xác thực hoặc bác bỏ giả thuyết, threat hunter tiến hành trích xuất dữ liệu từ toàn bộ hạ tầng IT. Nguồn dữ liệu bao gồm log từ tường lửa, telemetry từ thiết bị đầu cuối, lưu lượng mạng và các sự kiện bảo mật được tập trung tại hệ thống SIEM.
Việc thu thập dữ liệu yêu cầu tính toàn vẹn và độ chi tiết cao. Các thông tin rời rạc từ hệ thống, tài khoản đặc quyền hay môi trường cloud sẽ được tổng hợp để tạo ra về trạng thái hoạt động bình thường, làm cơ sở đối chiếu ở các bước tiếp theo.
Bước 3: Điều tra và phân tích
Đây là giai đoạn cốt lõi khi threat hunter thực hiện các truy vấn sâu vào tập dữ liệu đã thu thập. Thông qua công cụ phân tích hoặc các mô hình machine learning, họ lọc bỏ các hoạt động hợp lệ thường ngày để cô lập những dấu hiệu dị thường.
Hành vi đáng ngờ có thể là một kết nối mạng ra bên ngoài chưa từng xuất hiện, tiến trình hệ thống bị thay đổi, hoặc dấu vết di chuyển ngang. Việc phân tích sẽ tiếp diễn cho đến khi xác định chính xác tính chất độc hại của luồng dữ liệu hoặc kết luận cảnh báo đó là giả.
 Lưu ý
Nhiều threat hunter kết luận “không có gì bất thường” quá sớm khi chưa có baseline. Nếu không biết thế nào là bình thường, bạn sẽ khó nhận ra điều bất thường.
Bước 4: Phản ứng và khắc phục
Ngay khi phát hiện bằng chứng xâm nhập, threat hunter kích hoạt quy trình phản ứng để vô hiệu hóa mối đe dọa. Thông tin chi tiết về hành vi, phương thức và vị trí của kẻ tấn công được báo cáo cho đội ngũ SOC hoặc Incident Response.
Các hành động can thiệp bao gồm cô lập thiết bị nhiễm mã độc, xóa bỏ tệp thực thi trái phép và vá ngay lỗ hổng mà kẻ tấn công đã lợi dụng. Quá trình này giúp rút ngắn thời gian tồn tại của mối đe dọa, cắt đứt chuỗi tấn công trước khi xảy ra sự cố rò rỉ dữ liệu diện rộng.
Bước 5: Cải tiến và tự động hóa
Sau khi loại bỏ mối đe dọa, dữ liệu từ cuộc săn tìm được sử dụng để gia cố hệ thống phòng thủ tự động. Theo nguyên tắc “Hunt Once, Detect Forever”, các mẫu hành vi hoặc dấu hiệu xâm nhập vừa phát hiện sẽ được chuyển đổi thành các quy tắc cảnh báo mới trên SIEM hoặc EDR.
Bước cập nhật logic phát hiện này đảm bảo hệ thống tự động nhận diện và ngăn chặn các biến thể tấn công tương tự trong tương lai, giải phóng nguồn lực để đội ngũ threat hunter tiếp tục tập trung vào các chiến dịch săn tìm mối đe dọa mới.
Mẹo từ chuyên gia
Mình khuyên bạn nên đo hiệu quả threat hunting bằng số quy tắc phát hiện mới được tạo ra và số lỗ hổng giám sát được bịt lại, thay vì chỉ đếm số sự cố tìm được. Một đợt hunt không tìm thấy kẻ tấn công vẫn có giá trị nếu giúp hệ thống giám sát tốt hơn.
Các công cụ hỗ trợ threat hunting chính
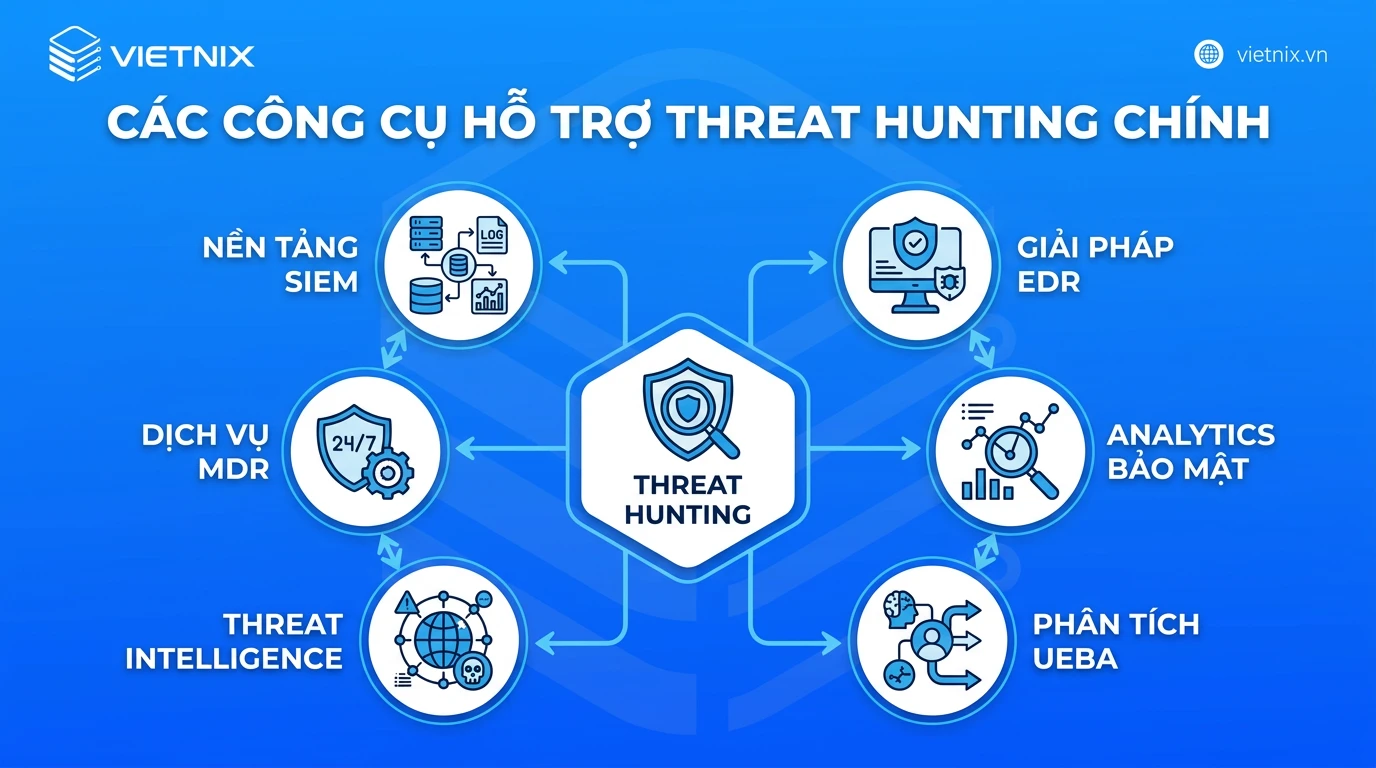
Để triển khai threat hunting hiệu quả, đội ngũ bảo mật cần kết hợp linh hoạt nhiều công cụ chuyên dụng nhằm xử lý khối lượng lớn dữ liệu an ninh mạng. Việc trang bị đúng hệ thống giải pháp giúp tự động hóa quá trình thu thập thông tin, từ đó giải phóng thời gian để chuyên gia tập trung vào bước phân tích và săn tìm dấu vết ẩn nấp.
1. Nền tảng SIEM
Nền tảng SIEM (Security Information and Event Management) thực hiện nhiệm vụ thu thập, tổng hợp và tương quan dữ liệu log từ nhiều nguồn khác nhau trên toàn bộ hạ tầng IT. Công cụ này cung cấp khả năng hiển thị tập trung, cho phép threat hunter thực hiện các truy vấn phức tạp để tìm kiếm mô hình hành vi đáng ngờ.
SIEM đóng vai trò lọc bớt dữ liệu rác, giúp giảm số lượng cảnh báo sai và cung cấp manh mối ban đầu cho các cuộc săn tìm. Khi tích hợp cùng các quy tắc phát hiện hiện đại, SIEM hỗ trợ nhận diện các cuộc tấn công sớm hơn trước khi hệ thống bị xâm nhập sâu.
2. Giải pháp EDR
Hệ thống EDR (Endpoint Detection and Response) tập trung giám sát các hoạt động ở cấp độ thiết bị đầu cuối. Phần mềm EDR ghi nhận telemetry chi tiết về các tiến trình thực thi, kết nối mạng lạ và những thay đổi trên file system. Nhờ đó, chuyên gia bảo mật có thể theo dõi chính xác từng bước di chuyển ngang của kẻ tấn công bên trong mạng.
Nhiều giải pháp EDR hiện nay ứng dụng trí tuệ nhân tạo để phát hiện bất thường theo thời gian thực. Khi tìm thấy dấu hiệu mã độc hay kỹ thuật vượt quyền, EDR có khả năng tự động cô lập thiết bị để ngăn chặn mối đe dọa lây lan trong lúc chờ đánh giá từ đội SOC.
3. Dịch vụ MDR
MDR (Managed Detection and Response) là dịch vụ bảo mật được quản lý, kết hợp công nghệ phát hiện nâng cao với đội ngũ chuyên gia giám sát 24/7 để chủ động săn tìm mối đe dọa, điều tra sự cố và xử lý triệt để. Mô hình này phù hợp với tổ chức thiếu nhân sự chuyên trách hoặc chưa đủ điều kiện duy trì SOC nội bộ hoạt động liên tục.
Khi đội ngũ IT trong doanh nghiệp không có đủ nhân lực chuyên biệt để duy trì hoạt động điều tra liên tục, dịch vụ MDR bổ sung tầng giám sát bên ngoài, với các threat hunter chuyên nghiệp xử lý phần phân tích nặng và vô hiệu hóa đối tượng tấn công trước khi chúng gây gián đoạn vận hành.
4. Công cụ security analytics
Security Analytics khai thác nền tảng big data kết hợp với Machine Learning để xử lý và phân tích hàng triệu sự kiện bảo mật. Thay vì yêu cầu threat hunter tự xâu chuỗi thông tin thủ công, công cụ này tự động phân loại và trực quan hóa dữ liệu thành các biểu đồ tương tác, hiển thị các độ lệch chuẩn của mạng lưới.
Hệ thống phân tích giúp tăng tốc quá trình săn tìm bằng cách cung cấp dữ liệu quan sát sâu. Từ đó, đội ngũ bảo mật nhanh chóng phát hiện ra các lỗ hổng đang bị lợi dụng để điều hướng chiến lược phòng thủ.
5. Nền tảng threat intelligence
Nền tảng Threat Intelligence tổng hợp dữ liệu từ OSINT, diễn đàn dark web và các báo cáo phân tích mã độc toàn cầu. Đầu ra của nền tảng này là các chỉ báo xâm nhập như địa chỉ IP xấu, hash file mã độc hay tên miền độc hại.
Threat hunter sử dụng nguồn dữ liệu này để quét ngược vào hệ thống nội bộ, đối chiếu log lịch sử xem mạng lưới có từng tương tác với các nguồn độc hại đã biết hay không. Đây là nguyên liệu nền tảng cho các đợt săn tìm dựa trên tình báo.
6. Phân tích hành vi UEBA
UEBA (User and Entity Behavior Analytics) là công cụ chuyên biệt để phân tích hành vi của người dùng và các thực thể (như máy chủ, router, endpoint) bên trong mạng. Bằng thuật toán học máy, UEBA thiết lập một baseline biểu thị trạng thái hoạt động bình thường của toàn hệ thống.
Khi có bất kỳ hành vi nào đi lệch khỏi quỹ đạo này – ví dụ một tài khoản nhân viên bỗng nhiên tải xuống hàng trăm file nhạy cảm vào lúc nửa đêm – thì hệ thống sẽ tự động gắn cờ. Chức năng này đặc biệt hữu ích trong việc săn tìm mối đe dọa nội bộ (insider threat) hoặc nhận diện các tài khoản hợp lệ đã bị hacker chiếm đoạt.
Mẹo hay
Dựa trên kinh nghiệm của mình, tổ chức nên ưu tiên kết hợp EDR và Threat Intelligence để chủ động phát hiện sớm mã độc. Đối với doanh nghiệp vừa và nhỏ thiếu nhân sự, MDR là lựa chọn tối ưu nhờ tối ưu chi phí và tận dụng được chuyên môn cao từ trung tâm giám sát an ninh thuê ngoài.
Vietnix đồng hành cùng doanh nghiệp xây dựng hạ tầng an toàn và vận hành ổn định
Threat hunting giúp doanh nghiệp tìm ra mối đe dọa bên trong, nhưng hệ thống vẫn cần một nền tảng vững chắc để vận hành liên tục. Dịch vụ Firewall Anti DDoS của Vietnix lọc lưu lượng tấn công ở nhiều tầng, nhờ đó doanh nghiệp duy trì tốc độ truy cập và hiệu năng ổn định ngay cả khi bị tấn công. Bên cạnh đó, hạ tầng của Vietnix có khả năng mở rộng theo nhu cầu tăng trưởng. Đội ngũ kỹ thuật giám sát 24/7 và hỗ trợ trực tiếp, sẵn sàng đồng hành lâu dài cùng doanh nghiệp trong hành trình bảo vệ hệ thống.
Thông tin liên hệ:
- Website: https://vietnix.vn/
- Hotline: 1800 1093
- Email: sales@vietnix.vn
- Địa chỉ: 265 Hồng Lạc, Phường Bảy Hiền, Thành Phố Hồ Chí Minh
Câu hỏi thường gặp
Doanh nghiệp nhỏ có cần triển khai threat hunting không?
Doanh nghiệp nhỏ vẫn cần threat hunting vì không hệ thống nào an toàn. Tuy nhiên, việc tự triển khai thường gặp khó khăn do yêu cầu nhân sự có chuyên môn sâu và chi phí phần mềm theo dõi đắt đỏ. Thực tế, nhiều tổ chức quy mô vừa và nhỏ ưu tiên sử dụng giải pháp thuê ngoài thông qua các nhà cung cấp dịch vụ bảo mật quản lý để tối ưu hóa nguồn lực.
Threat hunter cần những kỹ năng nào để làm việc hiệu quả?
Để làm việc hiệu quả, một threat hunter cần về kiến trúc hệ thống, hệ điều hành và giao thức mạng. Bên cạnh đó, các kỹ năng cốt lõi bao gồm:
– Khả năng phân tích lượng lớn dữ liệu (log hệ thống, lưu lượng mạng).
– Nhận diện mẫu để tìm ra các hành vi bất thường.
– Kỹ năng phân tích pháp chứng kỹ thuật số.
– Khả năng viết script (Python, PowerShell, Bash) phục vụ tự động hóa trích xuất dữ liệu.
Một phiên threat hunting thường kéo dài bao lâu?
Nhiều tổ chức vận hành threat hunting theo các chu kỳ kéo dài từ 1 đến 2 tuần, trong đó mỗi chu kỳ tập trung kiểm tra một giả thuyết cụ thể. Tuy nhiên, thay vì chỉ là một sự kiện đơn lẻ, hunting nên được duy trì thành một hoạt động liên tục và định kỳ để đảm bảo phát hiện kịp thời những kẻ tấn công đang ẩn náu sâu trong hạ tầng mạng.
Làm sao đánh giá một chương trình threat hunting có hiệu quả?
Hiệu quả của một chương trình hunting được đo lường thông qua các số liệu vận hành và kết quả thực tế, cụ thể:
– Mức độ rút ngắn thời gian tồn tại của kẻ tấn công trong hệ thống.
– Tỷ lệ các sự cố được phát hiện thông qua quá trình hunting chủ động so với việc dựa vào cảnh báo tự động.
– Số lượng lỗ hổng nghiêm trọng được nhận diện và xử lý.
– Số lượng quy tắc phát hiện mới được bổ sung vào công cụ phòng thủ (SIEM, EDR) sau mỗi đợt săn lùng.
Có thể thực hiện threat hunting khi chưa có đội ngũ bảo mật chuyên trách không?
Việc tự thực hiện threat hunting nội bộ sẽ rất khó khả thi nếu thiếu đội ngũ chuyên gia phân tích an ninh mạng được đào tạo bài bản. Thay vì cố gắng tự triển khai khi chưa đủ năng lực, tổ chức có thể tận dụng các dịch vụ Managed Detection and Response (MDR) hoặc các giải pháp bảo mật thuê ngoài. Các đội ngũ chuyên gia từ bên thứ ba sẽ đảm nhận việc rà soát và điều tra dấu hiệu xâm nhập thay cho nhân sự nội bộ.
Threat hunting có giúp phát hiện tấn công nội bộ không?
Có, threat hunting đóng vai trò quan trọng trong việc đối phó với mối đe dọa từ bên trong. Bằng cách kết hợp phân tích log và các công cụ theo dõi hành vi người dùng (UEBA), chuyên gia có thể nhận diện các phiên đăng nhập bất thường, những nỗ lực nâng quyền trái phép hoặc luồng dữ liệu bị đánh cắp bởi những cá nhân đang lạm dụng quyền truy cập hợp lệ.
Nên tự xây dựng đội threat hunting hay thuê dịch vụ bên ngoài?
Lựa chọn này phụ thuộc hoàn toàn vào nguồn lực khả dụng của doanh nghiệp. Tự xây dựng in-house phù hợp với các tập đoàn lớn có ngân sách dồi dào, khả năng thu hút nhân sự chuyên môn cao và duy trì hạ tầng giám sát 24/7. Trong khi đó, phần lớn các doanh nghiệp thường chọn thuê dịch vụ Managed Threat Hunting để tiếp cận ngay với công nghệ phân tích dữ liệu chuyên sâu và đội ngũ chuyên gia dày dặn kinh nghiệm với chi phí hợp lý hơn.
Threat hunting là phương pháp bảo mật chủ động giúp tổ chức phát hiện và xử lý sớm các mối đe dọa mạng tiềm ẩn đã lẩn tránh được hệ thống phòng thủ tự động. Để triển khai hiệu quả các công cụ phân tích dữ liệu an ninh phục vụ cho quá trình này, bạn có thể cân nhắc sử dụng hạ tầng máy chủ và VPS ổn định do Vietnix cung cấp.

THEO DÕI VÀ CẬP NHẬT CHỦ ĐỀ BẠN QUAN TÂM
Đăng ký ngay để nhận những thông tin mới nhất từ blog của chúng tôi. Đừng bỏ lỡ cơ hội truy cập kiến thức và tin tức hàng ngày
Đánh giá mức độ hữu ích của bài viết

Thất vọng

Chưa hữu ích

Bình thường

Hữu ích

Rất hữu ích