


















FIDO2 là gì? Cơ chế hoạt động, lợi ích và cách triển khai cho doanh nghiệp
Đã kiểm duyệt nội dung
Đánh giá
FIDO2 là tiêu chuẩn xác thực không mật khẩu do FIDO Alliance và W3C phát triển, cho phép người dùng đăng nhập không cần mật khẩu, hoặc dùng làm lớp xác thực thứ hai, bằng mật mã khóa công khai, giúp chống lừa đảo phishing, chống tấn công dò mật khẩu và hạn chế rủi ro khi máy chủ bị lộ dữ liệu. Bài viết này được mình tổng hợp từ kinh nghiệm hỗ trợ doanh nghiệp tăng cường bảo mật đăng nhập cho hệ thống quản trị nhằm giúp bạn hiểu FIDO2 hoạt động ra sao, khác gì với OTP hay Passkey, và nên triển khai thế nào để tránh các lỗi hay gặp.
Những điểm chính
- Quan điểm của mình: Doanh nghiệp không nên coi FIDO2 là “tùy chọn nâng cao” nữa. Với tài khoản quản trị, email doanh nghiệp và hệ thống tài chính, FIDO2 nên trở thành tiêu chuẩn tối thiểu thay cho SMS OTP.
- Khái niệm FIDO2: Tiêu chuẩn mở toàn cầu ứng dụng mật mã khóa công khai để hỗ trợ đăng nhập bảo mật bằng sinh trắc học hoặc khóa phần cứng.
- Hai thành phần cấu tạo cốt lõi: Kết hợp giữa API WebAuthn hoạt động trên trình duyệt web và giao thức CTAP điều phối liên lạc với thiết bị xác thực.
- Hai dạng thức triển khai chính: Tận dụng trình xác thực nền tảng có sẵn trên máy như Face ID, Touch ID hoặc sử dụng khóa bảo mật cắm ngoài di động.
- Cơ chế hoạt động thử thách phản hồi: Khóa riêng tư được lưu trữ cô lập trên thiết bị người dùng và chỉ gửi chữ ký số về máy chủ dịch vụ để xác minh.
- Lợi ích bảo mật vượt trội: Khả năng chống tấn công Phishing tuyệt đối, ngăn chặn nghe lén trung gian, bảo vệ quyền riêng tư và tiết kiệm chi phí hỗ trợ kỹ thuật.
- So sánh với mật khẩu và mã OTP: An toàn vượt trội nhờ loại bỏ cơ chế bí mật dùng chung và liên kết trực tiếp quá trình xác thực với tên miền website.
- Trường hợp ứng dụng điển hình: Tối ưu cho lĩnh vực tài chính ngân hàng, cơ quan nhà nước, môi trường máy tính dùng chung và bảo vệ quyền root máy chủ.
- Quy trình 5 bước triển khai chuẩn: Vận hành từ khảo sát hạ tầng, cài đặt FIDO2 Server, tích hợp WebAuthn qua HTTPS, thử nghiệm đến phát hành thiết bị.
- Giải pháp bảo vệ từ Vietnix: Hệ thống Firewall Anti DDoS bảo vệ an toàn cổng đăng nhập định danh kết hợp nền tảng máy chủ VPS đạt chuẩn ISO 27001.
- Giải đáp thắc mắc phổ biến: Phân biệt rõ FIDO2 với Passkey, khẳng định dữ liệu sinh trắc học không lưu trên server và hướng dẫn lập kịch bản dự phòng khi mất khóa.
FIDO2 là gì?
FIDO2 (Fast Identity Online 2) là một tiêu chuẩn xác thực mở toàn cầu giúp người dùng đăng nhập vào các tài khoản trực tuyến hoàn toàn không cần mật khẩu hoặc xác thực đa yếu tố (MFA) một cách bảo mật. Được phát triển bởi Liên minh FIDO (FIDO Alliance) kết hợp cùng W3C vào năm 2018, công nghệ này là nền tảng cốt lõi cho Passkeys hiện đang được các ông lớn như Apple, Google, và Microsoft áp dụng rộng rãi
Thay vì yêu cầu người dùng ghi nhớ chuỗi ký tự, FIDO2 cho phép đăng nhập an toàn vào các ứng dụng và website thông qua dữ liệu sinh trắc học (vân tay, nhận diện khuôn mặt), khóa bảo mật phần cứng hoặc mã PIN lưu trữ cục bộ trên thiết bị. Khi sử dụng FIDO2, dữ liệu đăng nhập không bị đánh cắp ngay cả khi máy chủ dịch vụ bị xâm nhập, đồng thời ngăn chặn triệt để các rủi ro từ tấn công lừa đảo hay đánh cắp thông tin xác thực.
FIDO2 giúp doanh nghiệp kiểm soát chặt chẽ ai được phép đăng nhập, nhưng hệ thống vẫn có thể bị đánh sập bởi lưu lượng tấn công trước khi người dùng kịp xác thực. Firewall Anti DDoS của Vietnix lọc lưu lượng độc hại ngay từ tầng mạng và duy trì khả năng truy cập ổn định cho trang đăng nhập, API và ứng dụng. Nhờ vậy, lớp xác thực mạnh như FIDO2 luôn vận hành liên tục.
Các thành phần cấu tạo nên FIDO2
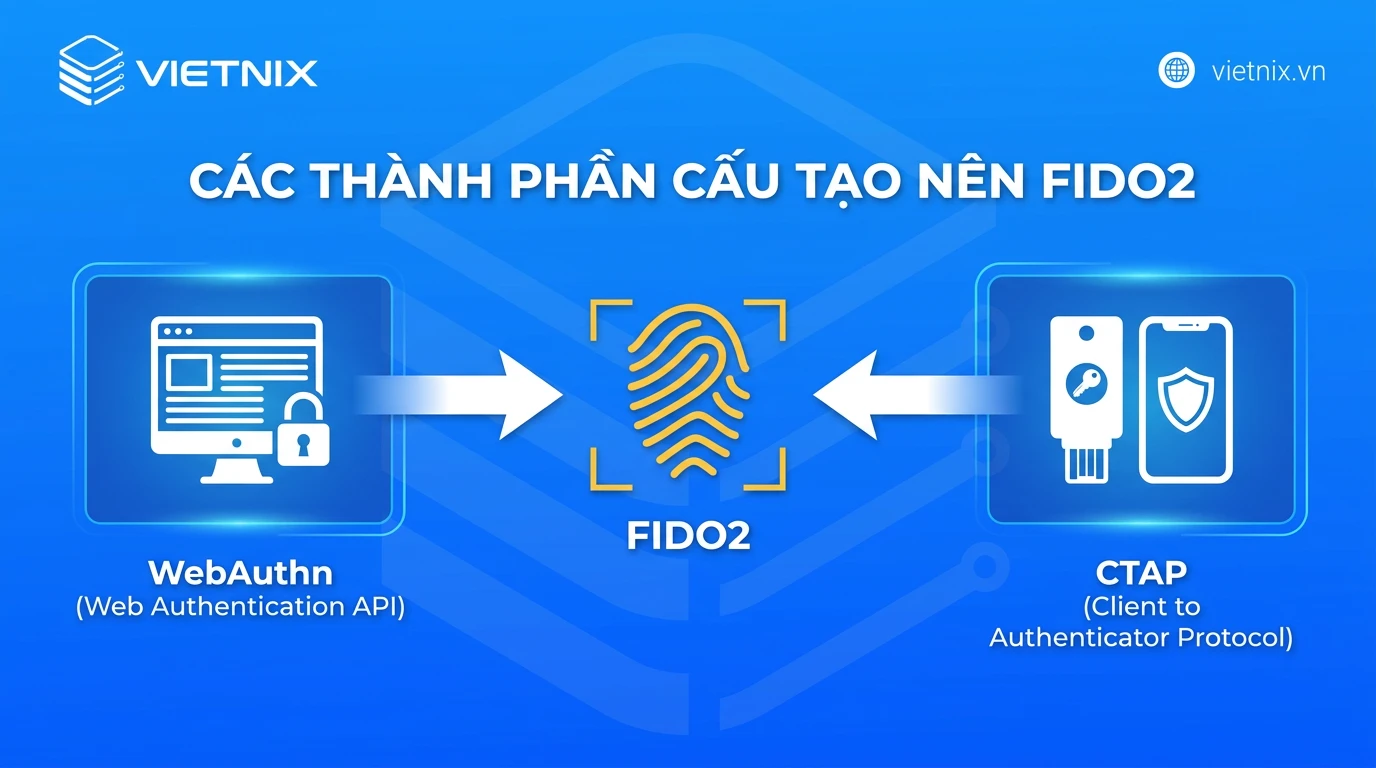
FIDO2 được cấu tạo từ hai thành phần cốt lõi chính là WebAuthn và CTAP, cho phép người dùng xác thực không cần mật khẩu một cách an toàn trên các thiết bị và trình duyệt.
1. WebAuthn (Web Authentication API)
WebAuthn là tiêu chuẩn kỹ thuật cốt lõi do tổ chức W3C (World Wide Web Consortium) phát triển dành riêng cho nền tảng web. Về bản chất, đây là một API được tích hợp sẵn vào trình duyệt, cho phép các ứng dụng web tạo, quản lý và sử dụng thông tin xác thực dựa trên mã hóa khóa công khai thay vì yêu cầu chuỗi mật khẩu truyền thống. Lập trình viên làm việc trực tiếp với WebAuthn thông qua hai hàm chính:
navigator.credentials.create(): Hàm này tạo thông tin xác thực mới trong bước đăng ký.navigator.credentials.get(): Hàm này yêu cầu chữ ký trong bước đăng nhập.
Tiêu chuẩn WebAuthn hiện nhận được sự hỗ trợ mặc định trên các trình duyệt phổ biến như Chrome, Safari, Firefox và Edge. Khi được triển khai, tiêu chuẩn này giúp hệ thống backend giao tiếp an toàn với môi trường máy khách, đảm bảo dữ liệu khóa riêng tư không bao giờ rời khỏi thiết bị lưu trữ của người dùng.
2. CTAP (Client to Authenticator Protocol)
CTAP đóng vai trò là giao thức truyền thông tiêu chuẩn giữa thiết bị trạm (client device như máy tính, smartphone) và thiết bị xác thực phần cứng bên ngoài. Giao thức này đảm bảo việc trao đổi các luồng dữ liệu mật mã diễn ra an toàn thông qua các phương thức kết nối vật lý hoặc không dây như cổng USB, sóng NFC hay Bluetooth Low Energy (BLE).
Trong bộ tiêu chuẩn FIDO2, phiên bản CTAP2 được thiết kế để phối hợp trực tiếp với WebAuthn. Nếu WebAuthn xử lý yêu cầu logic trên nền tảng trình duyệt, thì CTAP chịu trách nhiệm định tuyến các lệnh mã hóa từ trình duyệt đến thiết bị cứng, sau đó nhận lại chữ ký điện tử đã được xác thực gửi về máy chủ.
CTAP có hai phiên bản:
- CTAP1: Phiên bản tương ứng với U2F cũ, chủ yếu phục vụ xác thực yếu tố thứ hai.
- CTAP2 (2.0, 2.1, 2.2): Phiên bản hỗ trợ đăng nhập không mật khẩu, mã PIN và thông tin xác thực lưu trên khóa.
FIDO2 được triển khai qua những dạng nào?
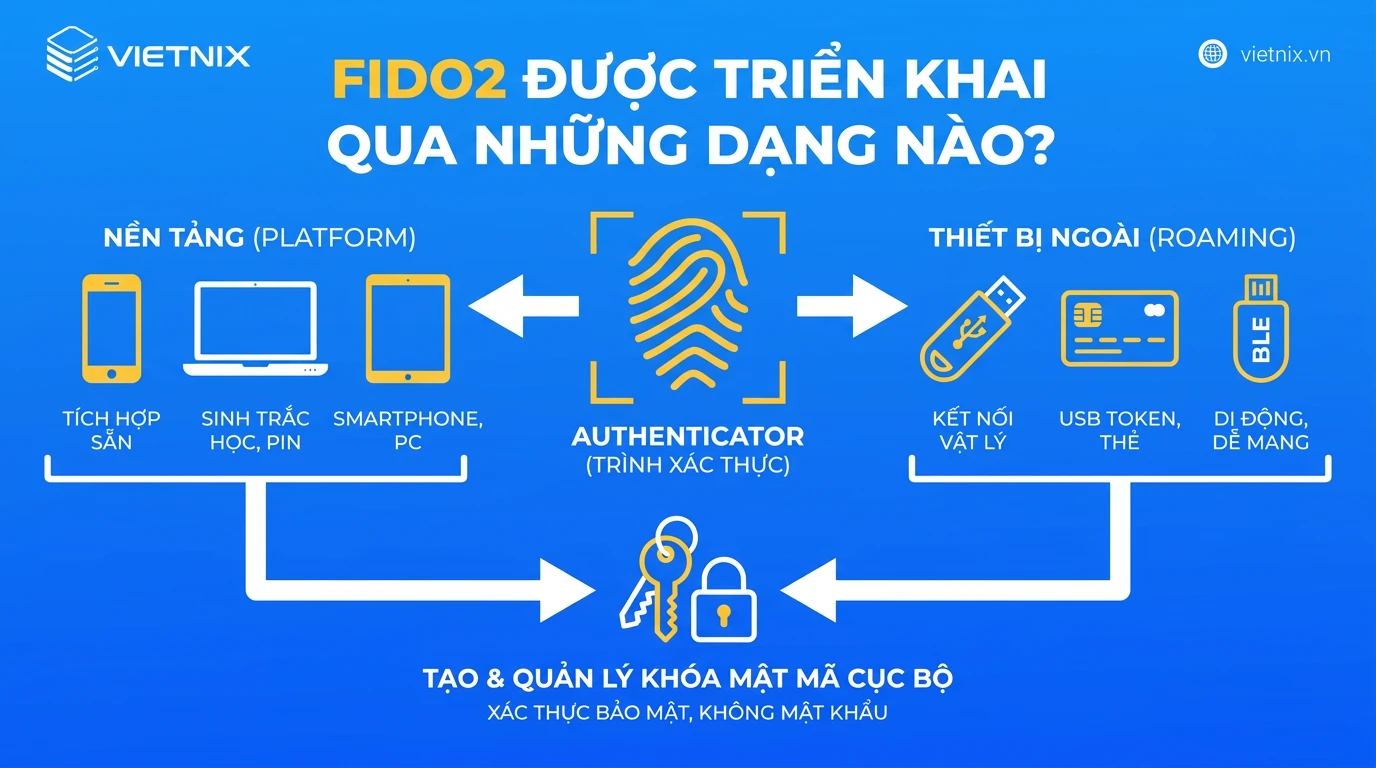
Dựa trên kiến trúc FIDO2 ở trên, người dùng sẽ trải nghiệm công nghệ này qua hai dạng phần cứng cụ thể:
Trình xác thực nền tảng (Platform Authenticators)
Đây là các trình xác thực được tích hợp sẵn vào phần cứng của thiết bị bạn đang sử dụng (máy tính, điện thoại, máy tính bảng). Người dùng không cần mua thêm thiết bị rời bên ngoài:
- Sinh trắc học tích hợp: Sử dụng các tính năng nhận diện có sẵn trên thiết bị:
- Khuôn mặt: Face ID (Apple), Windows Hello Face (Microsoft).
- Vân tay: Touch ID (Apple), cảm biến vân tay trên Android hoặc máy tính chạy Windows.
- Mã PIN hệ thống: Mã PIN khóa màn hình cục bộ của thiết bị (được bảo vệ bằng chip bảo mật như Apple T2/M-series hoặc TPM trên Windows).
- Ứng dụng xác thực phần mềm: Các ứng dụng như Microsoft Authenticator hoặc Apple iCloud Keychain được cấu hình để hoạt động như một Passkey lưu trữ khóa FIDO2.
Trình xác thực chuyển vùng ngoại vi (Roaming Authenticators)
Đây là các thiết bị phần cứng độc lập, có tính di động cao, giúp người dùng xác thực linh hoạt trên nhiều thiết bị khác nhau thông qua các cổng kết nối phổ biến:
- Khóa bảo mật vật lý: Các loại khóa chuyên dụng hình dáng như USB, tiêu biểu là dòng YubiKey hoặc các sản phẩm nội địa như VinCSS FIDO2 Authenticator. Các thiết bị này kết nối qua:
- Cổng cắm vật lý: USB-A, USB-C, hoặc Lightning (dành cho iPhone/iPad).
- Kết nối không dây: NFC (giao tiếp trường gần – chạm để xác thực) hoặc Bluetooth.
- Thẻ thông minh: Thẻ chip tích hợp công nghệ FIDO2, thường được các doanh nghiệp lớn cấp cho nhân viên để quẹt/chạm xác thực ra vào hệ thống.
- Điện thoại thông minh làm khóa rời: Dùng chính điện thoại cá nhân (Android/iPhone) để xác thực cho máy tính chạy hệ điều hành khác ở gần thông qua kết nối Bluetooth và quét mã QR.
FIDO2 hoạt động như thế nào?
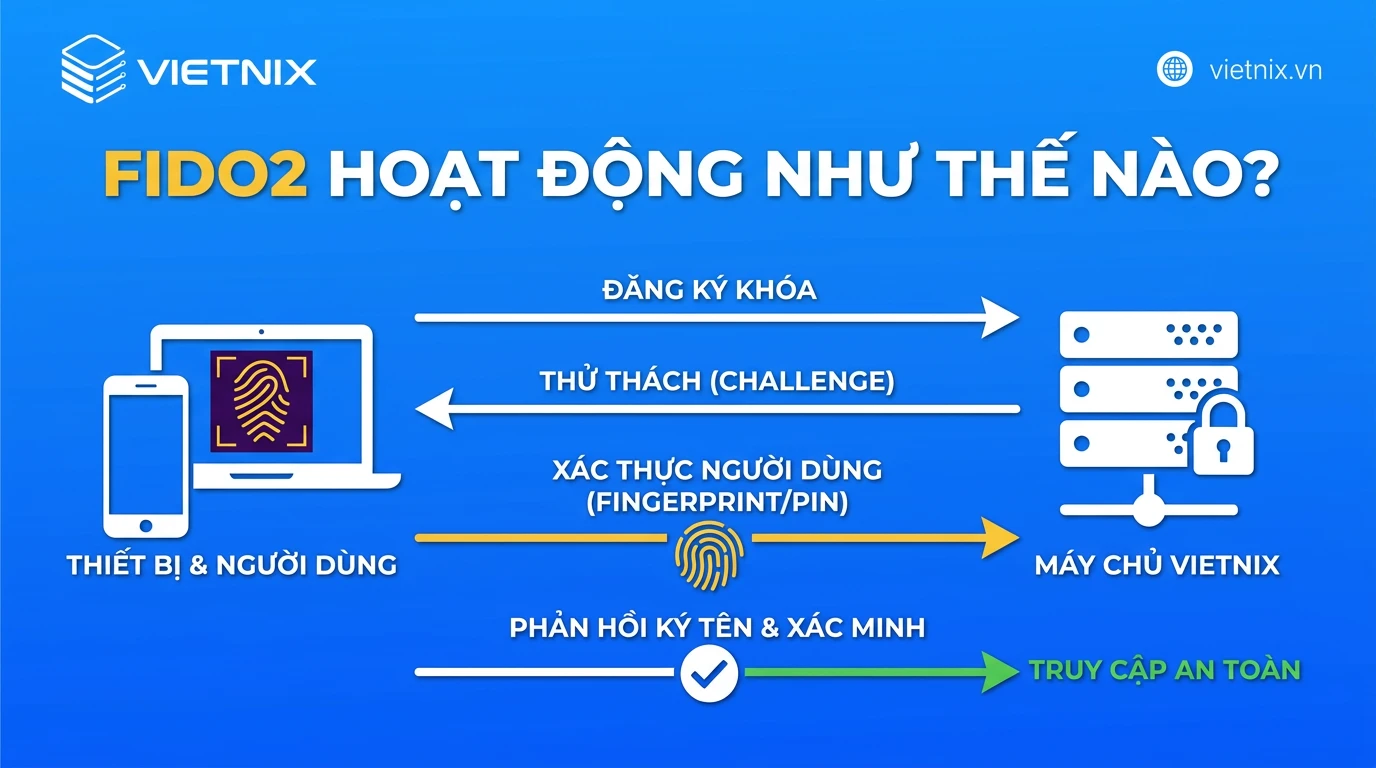
Cơ chế hoạt động của FIDO2 dựa trên nguyên lý mật mã khóa công khai kết hợp với mô hình thử thách – phản hồi. Thay vì truyền tải mật khẩu hay các bí mật chia sẻ qua môi trường mạng, hệ thống sử dụng một cặp khóa mã hóa bất đối xứng độc nhất cho mỗi dịch vụ, đảm bảo thông tin xác thực được giữ an toàn tại thiết bị cục bộ, hạn chế tối đa nguy cơ rò rỉ dữ liệu từ phía máy chủ.
Theo tiêu chuẩn, quy trình xác thực FIDO2 được thực hiện thông qua hai giai đoạn chính bao gồm đăng ký và xác thực đăng nhập:
Giai đoạn đăng ký
- Người dùng chọn phương thức FIDO2 trên website/app.
- Người dùng kích hoạt xác thực sinh trắc (vân tay, khuôn mặt) hoặc mã PIN trên thiết bị.
- Thiết bị tự động tạo một cặp Khóa riêng tư (Private Key) và Khóa công khai (Public Key) độc nhất.
- Thiết bị giữ lại Khóa riêng tư an toàn trong phần cứng. Khóa công khai được gửi lên lưu ở máy chủ dịch vụ.
Mẹo từ chuyên gia
Theo kinh nghiệm của mình, bạn nên bắt người dùng đăng ký ít nhất hai thiết bị xác thực, ví dụ một Passkey trên điện thoại và một khóa vật lý dự phòng. Phần lớn yêu cầu hỗ trợ sau khi triển khai FIDO2 đến từ tình huống nhân viên mất hoặc đổi điện thoại mà không có thiết bị thứ hai.
Giai đoạn xác thực đăng nhập
- Máy chủ dịch vụ gửi một yêu cầu thử thách (challenge – dãy số ngẫu nhiên mã hóa) tới thiết bị của người dùng thông qua giao thức WebAuthn.
- Thiết bị yêu cầu người dùng chứng minh sự hiện diện hoặc xác nhận danh tính thông qua dữ liệu sinh trắc học (vân tay, nhận diện khuôn mặt), mã PIN nội bộ, hoặc thao tác chạm vật lý vào khóa bảo mật.
- Sau khi người dùng xác minh thành công, thiết bị sử dụng khóa riêng tư để ký lên chuỗi thử thách, tạo ra một chữ ký số duy nhất rồi gửi trả về máy chủ.
- Máy chủ tiếp nhận dữ liệu phản hồi, sử dụng khóa công khai tương ứng để kiểm tra tính hợp lệ của chữ ký số. Nếu kết quả trùng khớp, quá trình xác thực hoàn tất và người dùng được cấp quyền truy cập.
Lỗi thường gặp: Nhiều đội cấu hình sai rpID giữa môi trường staging và production, hoặc giữa app.domain.com với domain.com . Hậu quả là người dùng đã đăng ký nhưng không đăng nhập được. Mình khuyên bạn chốt rpID ở tên miền gốc ngay từ đầu nếu hệ thống có nhiều subdomain.
Lợi ích khi sử dụng FIDO2
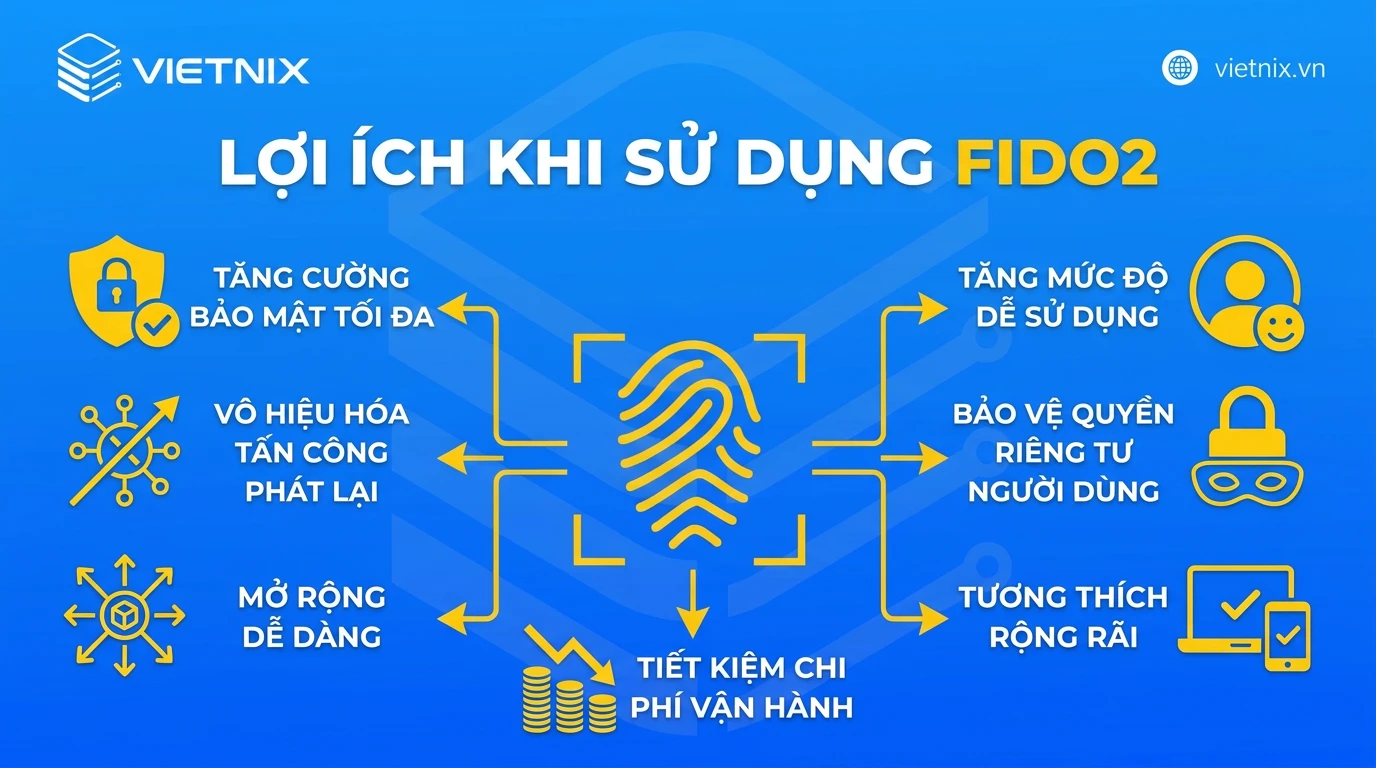
Việc triển khai tiêu chuẩn FIDO2 mang lại giải pháp xác thực mạnh mẽ, giải quyết các lỗ hổng bảo mật của hệ thống mật khẩu truyền thống. Dưới đây là những lợi ích kỹ thuật và vận hành nổi bật mà cơ chế xác thực này cung cấp:
- Tăng cường bảo mật tối đa: Loại bỏ hoàn toàn nguy cơ bị lừa đảo chiếm đoạt tài khoản (Phishing), mã độc tống tiền hoặc tấn công brute force mật khẩu.
- Vô hiệu hóa tấn công phát lại: Mỗi phiên đăng nhập đều yêu cầu xử lý một thách thức mật mã duy nhất được ký bằng khóa riêng tư. Cơ chế này đảm bảo dữ liệu xác thực, dù bị đánh chặn trên đường truyền, cũng không thể tái sử dụng cho các lần truy cập tiếp theo.
- Tăng mức độ dễ sử dụng: Không cần phải nhớ, tạo hay đặt lại những mật khẩu phức tạp. Đăng nhập cực nhanh chỉ bằng một chạm sinh trắc hoặc nút bấm.
- Bảo vệ quyền riêng tư người dùng: Khóa mã hóa và dữ liệu sinh trắc lưu cục bộ trên chip bảo mật của thiết bị, tuyệt đối không gửi lên máy chủ hay internet. Ngoài ra các website khác nhau sẽ sinh cặp khóa khác nhau, giúp ngăn chặn việc nhà cung cấp theo dõi chéo người dùng qua các trang web.
- Mở rộng dễ dàng: FIDO2 Là tiêu chuẩn mở không cần giấy phép, hoạt động mượt mà trên tất cả các trình duyệt và hệ điều hành phổ biến.
- Tương thích rộng rãi: Hỗ trợ mặc định trên hầu hết các trình duyệt phổ biến (Chrome, Safari, Edge) và các hệ điều hành lớn (Windows, Android, iOS, macOS).
- Tiết kiệm chi phí vận hành: Đơn giản hóa việc quản lý danh tính, giảm tải đến 80-90% công việc của bộ phận hỗ trợ (IT Helpdesk) khi không còn phải xử lý các yêu cầu đặt lại mật khẩu của nhân viên.
Tại sao FIDO2 lại an toàn hơn mật khẩu và OTP?
FIDO2 an toàn hơn mật khẩu và OTP vì phương thức này loại bỏ hoàn toàn cơ chế “bí mật dùng chung” và liên kết trực tiếp quá trình xác thực với tên miền của dịch vụ. Điều này giúp FIDO2 có khả năng chống lừa đảo tuyệt đối, điều mà mật khẩu và mã OTP không thể làm được.
Dưới đây là bảng so sánh trực tiếp lý do FIDO2 vượt trội hơn các phương thức truyền thống:
| Tiêu chí | Mật khẩu truyền thống | Mã OTP | Xác thực FIDO2 |
|---|---|---|---|
| Cơ chế kỹ thuật | Chuỗi ký tự do người dùng tạo. | Mã số ngẫu nhiên có hiệu lực ngắn hạn. | Mật mã khóa công khai (Public-key cryptography). |
| Rủi ro tại máy chủ | Dễ lộ nếu cơ sở dữ liệu của server bị hack. | Dễ lộ nếu server hoặc kênh truyền tải bị can thiệp. | Tuyệt đối an toàn. Server chỉ giữ khóa công khai, hacker lấy được cũng vô tác dụng. |
| Khả năng chống Phishing | Không. Người dùng dễ bị lừa nhập mật khẩu vào trang web giả mạo. | Không. Hacker có thể lừa bạn nhập OTP vào trang giả mạo để chiếm quyền ngay lập tức. | Chống Phishing 100%. Thiết bị FIDO2 chỉ ký số khi tên miền khớp chính xác với lúc đăng ký. |
| Rủi ro trung gian (MitM) | Cao (bị đánh chặn qua mạng). | Cao (bị chặn SMS, SIM swap, hoặc chặn mã app). | Không thể bị đánh chặn nhờ chữ ký số mã hóa độc lập. |
| Trải nghiệm người dùng | Kém (phải nhớ, dễ quên, cần đổi định kỳ). | Phiền toái (chờ tin nhắn, sao chép và nhập mã). | Rất nhanh & tiện. Chỉ cần chạm vân tay, Face ID hoặc bấm nút trên khóa vật lý. |
Bằng cách loại bỏ sự can thiệp của người dùng trong việc đánh giá tính hợp lệ của hệ thống yêu cầu xác thực, FIDO2 cung cấp mức độ bảo mật cao, giảm thiểu rủi ro từ các cuộc tấn công dựa trên kỹ thuật xã hội (social engineering) mà OTP hiện tại không thể ngăn chặn.
Kinh nghiệm từ chuyên gia
- Đối với cho người dùng cá nhân: Kích hoạt Passkeys (một dạng FIDO2 tích hợp sẵn trên iCloud/Google Password Manager) cho các tài khoản lớn như Google, Apple, Microsoft và ngân hàng để thay thế mật khẩu.
- Đối với doanh nghiệp / Tài khoản trọng yếu: Bắt buộc sử dụng Khóa bảo mật vật lý chuẩn FIDO2 làm yếu tố xác thực chính cho quản trị viên hệ thống để ngăn chặn 100% các cuộc tấn công chiếm đoạt tài khoản từ xa.
Trường hợp nên sử dụng FIDO2
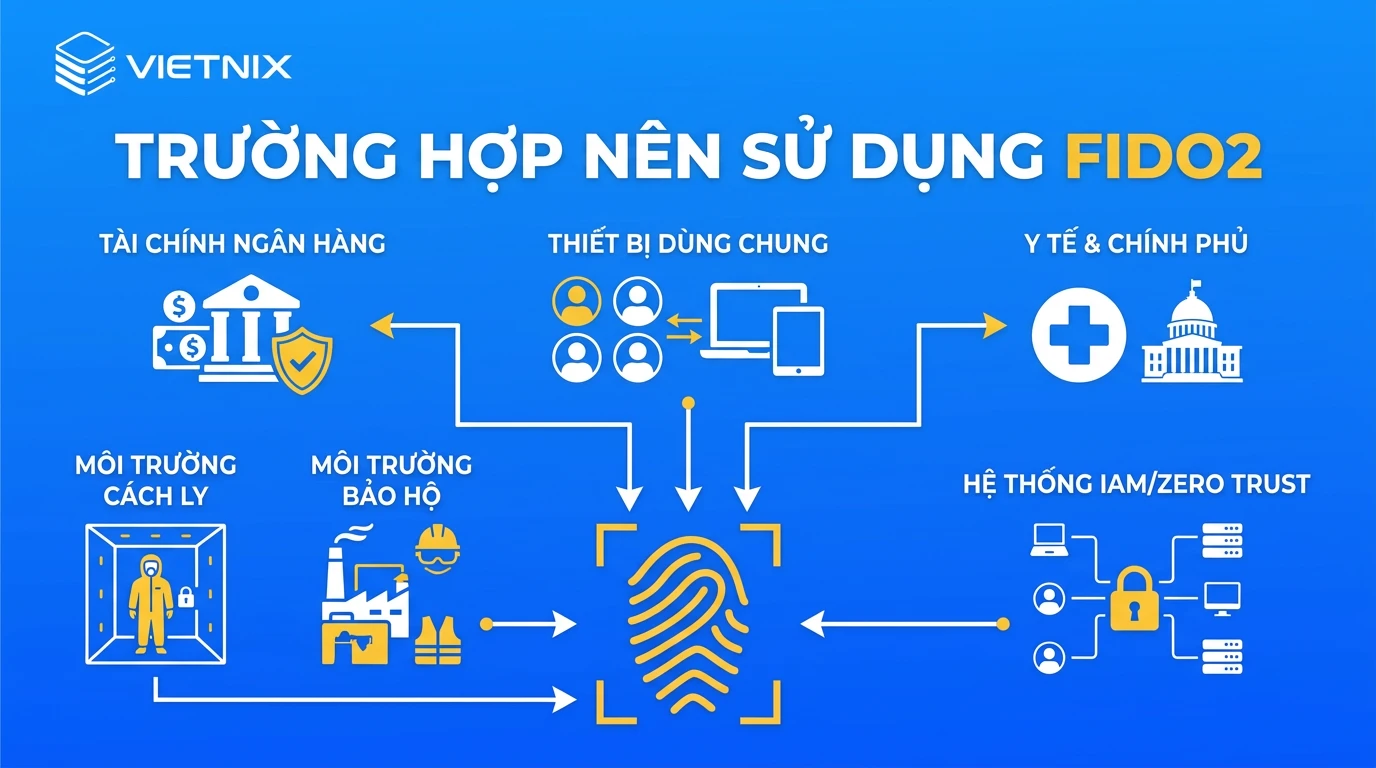
FIDO2 được thiết kế để thay thế hoàn toàn mật khẩu truyền thống, đặc biệt phù hợp cho các tổ chức yêu cầu bảo mật định danh ở mức độ cao. Dựa trên cơ chế mã hóa khóa công khai giúp ngăn chặn phishing, công nghệ này giải quyết triệt để các lỗ hổng của mật khẩu trong nhiều lĩnh vực đặc thù:
- Doanh nghiệp Tài chính, Ngân hàng, Bảo hiểm: Các nền tảng thanh toán như PayPal và những tổ chức ngân hàng lớn tích hợp FIDO2 để xác thực giao dịch, bảo vệ tài khoản khách hàng khỏi các cuộc tấn công đánh cắp thông tin và đáp ứng các quy định pháp lý về xác thực danh tính.
- Môi trường làm việc dùng chung thiết bị: Nhân viên chi nhánh, tổng đài trực cứu hộ, phi hành đoàn sân bay dùng chung máy tính trạm có thể mang theo khóa FIDO2 rời để đăng nhập nhanh chóng, an toàn mà không để lại dấu vết mật khẩu trên máy chung.
- Y tế và Khối Chính phủ: Trong ngành y tế, FIDO2 được triển khai để bảo mật hệ thống kho dữ liệu bệnh án điện tử. Ở mức độ bảo mật quốc gia, Bộ Quốc phòng Hoa Kỳ (DoD) ứng dụng chuẩn FIDO2 để thiết lập quy trình đăng nhập chống phishing nghiêm ngặt trên toàn bộ hệ thống mạng lưới chính phủ.
- Môi trường đặc thù cách ly hoặc bảo hộ: Nhân viên nhà máy sản xuất, phòng thí nghiệm, cứu hộ khẩn cấp phải đeo găng tay, kính bảo hộ không tiện gõ phím phức tạp sẽ dùng FIDO2 (bằng nhận diện giọng nói hoặc chạm thẻ thông minh hỗ trợ FIDO2) để vào hệ thống nhanh gọn.
- Hệ thống Quản lý Danh tính và Quyền truy cập (IAM/Zero Trust): Các công ty muốn triển khai kiến trúc Zero Trust bảo mật cao cấp cho toàn bộ nhân viên từ xa đăng nhập vào hệ thống Cloud.
- Quản trị hạ tầng CNTT: FIDO2 không chỉ giới hạn ở trình duyệt web mà còn được sử dụng để bảo vệ các tài khoản đặc quyền (PAM). Các quản trị viên có thể thiết lập khóa FIDO2 để xác thực kết nối SSH hoặc bảo vệ quyền root trực tiếp trên các hệ điều hành Linux.
Ví dụ: Khi quản trị hệ thống máy chủ hoặc thao tác với những luồng dữ liệu cấu hình quan trọng trên nền tảng máy chủ ảo, kỹ sư IT có thể sử dụng khóa FIDO2 để xác thực quyền truy cập cấp cao. Dữ liệu private key luôn nằm trên thiết bị vật lý, vô hiệu hóa hoàn toàn nguy cơ bị khai thác kể cả khi mật khẩu bị lộ.
Các bước triển khai hệ thống FIDO2
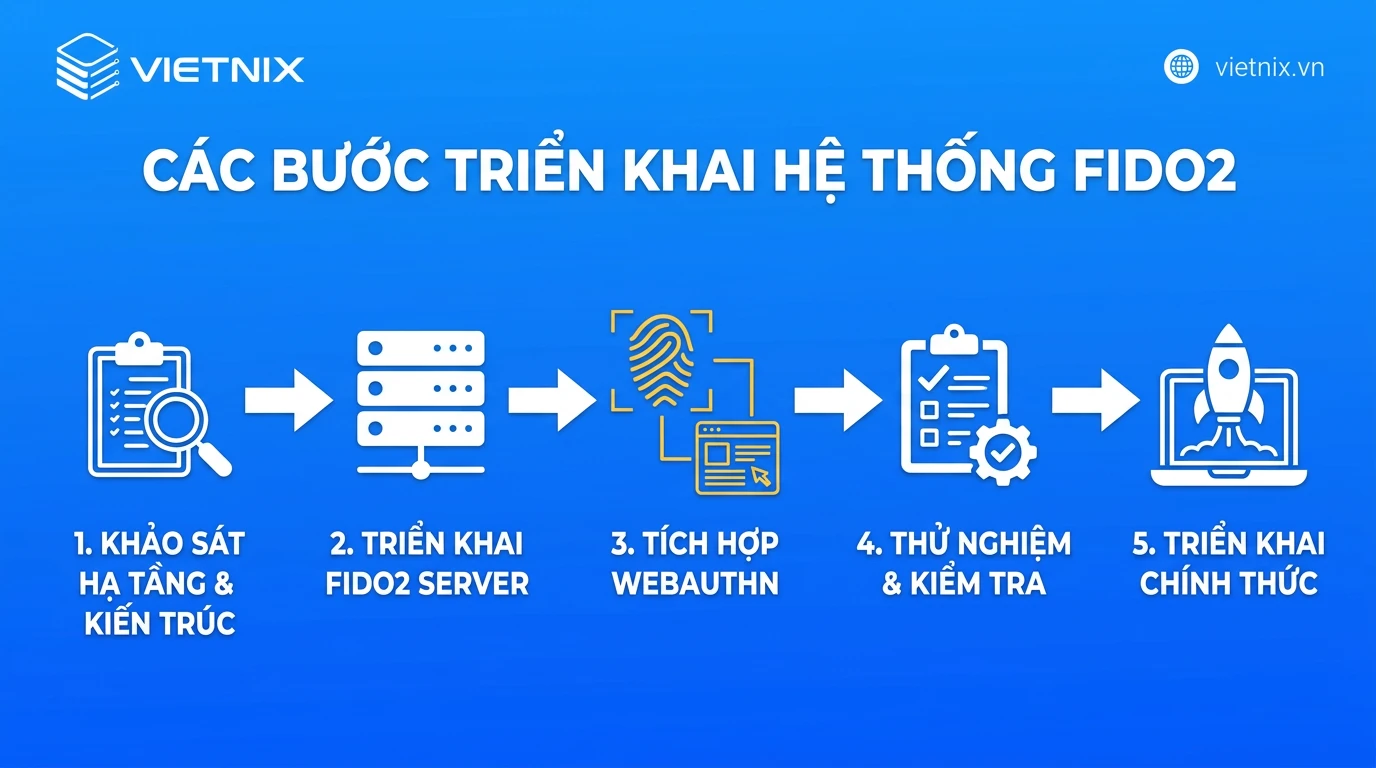
Để áp dụng thành công chuẩn FIDO2 vào ứng dụng hoặc hệ thống của cơ quan/doanh nghiệp của bạn, quy trình tổng quát bao gồm các bước sau:
Bước 1: Khảo sát hạ tầng và xác định mô hình kiến trúc
Trước khi cài đặt, bạn cần xác định cách hệ thống hiện tại tương tác với chuẩn FIDO2 (gồm hai thành phần chính là WebAuthn trên trình duyệt/ứng dụng và CTAP trên thiết bị).
- Chọn FIDO2 Server: Bạn có thể tự phát triển dựa trên các thư viện mã nguồn mở được FIDO Alliance chứng nhận, mua giải pháp máy chủ On-premise từ đối tác (như MK Group Keypass FIDO2 hoặc VinCSS), hoặc sử dụng dịch vụ xác thực đám mây (IDaaS).
- Xác định loại Authenticator được hỗ trợ: Quyết định cho phép người dùng đăng nhập bằng Platform Authenticator (Face ID, Touch ID, Windows Hello tích hợp sẵn trên máy) hay Roaming Authenticator (Khóa bảo mật phần cứng cắm ngoài như YubiKey hoặc VinCSS).
 Lưu ý
Nhiều doanh nghiệp mua khóa chỉ hỗ trợ U2F vì giá mềm hơn, sau đó phát hiện khóa không dùng được cho đăng nhập không mật khẩu. Bạn hãy kiểm tra thông số CTAP trước khi mua số lượng lớn.
Bước 2: Triển khai FIDO2 Server
FIDO2 Server đóng vai trò quản lý các khóa công khai và xử lý các thử thách mã hóa.
- Cài đặt máy chủ: Dựng dịch vụ FIDO2 Server và kết nối nó với cơ sở dữ liệu người dùng hiện tại (User Database/Active Directory).
- Cấu hình chính sách: Thiết lập các quy định bắt buộc, ví dụ: Yêu cầu xác thực người dùng (User Verification như mã PIN hoặc sinh trắc học), thuật toán mã hóa được chấp nhận (ES256, RS256), hay giới hạn định danh chứng thư của nhà sản xuất khóa.
Bước 3: Tích hợp WebAuthn vào ứng dụng nội bộ
Lập trình viên cần cập nhật ứng dụng Web hoặc App di động để gọi các hàm API của W3C WebAuthn xử lý hai kịch bản:
Luồng đăng ký:
- Front-end yêu cầu một chuỗi thử thách ngẫu nhiên từ FIDO2 Server.
- Gọi hàm
navigator.credentials.create()để kích hoạt thiết bị phần cứng tạo cặp khóa. - Gửi khóa công khai nhận được về FIDO2 Server để lưu trữ vào tài khoản người dùng.
Luồng đăng nhập:
- Front-end yêu cầu thử thách đăng nhập từ FIDO2 Server.
- Gọi hàm
navigator.credentials.get()để người dùng quét vân tay/khuôn mặt hoặc cắm khóa ký xác nhận. - Gửi chữ ký số về lại máy chủ để xác minh tính hợp lệ và cho phép truy cập.
Bước 4: Thử nghiệm và kiểm tra khả năng tương thích
- Kiểm tra môi trường Lab: Đảm bảo hệ thống hoạt động mượt mà trên các trình duyệt phổ biến (Chrome, Safari, Edge, Firefox) và các hệ điều hành (Windows, macOS, Android, iOS).
- Triển khai thí điểm: Áp dụng trước cho một nhóm người dùng nhỏ (ví dụ: bộ phận CNTT hoặc các tài khoản có quyền truy cập cao như quản trị hệ thống) để đánh giá trải nghiệm và tinh chỉnh lỗi.
Bước 5: Phát hành thiết bị và vận hành thực tế
- Cung cấp thiết bị: Phân phối khóa bảo mật vật lý cho nhân viên hoặc hướng dẫn người dùng cuối cách tự kích hoạt mã khóa (Passkey/FIDO2) trên thiết bị cá nhân của họ.
- Xây dựng kịch bản dự phòng: Đây là bước cực kỳ quan trọng. Bạn phải thiết lập quy trình cấp lại quyền truy cập khi người dùng làm mất khóa bảo mật FIDO2 (ví dụ: cho phép đăng ký tối thiểu 2 khóa, hoặc sử dụng mã khôi phục dùng một lần được lưu trữ an toàn).
- Giám sát: Theo dõi nhật ký hệ thống (logs) trên FIDO2 Server để phát hiện các nỗ lực đăng nhập thất bại hoặc bất thường.
Vietnix – Đối tác hạ tầng đồng hành cùng chiến lược bảo mật của doanh nghiệp
Khi doanh nghiệp đã chuẩn hóa xác thực bằng FIDO2, bước tiếp theo là bảo đảm hạ tầng phía sau luôn sẵn sàng. Firewall Anti DDoS của Vietnix giám sát và lọc lưu lượng bất thường ở cả tầng mạng lẫn tầng ứng dụng, nhờ vậy cổng đăng nhập, API và website giữ được tốc độ phản hồi ổn định ngay cả khi bị tấn công. Giải pháp có khả năng mở rộng theo quy mô vận hành, đồng thời đội ngũ kỹ thuật Vietnix trực 24/7 sẵn sàng hỗ trợ phân tích sự cố và tối ưu cấu hình, đồng hành lâu dài cùng doanh nghiệp.
Thông tin liên hệ:
- Website: https://vietnix.vn/
- Hotline: 1800 1093
- Email: sales@vietnix.vn
- Địa chỉ: 265 Hồng Lạc, Phường Bảy Hiền, Thành Phố Hồ Chí Minh
Câu hỏi thường gặp
FIDO2 có bắt buộc phải dùng khóa bảo mật vật lý không?
Không. FIDO2 hỗ trợ cả trình xác thực bên ngoài (khóa bảo mật vật lý qua cổng USB, NFC, Bluetooth) và trình xác thực tích hợp sẵn trên thiết bị (Platform Authenticator). Người dùng hoàn toàn có thể sử dụng cảm biến vân tay, nhận diện khuôn mặt hoặc mã PIN trực tiếp trên điện thoại, laptop cá nhân để đăng nhập mà không cần mua thêm phần cứng chuyên dụng.
Nếu mất thiết bị FIDO2 thì có đăng nhập được nữa không?
Nếu mất thiết bị FIDO2 và không có phương án dự phòng, bạn có thể bị khóa tài khoản. Tuy nhiên, các hệ thống triển khai FIDO2 thường yêu cầu thiết lập thêm các phương thức khôi phục an toàn như mã OTP qua email/SMS, ứng dụng Authenticator, khóa bảo mật phụ, hoặc thông qua sự hỗ trợ của quản trị viên. Đối với Passkey, khóa cá nhân có thể được đồng bộ hóa qua tài khoản đám mây (Google, Apple), giúp khôi phục dễ dàng trên thiết bị mới.
FIDO2 có an toàn hơn OTP qua SMS hoặc email không?
FIDO2 an toàn hơn rất nhiều so với OTP. Mã OTP gửi qua SMS hoặc email hoàn toàn có thể bị đánh cắp thông qua các cuộc tấn công lừa đảo, social engineering hoặc can thiệp mạng. Trong khi đó, FIDO2 sử dụng mã hóa khóa công khai, khóa cá nhân không bao giờ rời khỏi thiết bị và mỗi phiên xác thực được liên kết chặt chẽ với tên miền hợp lệ. Cơ chế này giúp FIDO2 chống lại phishing và tấn công phát lại một cách triệt để.
Passkey có phải là FIDO2 không?
Passkey chính là một dạng triển khai của FIDO2. Điểm khác biệt chính là Passkey thường được lưu trữ và đồng bộ hóa an toàn qua các trình quản lý mật khẩu hoặc hệ sinh thái nền tảng (Apple iCloud Keychain, Google Password Manager), cho phép người dùng đăng nhập trên nhiều thiết bị khác nhau. Trong khi đó, chứng thư FIDO2 truyền thống thường bị gắn chặt vào một thiết bị phần cứng duy nhất.
FIDO2 có dùng được trên điện thoại và máy tính cùng lúc không?
Có. Nhờ giao thức CTAP thuộc chuẩn FIDO2, bạn có thể sử dụng điện thoại thông minh như một trình xác thực bên ngoài để đăng nhập vào một trang web trên máy tính. Ngoài ra, với việc hỗ trợ Passkey, thông tin xác thực FIDO2 có thể được đồng bộ hóa và sử dụng chéo một cách liền mạch giữa máy tính, điện thoại và máy tính bảng thuộc cùng một hệ sinh thái.
Website hoặc ứng dụng cần điều kiện gì để hỗ trợ FIDO2?
Để hỗ trợ FIDO2, website hoặc ứng dụng cần tích hợp API WebAuthn ở phía client và thiết lập các endpoint xác minh ở phía server. Một điều kiện bắt buộc là hệ thống phải chạy trên kết nối mã hóa HTTPS, vì các trình duyệt (Chrome, Safari, Firefox, Edge) sẽ chặn tính năng WebAuthn trên những nguồn không bảo mật. Ngoài ra, server cần có cơ sở dữ liệu để lưu trữ khóa công khai và xác thực chữ ký số do thiết bị người dùng gửi lên.
FIDO2 có lưu dữ liệu sinh trắc học trên server không?
Hoàn toàn không. FIDO2 hoạt động dựa trên cơ chế mã hóa bất đối xứng. Dữ liệu sinh trắc học (vân tay, khuôn mặt) chỉ được xử lý cục bộ trên thiết bị của người dùng, thường nằm trong các phân vùng phần cứng bảo mật (như TPM hoặc Secure Enclave). Sinh trắc học đóng vai trò mở khóa Private Key trên thiết bị. Chỉ có Public Key và chữ ký số mới được truyền qua mạng và lưu trữ trên server.
Doanh nghiệp nhỏ có nên triển khai FIDO2 không?
Có. Doanh nghiệp nhỏ vẫn phải đối mặt với các nguy cơ rò rỉ dữ liệu do mật khẩu yếu hoặc phishing. Triển khai FIDO2 không chỉ nâng cao mức độ bảo mật lên tiêu chuẩn Zero Trust mà còn giúp giảm thiểu chi phí vận hành. FIDO2 giúp loại bỏ vấn đề thường xuyên phải reset mật khẩu, cải thiện trải nghiệm đăng nhập cho nhân viên và tối ưu hóa nguồn lực công nghệ thông tin.
FIDO2 có hoạt động khi không có Internet không?
Quá trình hoạt động của FIDO2 yêu cầu thiết bị phải nhận được một bài toán mật mã từ server, sau đó ký bằng khóa cá nhân và gửi phản hồi lại server qua mạng lưới. Do đó, nếu không có Internet để kết nối với máy chủ của dịch vụ, quá trình xác thực đăng nhập FIDO2 thông thường sẽ không thể hoàn tất.
Có thể dùng FIDO2 cho quản trị server, cloud hoặc tài khoản nội bộ không?
Hoàn toàn có thể. FIDO2 được ứng dụng rất phổ biến trong môi trường doanh nghiệp để bảo vệ các tài khoản đặc quyền (PAM). Bạn có thể tích hợp FIDO2 để bảo mật thông tin đăng nhập vào các dịch vụ cloud, mạng riêng ảo (VPN), cổng quản trị nội bộ hoặc các nền tảng IAM. Hơn nữa, khóa FIDO2 cũng có thể được sử dụng để xác thực an toàn cho các phiên đăng nhập SSH hoặc cấp quyền root trên các hệ thống Linux.
FIDO2 cung cấp tiêu chuẩn xác thực không mật khẩu an toàn dựa trên cơ chế mã hóa khóa công khai, giúp bảo vệ hệ thống khỏi các rủi ro tấn công phishing hay đánh cắp thông tin đăng nhập. Để triển khai thành công, doanh nghiệp cần chọn đúng loại thiết bị, cấu hình chính xác rpID và mức xác minh người dùng, đồng thời xây dựng quy trình khôi phục chặt chẽ. Hơn nữa, xác thực mạnh chỉ phát huy hiệu quả khi hạ tầng phía sau vận hành ổn định và được bảo vệ trước các đợt tấn công từ chối dịch vụ.

THEO DÕI VÀ CẬP NHẬT CHỦ ĐỀ BẠN QUAN TÂM
Đăng ký ngay để nhận những thông tin mới nhất từ blog của chúng tôi. Đừng bỏ lỡ cơ hội truy cập kiến thức và tin tức hàng ngày
Đánh giá mức độ hữu ích của bài viết

Thất vọng

Chưa hữu ích

Bình thường

Hữu ích

Rất hữu ích