


















PAM là gì? Giải pháp quản lý truy cập đặc quyền cho doanh nghiệp
Đã kiểm duyệt nội dung
Đánh giá
PAM là giải pháp bảo mật danh tính chuyên kiểm soát, bảo vệ và giám sát các tài khoản có quyền truy cập đặc quyền vào hệ thống, máy chủ, ứng dụng và dữ liệu quan trọng. Bài viết này được mình tổng hợp từ kinh nghiệm thực tế của đội ngũ kỹ thuật Vietnix trong quá trình vận hành và bảo mật hạ tầng máy chủ cho khách hàng doanh nghiệp. Nội dung giúp bạn hiểu đúng bản chất của PAM, biết khi nào doanh nghiệp cần PAM và nên triển khai theo lộ trình nào để tránh các sai lầm phổ biến.
Những điểm chính
- Quan điểm của mình: Nếu doanh nghiệp của bạn có từ vài máy chủ trở lên, có nhân sự bên ngoài (outsource, đối tác) truy cập hệ thống hoặc nhiều người dùng chung một mật khẩu root thì bạn nên triển khai PAM. Thực tế, bạn có thể bắt đầu từ những việc đơn giản trước khi đầu tư một nền tảng PAM hoàn chỉnh.
- Khái niệm PAM: Hiểu rõ khái niệm hệ thống quản lý vòng đời quyền truy cập đặc quyền, từ việc phát hiện, lưu trữ thông tin xác thực đến giám sát và kiểm toán.
- Các nhóm tài khoản cần quản lý: Bao gồm quản trị viên cục bộ, tài khoản root Linux, Domain Admin, tài khoản dịch vụ, khóa API và tài khoản đối tác bên ngoài.
- Cơ chế vận hành cổng trung tâm: Thực hiện xác thực đa yếu tố, kiểm tra chính sách, cấp quyền tạm thời và đóng vai trò proxy mã hóa để bảo vệ phiên làm việc.
- Tầm quan trọng với doanh nghiệp: Ngăn chặn nguy cơ leo thang đặc quyền, giảm rủi ro nội bộ, loại bỏ thói quen dùng chung mật khẩu và đáp ứng các tiêu chuẩn tuân thủ.
- 6 tính năng bảo mật cốt lõi: Quản lý kho mật khẩu mã hóa, ghi hình giám sát phiên, cấp quyền vừa đủ đúng lúc, xác thực MFA, phê duyệt quy trình và tự động quét tài khoản.
- Phân biệt PAM IAM và PIM: IAM quản lý danh tính chung của nhân sự, PIM cấp phép nâng quyền tạm thời, còn PAM kiểm soát chi tiết hành vi thực thi quyền trên hệ thống.
- Lộ trình 6 bước triển khai chuẩn: Đi từ kiểm kê tài khoản, phân loại rủi ro, đưa vào Vault bảo mật, áp dụng nguyên tắc đặc quyền tối thiểu đến giám sát và rà soát định kỳ.
- Các giải pháp phổ biến: Cung cấp nhiều nền tảng thương mại như CyberArk, BeyondTrust, Delinea, Microsoft Entra ID cùng giải pháp mã nguồn mở JumpServer.
- Giải pháp bảo vệ từ Vietnix: Tích hợp Firewall Anti DDoS giúp bảo vệ cổng quản trị từ vòng ngoài, kết hợp hạ tầng máy chủ ổn định vận hành 24/7.
- Câu hỏi thường gặp: Giải đáp các thắc mắc phổ biến về kỹ thuật, quy trình và ứng dụng của Privileged Access Management.
PAM là gì?
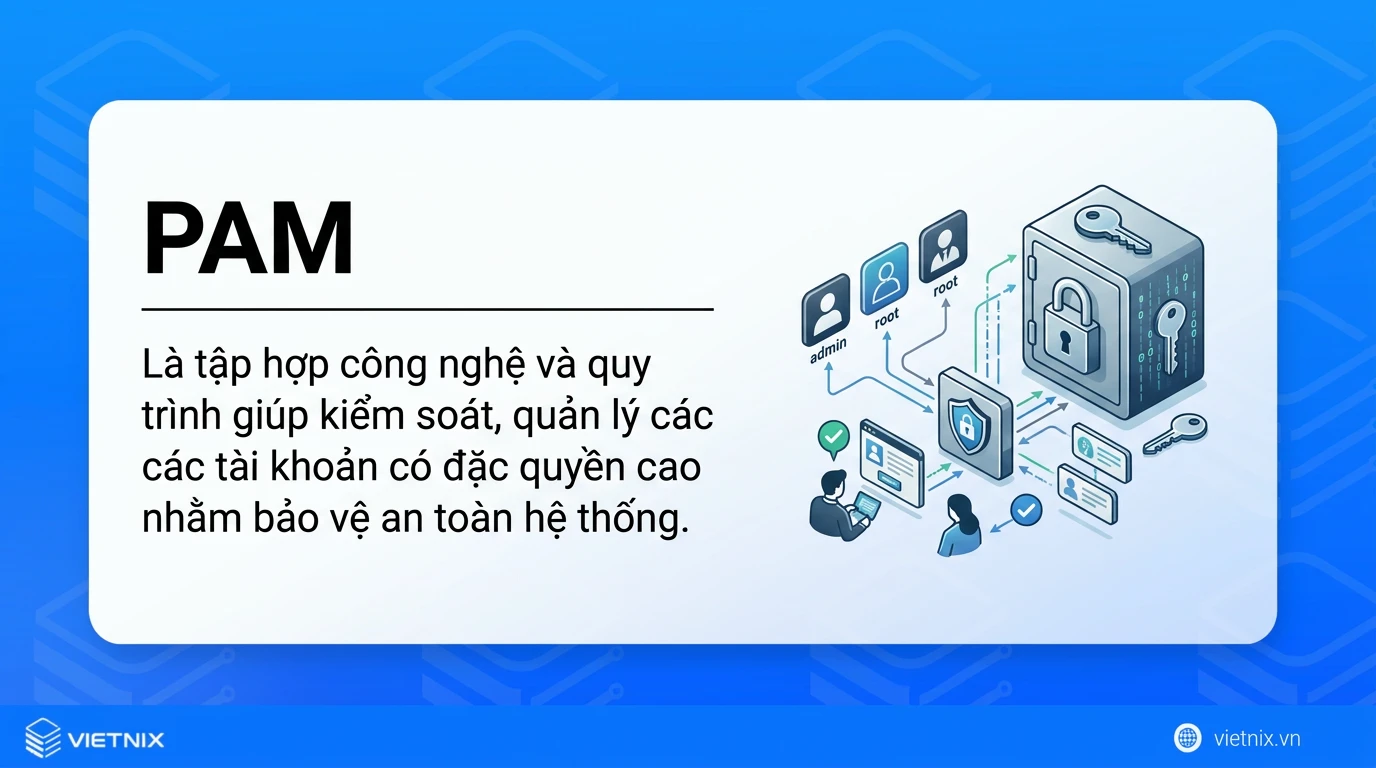
PAM (Privileged Access Management) là tập hợp các công nghệ, quy trình và chính sách được thiết kế để kiểm soát, giám sát và quản lý những tài khoản hoặc danh tính có đặc quyền cao trong hệ thống. Giải pháp này quản lý toàn bộ vòng đời quyền đặc quyền, từ phát hiện tài khoản, lưu trữ thông tin xác thực, phê duyệt quyền đến giám sát phiên làm việc, thu hồi quyền và kiểm toán hoạt động.
Phạm vi của PAM không giới hạn ở tài khoản Administrator hay Root mà đã mở rộng sang cả các danh tính phi con người như Service Account, Workload Identity, OAuth Application và AI Agent. Triển khai PAM giúp giảm thiểu rủi ro tấn công dựa trên danh tính, ngăn chặn hiệu quả việc lạm dụng đặc quyền từ bên trong lẫn bên ngoài hạ tầng mạng.
PAM bảo vệ lớp danh tính và quyền truy cập, nhưng doanh nghiệp vẫn cần một lớp phòng thủ ở tầng mạng để hệ thống không bị gián đoạn. Firewall Anti DDoS của Vietnix lọc lưu lượng độc hại trước khi lưu lượng đó chạm tới máy chủ. Nhờ vậy, các cổng quản trị như SSH, RDP hay cổng đăng nhập PAM luôn ổn định và sẵn sàng phục vụ đội ngũ vận hành.
Tài khoản đặc quyền là gì? Các loại tài khoản PAM cần quản lý
Tài khoản đặc quyền là tài khoản có quyền cao hơn người dùng thông thường. Loại tài khoản này cho phép thay đổi cấu hình hệ thống, cài đặt phần mềm, truy cập dữ liệu nhạy cảm hoặc quản trị hạ tầng. Do quyền hạn lớn, mỗi tài khoản đặc quyền bị lộ đều có thể gây thiệt hại trên diện rộng.
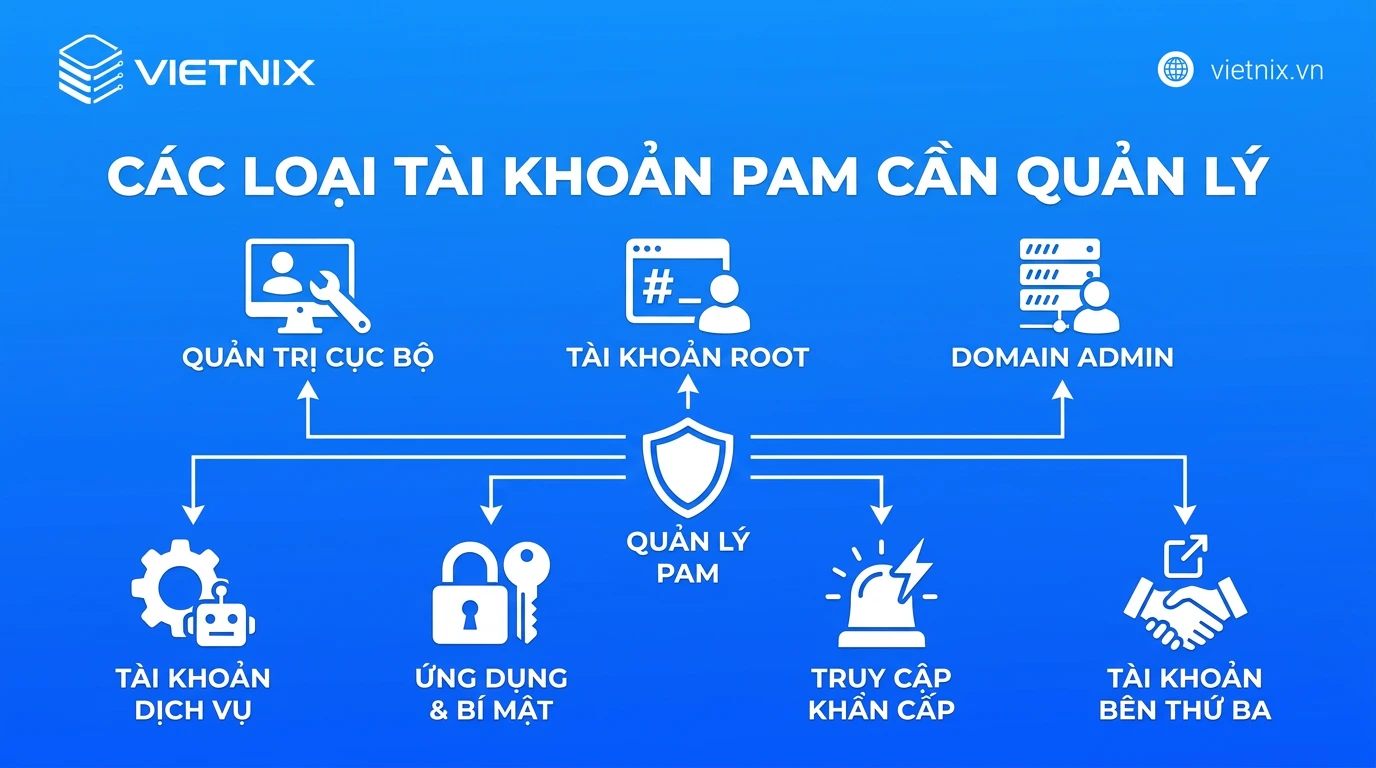
Các loại tài khoản đặc quyền phổ biến trong doanh nghiệp gồm:
- Tài khoản quản trị cục bộ: Tài khoản này có toàn quyền trên một máy trạm hoặc máy chủ. Nhiều doanh nghiệp đặt cùng một mật khẩu Local Admin cho hàng loạt máy, nên khi một máy bị lộ thì cả hệ thống cùng gặp rủi ro.
- Tài khoản root (Linux/Unix): Tài khoản root có quyền cao trên hệ điều hành Linux. Vì vậy, đây là mục tiêu thường gặp của các cuộc tấn công brute-force qua SSH.
- Tài khoản Domain Admin: Tài khoản này quản trị toàn bộ Active Directory. Khi hacker chiếm được Domain Admin, họ gần như kiểm soát cả mạng nội bộ.
- Tài khoản dịch vụ: Ứng dụng dùng tài khoản dịch vụ để kết nối với cơ sở dữ liệu hoặc API. Loại tài khoản này thường ít được đổi mật khẩu và dễ bị bỏ quên.
- Tài khoản ứng dụng và bí mật: Nhóm này gồm API key, token và chuỗi kết nối được lập trình viên lưu trong mã nguồn hoặc pipeline CI/CD.
- Tài khoản truy cập khẩn cấp: Doanh nghiệp chỉ dùng tài khoản này khi có sự cố nghiêm trọng, nên nó cần được giám sát chặt chẽ.
- Tài khoản của bên thứ ba: Nhà cung cấp, đối tác bảo trì hoặc nhân sự outsource dùng các tài khoản này để truy cập từ xa vào hệ thống.
PAM hoạt động như thế nào?
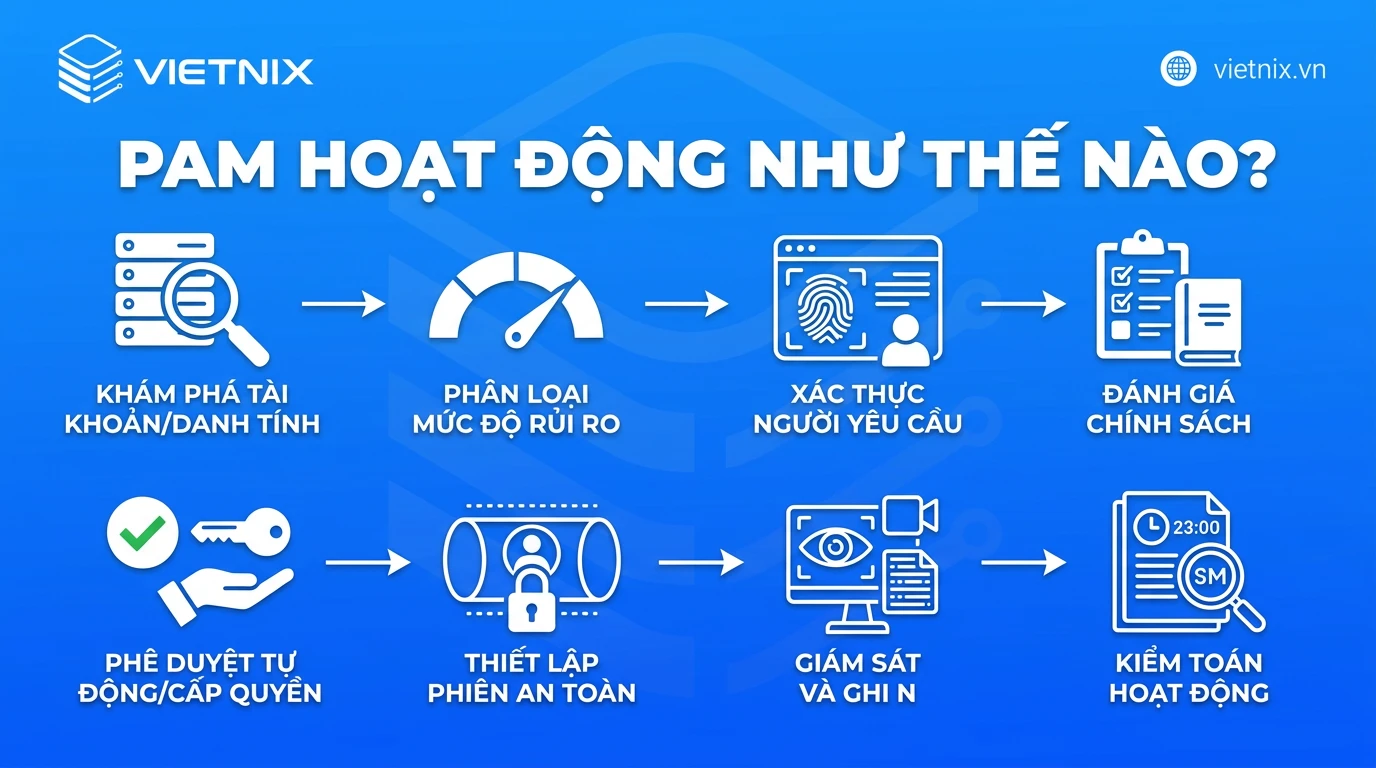
PAM hoạt động như một “cổng kiểm soát trung tâm” đứng giữa người dùng và tài nguyên quan trọng. Thay vì đăng nhập trực tiếp vào máy chủ bằng mật khẩu root, quản trị viên phải đi qua cổng PAM. Tại đây, hệ thống xác thực danh tính, kiểm tra chính sách và cấp phiên truy cập có kiểm soát.
Quy trình một phiên truy cập đặc quyền thông thường diễn ra như sau:
- Khám phá tài khoản và danh tính: Hệ thống thực hiện quét trên toàn bộ máy chủ, thiết bị, ứng dụng, môi trường Cloud và các kho danh tính để tự động lập danh mục các tài khoản đặc quyền đang tồn tại.
- Phân loại mức độ rủi ro: Các tài khoản được hệ thống đánh giá chi tiết dựa trên phạm vi phân quyền, tính chất của hệ thống đích, chủ sở hữu và mức độ ảnh hưởng nếu xảy ra sự cố bảo mật.
- Xác thực người yêu cầu: Người dùng khởi tạo yêu cầu bằng cách đăng nhập thông qua tài khoản cá nhân, bắt buộc kết hợp xác thực đa yếu tố (MFA) cùng các điều kiện đánh giá bảo mật bổ sung.
- Đánh giá chính sách: PAM đối chiếu yêu cầu truy cập với bộ chính sách đã thiết lập, kiểm tra chặt chẽ xem người dùng có được cấp phép thao tác trên tài nguyên đích đúng với vai trò và khung thời gian quy định hay không.
- Phê duyệt hoặc cấp quyền tự động: Tùy thuộc vào mức độ rủi ro của tác vụ, yêu cầu có thể được định tuyến đến cấp quản lý để phê duyệt thủ công, hoặc hệ thống tự động xử lý và cấp quyền ngay lập tức.
- Thiết lập phiên an toàn: PAM đóng vai trò proxy trung gian thiết lập kết nối từ xa đến hệ thống đích thông qua cổng mã hóa, đảm bảo thông tin xác thực (mật khẩu, SSH key) không bị lộ ra ngoài thiết bị trạm.
- Giám sát và ghi nhận: Hệ thống tiến hành theo dõi thời gian thực, ghi lại nhật ký lệnh, lưu trữ video phiên thao tác, ghi nhận sự kiện API và đưa ra cảnh báo nếu phát hiện hành vi truy cập bất thường.
- Kết thúc và thu hồi: Sau khi hoàn thành công việc hoặc hết thời gian quy định, quyền truy cập tạm thời lập tức bị gỡ bỏ. Phiên làm việc bị đóng và hệ thống có thể tự động thay đổi thông tin xác thực để đảm bảo an toàn cho lần truy cập tiếp theo.
Thông qua quy trình khép kín này, PAM loại bỏ các luồng truy cập trực tiếp không qua kiểm soát. Giải pháp cung cấp cho quản trị viên khả năng tự động hóa quy trình quản lý tài khoản, đồng thời duy trì một môi trường kiểm tra minh bạch để phục vụ công tác điều tra và tuân thủ các tiêu chuẩn an ninh mạng.
Tại sao PAM lại quan trọng?
Trong bối cảnh hạ tầng công nghệ chuyển dịch mạnh mẽ sang Cloud, SaaS và các hệ thống tự động hóa, quyền truy cập đặc quyền ngày càng phân tán. Theo Microsoft Digital Defense Report 2025, các cuộc tấn công dựa trên danh tính tăng 32% trong nửa đầu năm 2025, trong đó hơn 97% thuộc nhóm tấn công mật khẩu quy mô lớn. Việc triển khai PAM mang lại những giá trị bảo mật cụ thể đối với hệ thống công nghệ thông tin:
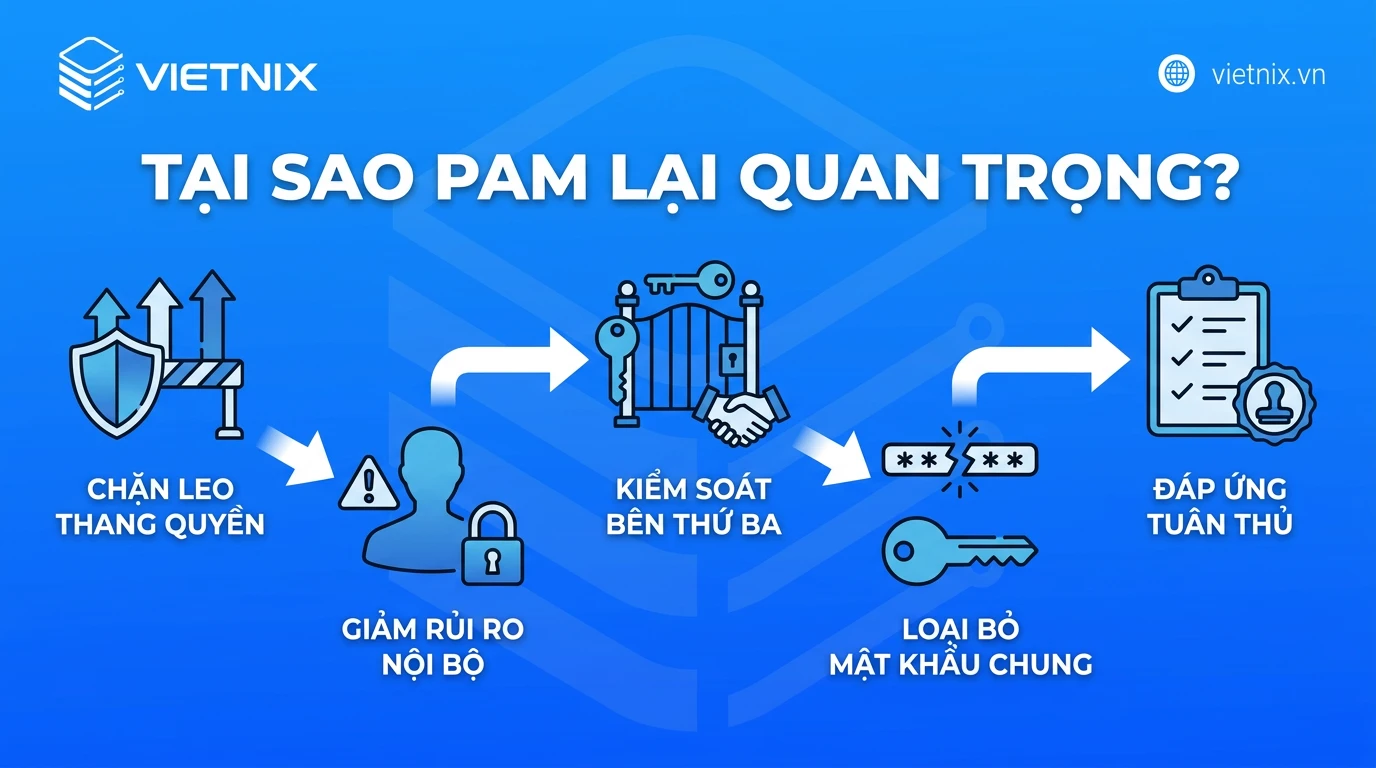
- Ngăn chặn leo thang đặc quyền: Hacker thường xâm nhập qua một tài khoản yếu, sau đó tìm cách nâng quyền. PAM chặn quá trình này vì mọi yêu cầu nâng quyền đều phải được phê duyệt và xác thực MFA.
- Giảm rủi ro từ nội bộ: Nhân viên bất mãn hoặc tài khoản nội bộ bị chiếm đều có thể gây hại. PAM giới hạn quyền theo vai trò và ghi lại toàn bộ thao tác, nên mọi hành vi đều có thể truy vết.
- Kiểm soát truy cập của bên thứ ba: Thay vì gửi mật khẩu cho đối tác qua email hay tin nhắn, doanh nghiệp cấp quyền truy cập có thời hạn qua cổng PAM. Đối tác không bao giờ nhìn thấy mật khẩu thật.
- Loại bỏ mật khẩu dùng chung và mật khẩu thủ công: PAM thay thế các thói quen lưu mật khẩu thiếu an toàn bằng kho mật khẩu được mã hóa và tự động xoay vòng.
- Đáp ứng yêu cầu tuân thủ: Các tiêu chuẩn như ISO 27001, PCI DSS, SOC 2 cùng các quy định về bảo vệ dữ liệu cá nhân tại Việt Nam (Nghị định 13/2023/NĐ-CP) đều yêu cầu doanh nghiệp kiểm soát và lưu vết truy cập vào dữ liệu nhạy cảm. PAM cung cấp nhật ký kiểm toán chi tiết để chứng minh sự tuân thủ.
Có thể thấy, PAM thiết lập một quy trình kiểm soát tập trung, đảm bảo nhân sự, dịch vụ hay AI Agent chỉ sở hữu mức độ truy cập vừa đủ để hoàn thành nhiệm vụ, bảo vệ tài nguyên quan trọng trước các hình thức tấn công nhắm vào danh tính ngày càng tinh vi.
Các tính năng cốt lõi của giải pháp PAM
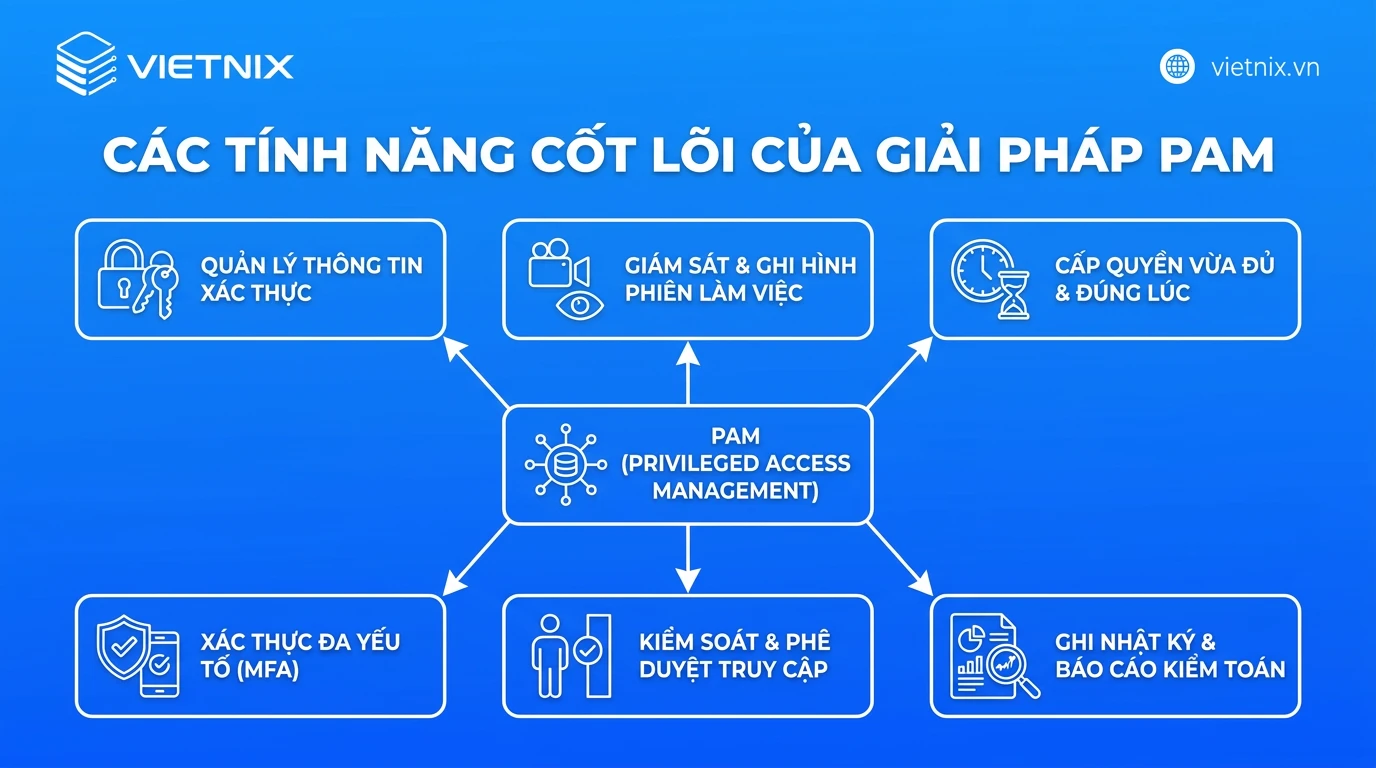
Một giải pháp Privileged Access Management hiện đại không chỉ đơn thuần là nơi cất giữ mật khẩu mà là một hệ sinh thái gồm nhiều thành phần phối hợp chặt chẽ với nhau. Dưới đây, mình sẽ phân tích các tính năng cốt lõi tạo nên một nền tảng PAM hoàn chỉnh, giúp doanh nghiệp quản trị vòng đời danh tính và bảo vệ các tài nguyên quan trọng.
1. Quản lý thông tin xác thực và mật khẩu
Kho lưu trữ thông tin xác thực là trái tim của giải pháp PAM, giúp mã hóa, bảo vệ và tự động hóa vòng đời của mật khẩu tài khoản đặc quyền, ngăn chặn tình trạng lộ lọt hoặc lạm dụng thông tin đăng nhập.
- Kho lưu trữ tập trung mã hóa: Lưu giữ mật khẩu, SSH key, API key trong một môi trường mã hóa an toàn, thay thế hoàn toàn việc lưu mật khẩu thủ công bằng file excel hay giấy ghi chú.
- Tự động xoay vòng mật khẩu: Định kỳ tự động thay đổi mật khẩu phức tạp theo chính sách của doanh nghiệp mà không cần sự can thiệp của con người.
- Ẩn thông tin xác thực: Cấp quyền truy cập cho người dùng vào hệ thống đích mà không bao giờ hiển thị mật khẩu thực tế cho họ thấy.
2. Giám sát phiên làm việc và ghi hình
Tính năng giám sát mang lại sự minh bạch tuyệt đối bằng cách theo dõi trực tiếp và lưu trữ toàn bộ lịch sử thao tác của các tài khoản đặc quyền, phục vụ đắc lực cho công tác kiểm toán và ứng phó sự cố.
- Ghi hình phiên trực quan: Quay video lại toàn bộ màn hình làm việc (RDP, SSH, Web) dưới dạng chuẩn nén tối ưu, cho phép tua và xem lại dễ dàng.
- Ghi nhật ký chi tiết: Ghi nhận từng phím bấm, lệnh thực thi và các thay đổi cấu hình hệ thống được tạo ra trong phiên.
- Giám sát thời gian thực & Ngắt phiên: Cho phép quản trị viên xem trực tiếp phiên làm việc đang diễn ra và kích hoạt lệnh ngắt kết nối ngay lập tức nếu phát hiện hành vi phá hoại hoặc bất thường.
3. Cấp quyền vừa đủ và đúng lúc
Dựa trên nguyên tắc “Đặc quyền tối thiểu”, tính năng này giúp loại bỏ hoàn toàn các quyền hạn tĩnh tồn tại vĩnh viễn, giảm thiểu tối đa bề mặt tấn công của hacker.
- Cấp quyền đúng lúc: Chỉ kích hoạt quyền quản trị khi nhân viên cần xử lý công việc và tự động thu hồi ngay khi hết thời gian quy định.
- Phân quyền vừa đủ: Giới hạn tài khoản chỉ được thực hiện một số lệnh hoặc tiếp cận một số thư mục nhất định phục vụ cho tác vụ được giao, không cấp toàn quyền hệ thống.
- Loại bỏ quyền vĩnh viễn: Xóa bỏ trạng thái tài khoản mang quyền “Super Admin” suốt 24/7.
4. Xác thực đa yếu tố (MFA)
Xác thực đa yếu tố tích hợp trong PAM cung cấp thêm một lớp phòng vệ nghiêm ngặt, đảm bảo rằng người đang cố gắng truy cập vào tài khoản đặc quyền chính là người được ủy quyền hợp pháp.
- Lớp bảo mật bổ sung: Yêu cầu cung cấp hai hoặc nhiều bằng chứng xác thực (mã OTP qua SMS/App, mã phần cứng, sinh trắc học) trước khi mở khóa két mật khẩu.
- Xác thực dựa trên ngữ cảnh: Kích hoạt MFA bắt buộc khi phát hiện các yêu cầu truy cập từ dải IP lạ, khung giờ bất thường hoặc thiết bị chưa được kiểm duyệt.
- Tích hợp linh hoạt: Hỗ trợ kết nối đồng bộ với các hạ tầng xác thực sẵn có của doanh nghiệp như LDAP, RADIUS, SAML, hay Kerberos.
5. Kiểm soát và phê duyệt quy trình
Tính năng này thiết lập một ranh giới rõ ràng cho việc yêu cầu truy cập, đảm bảo mọi hoạt động vào vùng dữ liệu nhạy cảm đều phải được kiểm tra, giải trình và phê duyệt bởi người quản lý.
- Cơ chế yêu cầu – phê duyệt: Người dùng phải gửi yêu cầu nêu rõ lý do và mục đích trước khi được kết nối vào hệ thống đích.
- Phê duyệt đa cấp độ: Hỗ trợ quy trình phê duyệt tự động hoặc phê duyệt thủ công qua nhiều tầng quản lý đối với các hạ tầng đặc biệt quan trọng.
- Tích hợp cổng quản lý: Đóng vai trò là trạm trung chuyển duy nhất, điều hướng và kiểm soát chặt chẽ luồng kết nối từ người dùng đến tài nguyên.
6. Khám phá tài khoản đặc quyền
Tính năng này là bước khởi đầu quan trọng, giúp tổ chức quét và chủ động nhận diện toàn bộ các tài khoản có quyền hạn cao đang tồn tại âm thầm trong hệ thống, loại bỏ hoàn toàn các “điểm mù” về bảo mật.
- Tự động quét hệ thống: Liên tục tìm kiếm các tài khoản quản trị (admin, root), tài khoản dịch vụ trên hệ điều hành, cơ sở dữ liệu và thiết bị mạng.
- Phát hiện tài khoản vô chủ: Nhận diện các tài khoản cũ bị bỏ quên, tài khoản của nhân viên đã nghỉ việc để kịp thời vô hiệu hóa.
- Phân loại mức độ rủi ro: Gắn nhãn và nhóm các tài khoản dựa theo chức năng, phòng ban hoặc mức độ ảnh hưởng của tài nguyên mà chúng truy cập.
So sánh PAM, IAM và PIM
Trong kiến trúc an ninh mạng, PAM, IAM và PIM là ba khái niệm thường xuyên được triển khai song song nhằm kiểm soát hệ thống phân quyền. Mặc dù đều hướng đến mục tiêu xác thực và bảo vệ tài nguyên, mỗi giải pháp lại đảm nhận một lớp bảo mật khác nhau trong vòng đời quản lý danh tính.
| Tiêu chí | IAM (Identity and Access Management) | PAM (Privileged Access Management) | PIM (Privileged Identity Management) |
|---|---|---|---|
| Bản chất cốt lõi | Xác thực ai là người truy cập và thiết lập quyền hạn cơ bản của họ. | Bảo mật và giám sát họ làm những gì khi quyền đặc quyền được kích hoạt. | Quyết định ai có thể trở thành người có đặc quyền và trong bao lâu. |
| Đối tượng quản lý | Tất cả nhân viên, khách hàng, đối tác bên ngoài. | Tài khoản đặc quyền (quản trị viên hệ thống, database admin, tài khoản gốc – root). | Người dùng cần nâng quyền tạm thời để thực hiện nhiệm vụ đặc thù. |
| Trọng tâm quản lý | Quản lý vòng đời danh tính (Tạo, sửa, xóa tài khoản). | Tập trung vào hành vi và cách thức truy cập tài nguyên tức thời (Làm như thế nào). | Tập trung vào danh tính và quyền hạn được cấp trước đó (Ai được quyền). |
| Cơ chế hoạt động chính | Đăng nhập một lần (SSO), xác thực đa yếu tố (MFA), kiểm soát dựa trên vai trò (RBAC). | Giám sát/ghi lại phiên làm việc, quản lý kho mật khẩu, kiểm toán hành vi. | Cấp quyền đúng lúc, tự động thu hồi quyền khi hết giờ, phê duyệt yêu cầu nâng quyền. |
| Phạm vi truy cập | Ứng dụng làm việc hàng ngày, email, hệ thống chia sẻ tệp nội bộ. | Hạ tầng mạng, máy chủ vật lý, cơ sở dữ liệu, Cloud Console, Bastion host. | Hệ thống phân quyền, cấu trúc cấp bậc của các vai trò quản trị. |
| Mức độ rủi ro | Thấp đến trung bình (thường giới hạn ở phạm vi công việc cá nhân). | Rất cao (có quyền thay đổi cấu hình lõi, xóa dữ liệu hoặc dừng dịch vụ). | Rất cao (liên quan trực tiếp đến việc phê duyệt và cấp phát quyền cao nhất). |
| Mối quan hệ | Là nền tảng lớn nhất, bao phủ toàn bộ hệ thống. | Là một lớp chuyên biệt bổ trợ cho PIM, kiểm soát hành động thực tế của tài khoản admin. | Là một lớp chuyên biệt thuộc IAM, quản lý quy trình ủy quyền của tài khoản admin. |
| Ví dụ thực tế | Nhân viên đăng nhập vào email công ty bằng SSO và điền mã MFA gửi về điện thoại. | Kỹ sư CNTT đăng nhập vào máy chủ bằng mật khẩu lấy từ kho lưu trữ bảo mật; mọi thao tác cấu hình đều được ghi video lại. | Kỹ sư CNTT yêu cầu quyền Admin trong 2 giờ để bảo trì hệ thống và cần Quản lý phê duyệt. |
Kinh nghiệm từ chuyên gia
- Ưu tiên IAM trước: Bắt buộc phải triển khai IAM làm nền tảng cốt lõi để chuẩn hóa xác thực (MFA, SSO) cho toàn bộ nhân sự.
- Kết hợp PIM & PAM khi hệ thống lớn: Nếu doanh nghiệp có hạ tầng phức tạp, hãy dùng PIM để cấp quyền tạm thời khi cần thiết, và dùng PAM để giám sát chặt chẽ toàn bộ thao tác của các tài khoản quản trị cấp cao nhằm chống thất thoát dữ liệu.
Quy trình triển khai PAM cho doanh nghiệp
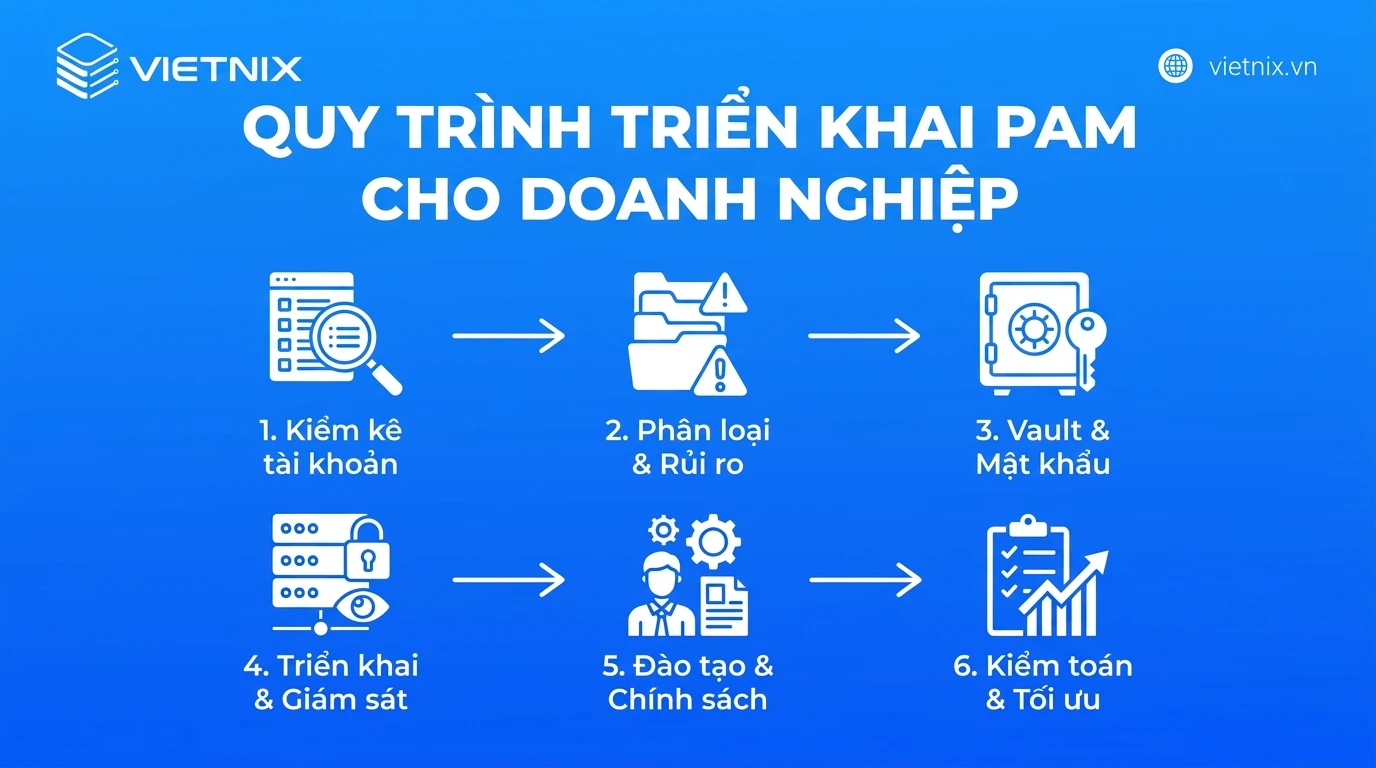
Doanh nghiệp nên triển khai PAM theo lộ trình từng giai đoạn thay vì áp dụng đồng loạt. Dưới đây là quy trình mà mình khuyến nghị dựa trên kinh nghiệm thực tế.
Bước 1: Kiểm kê toàn bộ tài khoản đặc quyền
Bước khởi đầu là sử dụng tính năng Discovery để quét toàn bộ máy chủ, thiết bị mạng, nền tảng Cloud và kho lưu trữ nhằm lập danh mục mọi tài khoản có quyền cao. Quá trình này cung cấp bức tranh thực tế về tình trạng phân quyền trong hệ thống, bao gồm cả các tài khoản cũ hoặc không còn sử dụng.
Theo bối cảnh bảo mật năm 2026, hệ thống cần mở rộng phạm vi nhận diện sang các danh tính phi con người. Điều này có nghĩa là bạn phải lập chỉ mục cả Service Account, Workload Identity, OAuth Application và AI Agent để đảm bảo không bỏ sót các đường truy cập ẩn.
Bước 2: Phân loại và đánh giá mức độ rủi ro
Sau khi thiết lập danh sách tổng thể, quản trị viên tiến hành phân loại từng tài khoản dựa trên phạm vi quyền hạn, hệ thống đích và mức độ ảnh hưởng đến dữ liệu. Dữ liệu phân loại này làm cơ sở để hệ thống thiết lập mức độ rủi ro tương ứng. Từ đó, doanh nghiệp có thể xây dựng và gán các chính sách bảo mật (như giới hạn thời gian, yêu cầu phê duyệt) phù hợp cho từng nhóm tài khoản cụ thể.
 Lưu ý
Doanh nghiệp thường bỏ sót tài khoản dịch vụ vì “không có người dùng thật”. Trên thực tế, tài khoản dịch vụ thường có quyền rất cao và hiếm khi đổi mật khẩu, nên đây là mục tiêu hacker rất ưa thích.
Bước 3: Đưa tài khoản vào Vault và loại bỏ mật khẩu dùng chung
Mật khẩu, khóa SSH, API Key và các secret ứng dụng cần được chuyển vào Password Vault tập trung với mã hóa mạnh và kiểm soát truy cập chi tiết. Vault phải tích hợp với hệ thống xác thực hiện có như Active Directory để quản lý danh tính nhất quán, đồng thời hỗ trợ xoay vòng mật khẩu tự động và thu hồi khi cần.
Cơ chế này loại bỏ thao tác lưu trữ mật khẩu qua email, tin nhắn hay việc nhiều nhân viên sử dụng chung một thông tin đăng nhập. Người sử dụng không cần biết mật khẩu thật của tài khoản đích, hệ thống sẽ tự động cấp quyền kết nối khi yêu cầu được phê duyệt.
Bước 4: Áp dụng MFA và nguyên tắc đặc quyền tối thiểu
Mọi phiên quản trị phải đi qua xác thực đa yếu tố, kết hợp với các điều kiện bổ sung như địa chỉ IP, thiết bị đã đăng ký hoặc khung thời gian cho phép. Đây là lớp kiểm soát bắt buộc để chặn đứng các cuộc tấn công đánh cắp danh tính quy mô lớn.
Tại bước này, tổ chức thực thi nguyên tắc đặc quyền tối thiểu thông qua cấp quyền truy cập vừa đủ và đúng lúc. Người dùng chỉ nhận được cấp độ truy cập đúng phạm vi công việc yêu cầu và trong một khoảng thời gian giới hạn thay vì duy trì quyền Administrator thường trực.
Mẹo từ chuyên gia
Ở bước cấu hình này, mình khuyên bạn ưu tiên MFA dạng đẩy thông báo hoặc khóa bảo mật phần cứng (FIDO2) cho tài khoản quản trị, thay vì OTP qua SMS. SMS có thể bị tấn công SIM swap, nên phương thức này kém an toàn hơn cho nhóm tài khoản quyền cao.
Bước 5: Giám sát, ghi hình phiên và tích hợp cảnh báo
Trong suốt quá trình kết nối, module Session Manager hoạt động như một cổng trung gian để giám sát và ghi lại toàn bộ thao tác dưới dạng video, nhật ký lệnh hoặc sự kiện API. Hệ thống PAM duy trì tính toàn vẹn của nhật ký, ngăn chặn việc người dùng đặc quyền tự ý xóa bỏ dấu vết.
Đồng thời, nhật ký hệ thống được đẩy trực tiếp đến các giải pháp phân tích bảo mật như SIEM hoặc trung tâm điều hành SOC. Luồng dữ liệu này giúp đội ngũ an ninh mạng phát hiện các hành vi gọi API bất thường hoặc hoạt động truy cập ngoài giờ để kích hoạt phản ứng kịp thời.
Bước 6: Tự động hóa và rà soát định kỳ
Ngay khi phiên làm việc kết thúc, quy trình tự động hóa sẽ thu hồi đặc quyền tạm thời, đóng kết nối mạng và thay đổi thông tin xác thực nếu cần thiết. Việc này đảm bảo tài khoản trở về trạng thái vô hiệu hóa khi không có tác vụ thực thi.
Để duy trì độ an toàn dài hạn, quản trị viên thiết lập tính năng xuất báo cáo rà soát quyền theo chu kỳ. Quá trình kiểm toán giúp phát hiện các OAuth token, ứng dụng tích hợp SaaS hoặc tài khoản của đối tác bên ngoài không còn nhu cầu sử dụng, từ đó tiến hành thu hồi quyền truy cập vĩnh viễn.
Mẹo từ chuyên gia
Bạn nên gắn quy trình thu hồi quyền vào quy trình nghỉ việc của bộ phận nhân sự. Khi nhân sự nghỉ việc, hệ thống cần tự động vô hiệu hóa quyền truy cập PAM ngay trong ngày, thay vì chờ IT xử lý thủ công.
Các giải pháp PAM phổ biến hiện nay
Doanh nghiệp có thể lựa chọn giải pháp PAM thương mại hoặc mã nguồn mở, tùy theo quy mô và nguồn lực kỹ thuật:
- CyberArk: Được xem là ông lớn đầu ngành với khả năng bảo mật toàn diện, tự động xoay vòng mật khẩu, kiểm soát phiên làm việc nâng cao và phát hiện mối đe dọa mạnh mẽ.
- BeyondTrust: Nổi bật với khả năng quản lý đặc quyền linh hoạt trên cả thiết bị đầu cuối và môi trường đám mây, giảm thiểu quyền quản trị cục bộ.
- Delinea (trước đây là ThycoticCentrify): Cung cấp các công cụ như Secret Server và Privilege Manager, nổi tiếng với giao diện dễ sử dụng, triển khai nhanh và tối ưu chi phí hơn so với CyberArk.
- Microsoft Entra ID: Giải pháp tích hợp sẵn trong hệ sinh thái Microsoft/Azure, cung cấp mô hình cấp quyền theo thời gian thực rất phổ biến cho các công ty dùng dịch vụ Microsoft.
- Kron PAM: Giải pháp PAM có cấu trúc bảo mật linh hoạt, được quản lý tập trung và phân lớp tốt cho hạ tầng nội bộ.
- JumpServer: Một trong những JumpServer/PAM mã nguồn mở phổ biến nhất tại châu Á, hỗ trợ quản lý tài khoản, ghi hình phiên làm việc và kiểm soát truy cập SSH/RDP.
- Paralus / Mamori: Các nền tảng mã nguồn mở hỗ trợ quản lý truy cập cơ sở hạ tầng, Kubernetes và tài nguyên đặc quyền với chi phí vận hành thấp.
Xây dựng hạ tầng bảo mật nhiều lớp cùng Vietnix Firewall Anti DDoS
PAM kiểm soát chặt chẽ ai được vào hệ thống, nhưng doanh nghiệp vẫn cần chặn các đợt tấn công làm tê liệt hạ tầng trước khi chúng chạm tới máy chủ. Firewall Anti DDoS của Vietnix giám sát lưu lượng liên tục và lọc tấn công ở cả tầng mạng lẫn tầng ứng dụng, giúp website, ứng dụng và cổng quản trị vận hành ổn định với tốc độ phản hồi nhanh. Giải pháp này mở rộng linh hoạt theo quy mô kinh doanh. Bên cạnh đó, đội ngũ kỹ thuật Vietnix trực 24/7 và đồng hành lâu dài cùng doanh nghiệp, từ khâu tư vấn kiến trúc đến xử lý sự cố.
Thông tin liên hệ:
- Website: https://vietnix.vn/
- Hotline: 1800 1093
- Email: sales@vietnix.vn
- Địa chỉ: 265 Hồng Lạc, Phường Bảy Hiền, Thành Phố Hồ Chí Minh
Câu hỏi thường gặp
PAM trong Linux là gì? Có liên quan gì đến Privileged Access Management không?
Privileged Access Management (PAM) được định nghĩa là giải pháp quản lý, giám sát và kiểm toán quyền truy cập đặc quyền vào hệ thống. Thuật ngữ này có chung chữ viết tắt nhưng khác biệt hoàn toàn về bản chất so với PAM trong hệ điều hành Linux (Pluggable Authentication Modules). Giải pháp Privileged Access Management tập trung vào việc áp dụng chính sách cấp quyền tối thiểu, bảo vệ thông tin xác thực và ghi lại toàn bộ hoạt động của các danh tính có mức độ ảnh hưởng cao trong môi trường doanh nghiệp.
PAM có phù hợp với doanh nghiệp nhỏ hay chỉ dành cho tập đoàn lớn?
Mọi quy mô doanh nghiệp đều cần quản lý chặt chẽ truy cập đặc quyền. Hiện nay, tài khoản quản trị tồn tại phân tán trên nhiều nền tảng từ hạ tầng máy chủ, hệ thống Cloud, SaaS đến các ứng dụng tích hợp. Rủi ro lộ thông tin xác thực có thể gây hậu quả nghiêm trọng về mặt dữ liệu. Do đó, doanh nghiệp nhỏ cũng cần áp dụng PAM để phát hiện và kiểm soát danh tính, đặc biệt khi xu hướng lạm dụng quyền hợp lệ để tấn công đang gia tăng mạnh mẽ.
Nếu đã dùng MFA và VPN thì doanh nghiệp có còn cần PAM không?
Có. Việc thiết lập MFA và VPN chỉ giúp bảo vệ vành đai mạng cùng bước xác thực ban đầu, không thể kiểm soát các hành động tiếp theo của tài khoản. Các giải pháp PAM hiện đại sẽ thiết lập phiên làm việc an toàn, che giấu mật khẩu đích khỏi người sử dụng và tiến hành giám sát chuyên sâu. Nhờ cơ chế cấp quyền đúng thời điểm và thu hồi ngay khi kết thúc, tổ chức có thể giới hạn phạm vi ảnh hưởng nếu lớp xác thực bên ngoài bị vượt qua.
PAM có thể giúp đáp ứng các yêu cầu tuân thủ như ISO 27001 hoặc PCI DSS không?
Có. Triển khai Privileged Access Management là phương pháp hiệu quả để tổ chức đáp ứng các yêu cầu khắt khe về bảo mật và tuân thủ tiêu chuẩn quốc tế như PCI DSS, HIPAA, GDPR hay ISO 27001. Hệ thống PAM cung cấp môi trường kiểm tra toàn diện, lưu trữ nhật ký phiên làm việc không thể chỉnh sửa và xuất báo cáo tự động. Những dữ liệu này phục vụ trực tiếp cho quá trình kiểm toán, chứng minh rõ ràng ai đã truy cập hệ thống, với mục đích gì và sử dụng tài nguyên nào.
Có thể triển khai PAM theo từng giai đoạn thay vì triển khai toàn bộ ngay từ đầu không?
Hoàn toàn có thể. Doanh nghiệp không nhất thiết phải triển khai đồng loạt toàn bộ các chức năng. Một hệ thống PAM có khả năng mở rộng cho phép tổ chức tiếp cận theo từng giai đoạn. Bạn có thể bắt đầu bằng việc quét các tài khoản đặc quyền, thiết lập kho lưu trữ bảo mật và tự động thay đổi mật khẩu. Sau khi quy trình vận hành ổn định, hạ tầng có thể tiếp tục mở rộng sang module giám sát phiên làm việc và quản lý danh tính phi con người.
Triển khai PAM mất bao lâu?
Thời gian triển khai phụ thuộc trực tiếp vào quy mô hệ thống, số lượng tài khoản đặc quyền và độ phức tạp của quy trình kiểm soát quyền hạn nội bộ. Quá trình này đòi hỏi thực hiện trình tự các bước từ phát hiện tài khoản, phân loại rủi ro, cấu hình chính sách đến tích hợp xác thực. Để đảm bảo tính ổn định, việc áp dụng cần được tiến hành cẩn trọng, cấu hình chính xác từng nhóm quyền nhằm tránh gây gián đoạn các luồng công việc vận hành hiện tại.
PAM có thay thế hoàn toàn IAM trong doanh nghiệp không?
Không. Giải pháp PAM không thay thế hệ thống quản lý danh tính và truy cập (IAM – Identity and Access Management) mà sẽ tích hợp chặt chẽ để tạo nên một kiến trúc an toàn thông tin toàn diện. IAM tập trung định danh và phân quyền cơ bản cho toàn bộ người dùng. Ngược lại, PAM đóng vai trò như một lớp kiểm soát chuyên sâu dành riêng cho các tài khoản, dịch vụ có quyền hạn cao, đảm bảo mọi thao tác quan trọng đều được ủy quyền, giám sát và lưu vết chi tiết.
Mình hy vọng nội dung trên đã giúp bạn nắm rõ bản chất PAM là gì cùng quy trình kiểm soát chặt chẽ các tài khoản đặc quyền để giảm thiểu rủi ro an ninh mạng cho hệ thống danh tính của doanh nghiệp. Khi kẻ tấn công ngày càng nhắm vào thông tin đăng nhập thay vì khai thác lỗ hổng kỹ thuật, PAM trở thành một lớp phòng thủ cần thiết trong chiến lược bảo mật doanh nghiệp. Nếu doanh nghiệp của bạn đang cần một hạ tầng ổn định, an toàn và sẵn sàng mở rộng, Vietnix sẵn sàng đồng hành từ khâu tư vấn kiến trúc bảo mật đến vận hành hằng ngày.

THEO DÕI VÀ CẬP NHẬT CHỦ ĐỀ BẠN QUAN TÂM
Đăng ký ngay để nhận những thông tin mới nhất từ blog của chúng tôi. Đừng bỏ lỡ cơ hội truy cập kiến thức và tin tức hàng ngày
Đánh giá mức độ hữu ích của bài viết

Thất vọng

Chưa hữu ích

Bình thường

Hữu ích

Rất hữu ích