


















Insider threat là gì? Định nghĩa, phân loại và biện pháp phòng ngừa
Đã kiểm duyệt nội dung
Đánh giá
Insider threat là rủi ro bảo mật xuất phát từ bên trong tổ chức, khi nhân viên, nhà thầu hay đối tác có quyền truy cập hợp lệ sử dụng quyền đó để gây hại cho hệ thống, dữ liệu – dù cố ý hay vô ý. Bài viết này được mình tổng hợp từ kinh nghiệm nhiều năm hỗ trợ doanh nghiệp rà soát quyền truy cập, điều tra log và xử lý sự cố trên hạ tầng máy chủ để giúp bạn hiểu rõ các loại insider threat, dấu hiệu nhận biết và quy trình phòng chống hiệu quả cho doanh nghiệp.
Những điểm chính
- Quan điểm của mình: Doanh nghiệp không nên bắt đầu bằng câu hỏi “Ai trong công ty đáng nghi?”. Câu hỏi đúng là “Nếu một tài khoản bất kỳ bị lạm dụng, thiệt hại lớn đến đâu?”. Khi tư duy chuyển từ nghi ngờ con người sang kiểm soát quyền truy cập, chương trình phòng chống sẽ hiệu quả hơn và cũng không làm mất lòng tin trong nội bộ.
- Khái niệm Insider threat: Hiểu rõ bản chất rủi ro bảo mật xuất phát từ người có quyền truy cập hợp lệ bên trong tổ chức, khác biệt hoàn toàn với tấn công từ bên ngoài.
- Đặc điểm của insider threat: Nhận diện các tính chất khiến loại rủi ro này khó phát hiện bằng firewall hay IDS truyền thống, giúp định hướng chiến lược phòng thủ phù hợp.
- Các loại insider threat phổ biến: Phân biệt rõ malicious insider, negligent insider, pawn, mole và compromised insider để áp dụng biện pháp kiểm soát tương ứng với từng nhóm.
- Cách insider threat gây hại: Nắm được chuỗi hành vi từ xác định mục tiêu, leo thang đặc quyền đến exfiltrate dữ liệu và xóa dấu vết để chủ động chặn đứng tại từng giai đoạn.
- Vì sao insider threat nguy hiểm: Thấy được lý do loại tấn công này gây thiệt hại lớn hơn tấn công ngoài, từ chi phí khắc phục đến mức độ khó phát hiện khi hành vi mô phỏng hoạt động hợp lệ.
- Dấu hiệu nhận biết insider threat: Phát hiện sớm thông qua các dấu hiệu kỹ thuật (truy cập bất thường, tải dữ liệu lớn) và hành vi (bất mãn, làm việc ngoài giờ) trước khi sự cố xảy ra.
- Quy trình 8 bước phòng chống insider threat cho doanh nghiệp: Áp dụng lộ trình triển khai từ phân loại tài sản, kiểm soát truy cập đến đào tạo nhận thức để giảm thiểu rủi ro một cách hệ thống.
- Ví dụ insider threat thực tế: Rút kinh nghiệm từ các vụ việc nổi bật như Waymo, Capital One, Boeing để nhận ra mô hình tấn công và điểm yếu cần vá trong tổ chức.
- Các giải pháp công nghệ hỗ trợ phát hiện insider threat: Lựa chọn đúng công cụ như UEBA, SIEM, DLP, PAM, Zero Trust để xây dựng lớp phòng thủ đa tầng chống lại mối đe dọa nội bộ.
- Vietnix: Firewall Anti DDoS – Tăng cường bảo mật hạ tầng trước nguy cơ insider threat: Củng cố lớp bảo vệ hạ tầng mạng để hạn chế bề mặt tấn công mà insider có thể khai thác từ bên trong.
- Câu hỏi thường gặp: Giải đáp nhanh những thắc mắc phổ biến về cách phân biệt insider threat với tấn công ngoài, công cụ phát hiện và chiến lược phòng ngừa hiệu quả.
Insider threat là gì?
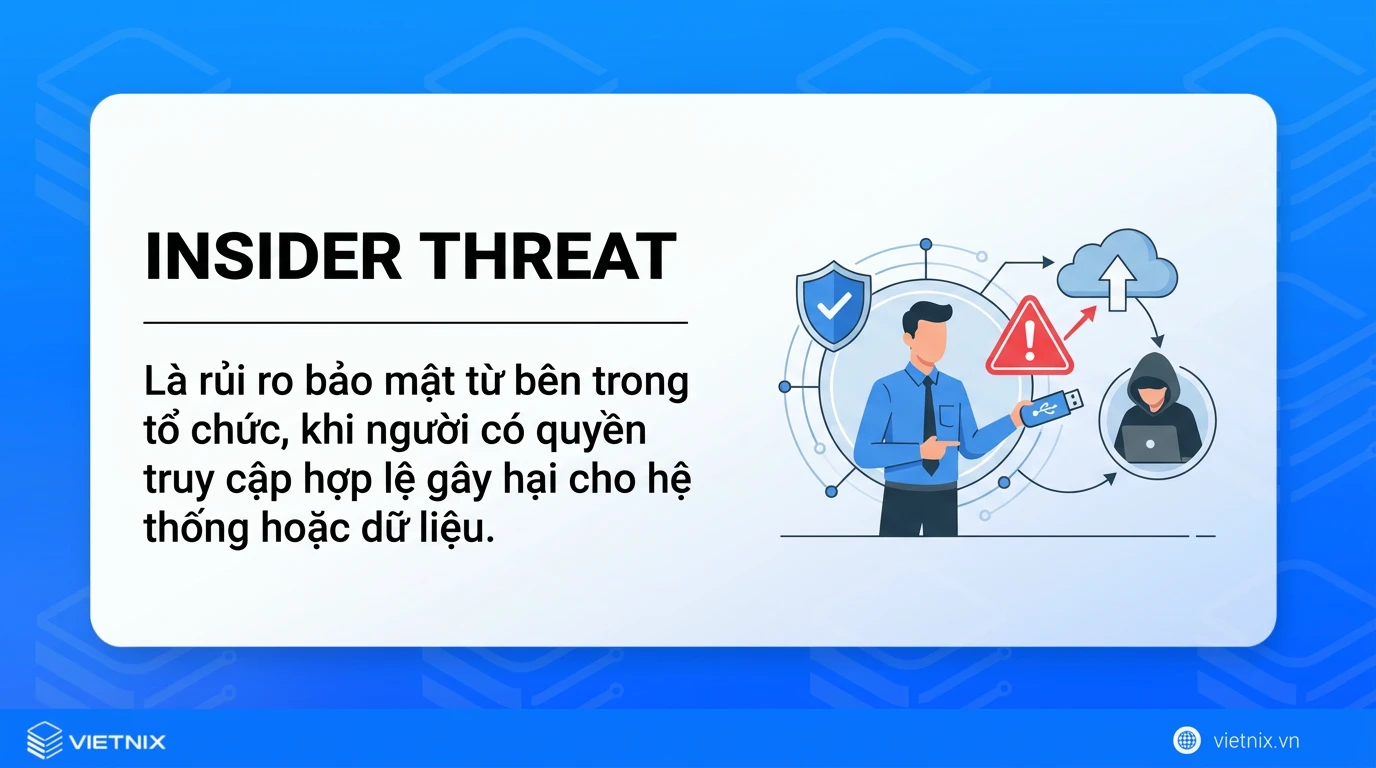
Insider threat là rủi ro bảo mật xuất phát từ bên trong tổ chức, khi một cá nhân có quyền truy cập hợp lệ vào hệ thống, mạng hoặc dữ liệu sử dụng quyền đó để gây hại cho tổ chức một cách cố ý hay vô ý. Theo định nghĩa của CISA (Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ), đối tượng gây ra insider threat không chỉ giới hạn ở nhân viên hiện tại mà còn bao gồm cựu nhân viên, nhà thầu, đối tác kinh doanh, thực tập sinh, nhà cung cấp hoặc thành viên hội đồng quản trị,…
Điểm khác biệt nằm ở chỗ kẻ tấn công không cần “đột nhập”. Người này đã ở sẵn bên trong, biết dữ liệu quan trọng nằm ở đâu và hiểu quy trình vận hành. Vì vậy, các lớp bảo vệ vành đai như firewall hay antivirus thường không đủ để phát hiện họ.
Bạn cũng cần phân biệt hai khái niệm thường bị dùng lẫn lộn:
- Insider risk (rủi ro nội bộ): Đây là khả năng một người dùng quyền truy cập theo cách gây hại, dù cố ý hay vô tình.
- Insider threat (mối đe dọa nội bộ): Đây là giai đoạn rủi ro đã chuyển thành hành động hoặc ý định cụ thể, chẳng hạn tải dữ liệu mật ra ngoài hay phá hoại hệ thống.
Khi doanh nghiệp tập trung kiểm soát rủi ro bên trong, hệ thống vẫn cần một lớp phòng vệ vững chắc ở vành đai mạng. Firewall Anti DDoS của Vietnix lọc lưu lượng độc hại trước khi lưu lượng này chạm tới máy chủ. Nhờ vậy, firewall giảm thiểu các đợt tấn công lợi dụng địa chỉ IP gốc hoặc thông tin hạ tầng bị lộ từ nội bộ, giúp website và ứng dụng tiếp tục hoạt động ổn định.
Đặc điểm chung của insider threat
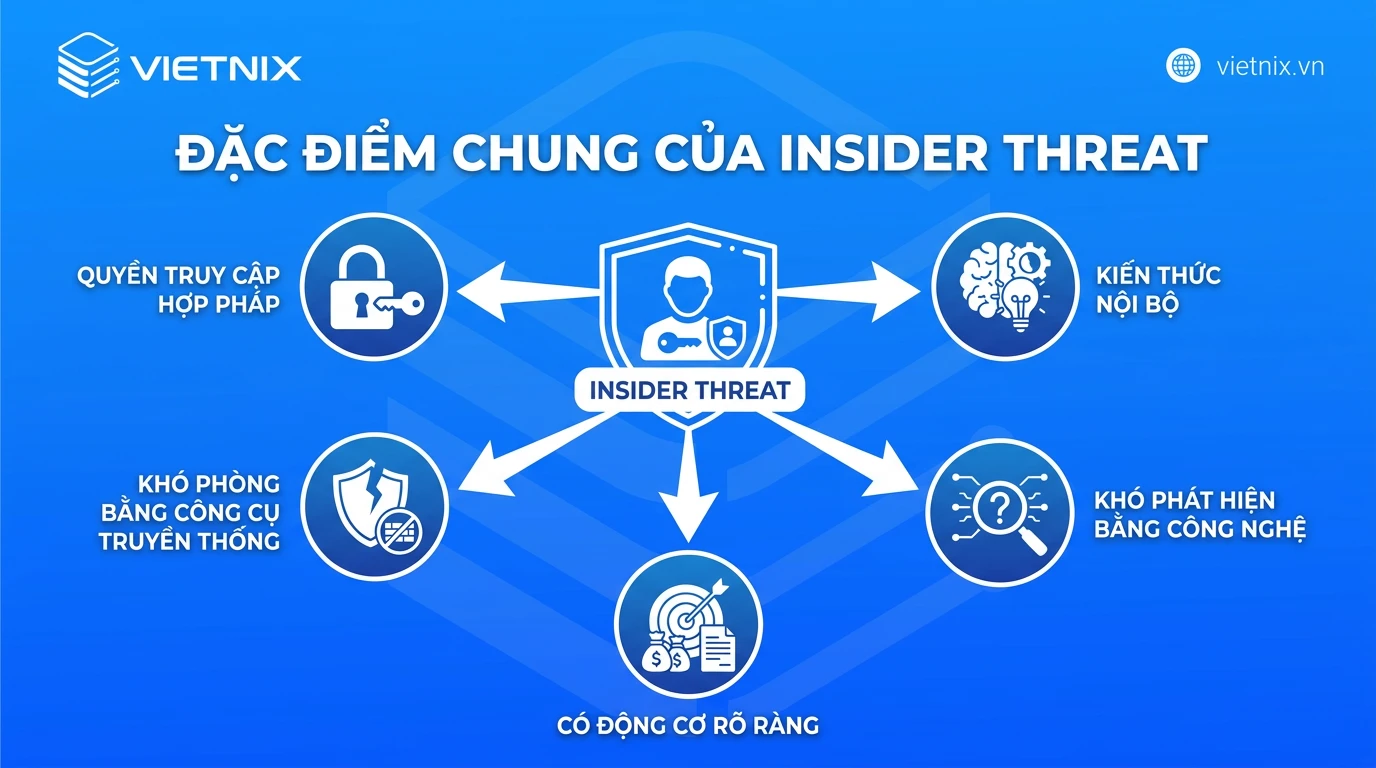
Điểm đặc trưng lớn nhất của insider threat là đối tượng gây ra sự cố đều sở hữu quyền truy cập hợp pháp vào tài sản mạng, dữ liệu hoặc cơ sở vật chất của doanh nghiệp. Dưới đây là các đặc điểm chung giúp nhận diện mối đe dọa này:
- Sở hữu quyền truy cập hợp pháp: Đối tượng gây ra sự cố đều có quyền truy cập hợp lệ vào tài sản mạng, dữ liệu hoặc cơ sở vật chất của doanh nghiệp.
- Có kiến thức nội bộ: Insider hiểu rõ cấu trúc hệ thống, vị trí dữ liệu nhạy cảm, quyền truy cập và các điểm yếu bảo mật. Lợi thế này giúp họ tấn công trực tiếp, né tránh giám sát và xóa dấu vết, nguy hiểm hơn nhiều so với hacker bên ngoài vốn mất thời gian dò quét.
- Khó phòng ngừa bằng công cụ truyền thống: Vì mối đe dọa xuất phát từ bên trong, các biện pháp bảo mật tập trung vào tác nhân bên ngoài như firewall sẽ không phát huy hiệu quả, bởi insider đã có mặt sẵn trong mạng nội bộ.
- Khó phát hiện bằng công nghệ: Insider cần một mức độ truy cập nhất định để thực hiện công việc, nhưng hệ thống công nghệ thường khó phân biệt được mục đích sử dụng quyền truy cập đó là chính đáng hay có hại.
- Thường có động cơ rõ ràng: Với các trường hợp cố ý gây hại, chủ thể thường mang động cơ mạnh mẽ như bất mãn vì bị sa thải oan ức, hoặc trong một số trường hợp cực đoan, động cơ ý thức hệ có thể hình thành ngay từ khi ứng tuyển vào tổ chức.
Các loại insider threat phổ biến
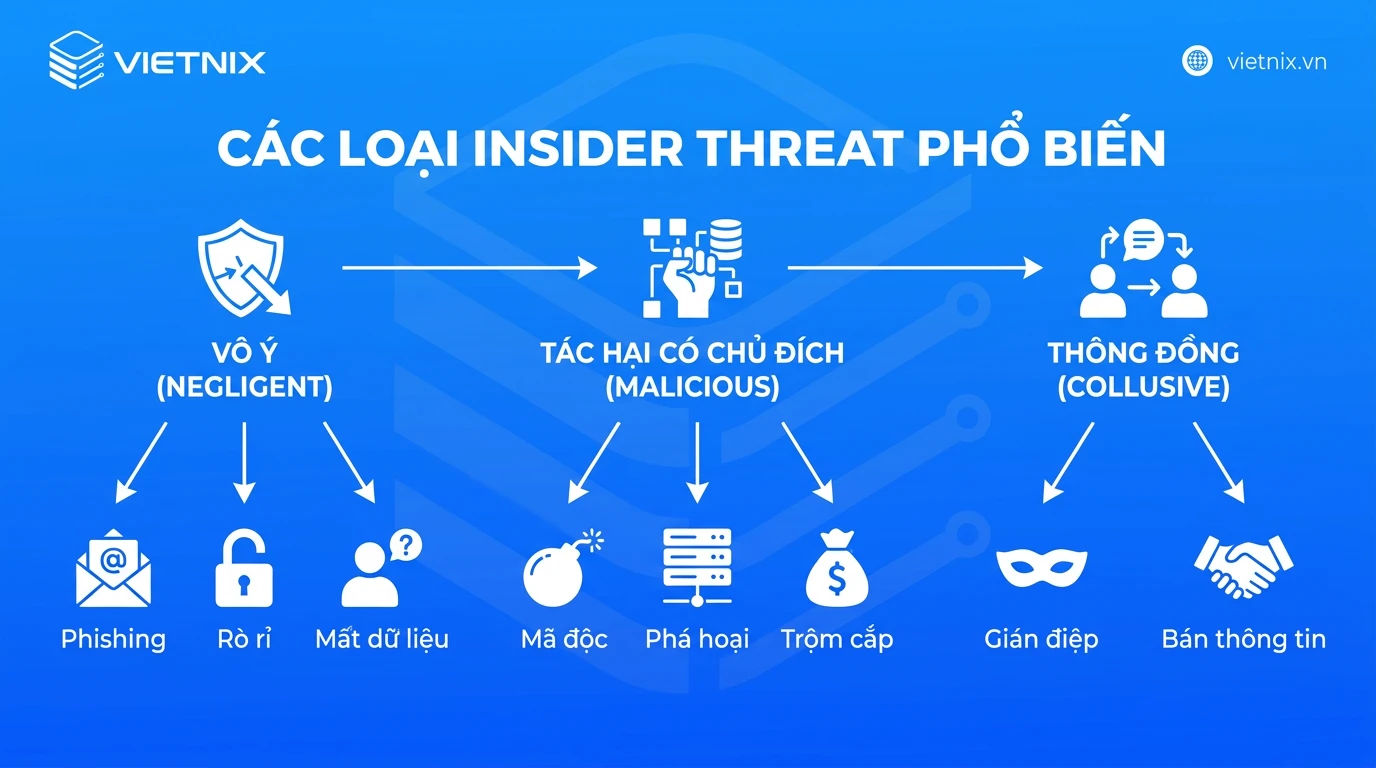
Dựa trên động cơ và cách thức gây hại, insider threat được phân thành nhiều nhóm với đặc điểm nhận diện và mức độ nguy hiểm khác nhau. Việc hiểu rõ từng loại giúp đội ngũ bảo mật xây dựng chiến lược phòng ngừa phù hợp, vì mỗi nhóm đòi hỏi phương pháp kiểm soát và phát hiện riêng biệt.
1. Mối đe dọa bất cẩn hoặc vô ý
Đây là loại mối đe dọa nội bộ phổ biến nhất trong doanh nghiệp. Những người này không hề có ý định xấu hay động cơ phá hoại công ty. Tuy nhiên, do thiếu hiểu biết, lười biếng hoặc sơ suất trong quá trình làm việc, họ đã vô tình tạo ra các lỗ hổng bảo mật nghiêm trọng.
Hành vi phổ biến:
- Bấm vào đường link lừa đảo (Phishing) hoặc tải file đính kèm chứa mã độc từ email.
- Sử dụng mật khẩu yếu, dùng chung một mật khẩu cho nhiều tài khoản hoặc ghi lại mật khẩu trên giấy dán ở bàn làm việc.
- Tải dữ liệu nhạy cảm của công ty lên các công cụ lưu trữ cá nhân hoặc AI mà chưa được kiểm duyệt.
- Làm mất thiết bị làm việc (máy tính, điện thoại, USB) chứa thông tin nội bộ của công ty.
2. Mối đe dọa cố ý
Nhóm này bao gồm những nhân viên, nhà thầu hoặc đối tác chủ động sử dụng quyền truy cập hợp pháp để thực hiện các hành vi phá hoại, đánh cắp thông tin hoặc trục lợi cá nhân. Họ hiểu rõ cấu trúc hệ thống của doanh nghiệp và biết cách lách qua các hàng rào bảo mật. Động cơ thường xoay quanh lợi ích tài chính, trả thù sau khi bị kỷ luật, nghỉ việc không như ý, hoặc hệ tư tưởng chính trị.
Hành vi phổ biến:
- Trộm cắp tài sản trí tuệ: Sao chép mã nguồn, danh sách khách hàng, chiến lược kinh doanh để bán cho đối thủ cạnh tranh hoặc mang sang công ty mới.
- Phá hoại hệ thống: Xóa dữ liệu quan trọng, cài cắm mã độc (Trojan, Logic Bomb) trước khi nghỉ việc do bất mãn với cấp trên hoặc công ty.
- Gián điệp doanh nghiệp: Thu thập thông tin tình báo kinh tế hoặc chính trị cho các tổ chức, quốc gia khác
3. Mối đe dọa do bị chiếm quyền, mạo danh
Trong trường hợp này, bản thân nhân viên là nạn nhân trực tiếp. Tài khoản, thông tin đăng nhập hoặc thiết bị của họ đã bị tin tặc (hacker) từ bên ngoài chiếm đoạt thành công thông qua các cuộc tấn công mạng. Sau đó, kẻ tấn công sẽ mạo danh nạn nhân để di chuyển ngang trong hệ thống và thực hiện hành vi xấu.
Hành vi phổ biến:
- Kẻ tấn công sử dụng mã độc tống tiền (Ransomware) hoặc phần mềm gián điệp (Spyware) để đánh cắp cookie và thông tin xác thực của nhân viên.
- Tài khoản của các nhân viên có đặc quyền cao (quản trị viên hệ thống, nhân sự, tài chính) bị tấn công bằng phương thức Brute-force hoặc Social Engineering.
4. Mối đe dọa do cấu kết
Đây là hình thức đe dọa nguy hiểm và phức tạp nhất, xảy ra khi một hoặc nhiều người trong nội bộ hợp tác với tội phạm mạng bên ngoài hoặc các tổ chức gián điệp để tấn công doanh nghiệp. Áp lực từ các nhóm ransomware trong giai đoạn gần đây càng làm nhóm này gia tăng, khi tội phạm mạng công khai treo thưởng khoản tiền lớn cho nhân viên nội bộ sẵn sàng cung cấp quyền truy cập ban đầu vào hệ thống của tổ chức.
Hành vi phổ biến:
- Nhân viên bị dụ dỗ bằng tiền bạc hoặc bị tống tiền để chủ động cài đặt mã độc vào mạng nội bộ của công ty.
- Nhân viên nội bộ cung cấp thông tin mật, sơ đồ mạng mạng và mở Backdoor cho hacker bên ngoài dễ dàng xâm nhập mà không bị phát hiện.
Cách insider threat gây hại cho doanh nghiệp
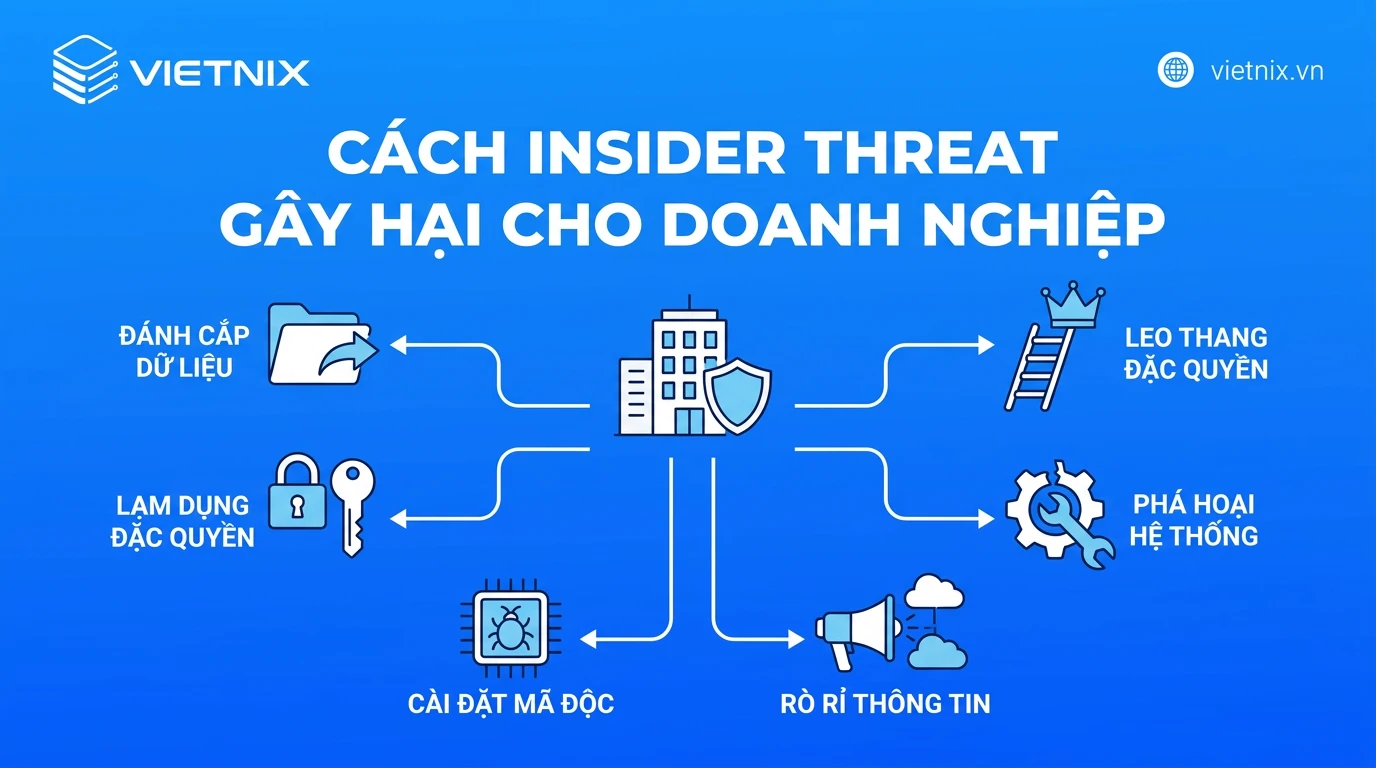
Khác với tấn công từ bên ngoài, insider threat tận dụng quyền truy cập hợp pháp sẵn có để né tránh các lớp phòng thủ truyền thống như firewall, IDS/IPS hay anti-malware. Hành vi gây hại có thể diễn ra qua nhiều kịch bản khác nhau – từ đánh cắp dữ liệu, lạm dụng quyền, đến phá hoại hạ tầng vận hành. Dưới đây là các phương thức phổ biến mà một insider có thể dùng để gây tổn hại cho tổ chức.
1. Đánh cắp dữ liệu nhạy cảm
Đây là hình thức phổ biến khi insider lợi dụng quyền truy cập để sao chép, tải xuống hoặc chuyển dữ liệu nhạy cảm ra ngoài tổ chức. Mục tiêu thường là tài sản trí tuệ, mã nguồn, cơ sở dữ liệu khách hàng, bí mật thương mại hoặc thông tin tài chính. Dữ liệu thường bị đem bán cho đối thủ cạnh tranh hoặc tin tặc trên dark web, làm mất lợi thế cạnh tranh nghiêm trọng và khiến doanh nghiệp đối mặt với các án phạt pháp lý nặng nề do vi phạm bảo mật dữ liệu
2. Lạm dụng tài khoản đặc quyền
Người dùng đặc quyền như system administrator, database administrator hoặc network engineer nắm quyền cấu hình hệ thống, cấp/thu hồi phân quyền và truy cập hầu hết tài nguyên quan trọng. Khi những tài khoản này bị lạm dụng sẽ dễ dàng tạo ra các lỗ hổng bảo mật, vô hiệu hóa các tính năng giám sát an toàn, hoặc mở đường cho bên thứ ba xâm nhập vào hệ thống mà không để lại dấu vết rõ ràng
3. Cài đặt mã độc nội bộ
Một insider có chủ đích có thể cài đặt malware, backdoor hoặc logic bomb trực tiếp vào môi trường nội bộ, nơi mà các giải pháp phòng chống xâm nhập từ ngoài không hiệu quả. Hệ thống có thể bị tê liệt hoàn toàn từ bên trong, toàn bộ dữ liệu bị mã hóa đòi tiền chuộc, hoặc hacker bên ngoài dễ dàng kiểm soát hạ tầng mạng lâu dài mà các phần mềm chống mã độc không thể kịp thời phát hiện.
4. Rò rỉ thông tin ra ngoài
Rò rỉ thông tin có thể xuất phát từ sự cố ý (trả thù doanh nghiệp, tống tiền) hoặc vô tình do sự bất cẩn của nhân viên (gửi nhầm email, cấu hình sai bộ lưu trữ đám mây, bị dính bẫy lừa đảo phishing). Điều này trực tiếp phá hủy uy tín thương hiệu, khiến khách hàng mất lòng tin và sụt giảm giá trị cổ phiếu của doanh nghiệp.
5. Phá hoại hệ thống vận hành
Insider threat không chỉ dừng ở việc đánh cắp dữ liệu mà còn có thể chủ động phá hoại thông qua việc xóa database, hủy cấu hình, vô hiệu hóa dịch vụ hoặc để lại một chuỗi gián đoạn trước khi rời tổ chức. Động cơ thường gặp là trả thù sau khi bị sa thải, bất mãn với cấp trên, hoặc xung đột cá nhân trong môi trường làm việc.
Thiệt hại từ dạng tấn công này không chỉ dừng ở dữ liệu mà còn kéo theo downtime trên diện rộng, gián đoạn mọi giao dịch của khách hàng. Việc khôi phục lại hệ thống tiêu tốn rất nhiều chi phí và nhân lực, thậm chí có những dữ liệu quan trọng bị xóa vĩnh viễn không thể khôi phục.
6. Leo thang đặc quyền
Từ một tài khoản có quyền hạn thấp ban đầu, nhân viên nội bộ có thể tìm cách chiếm đoạt thông tin đăng nhập của cấp trên, lợi dụng các lỗ hổng hệ thống chưa được vá để tự nâng quyền hạn của mình lên mức tối cao. Khi đã đạt được đặc quyền cao nhất, kẻ tấn công có toàn quyền thao túng toàn bộ hạ tầng CNTT của doanh nghiệp mà không gặp bất kỳ rào cản nào, dễ dàng thực hiện trọn vẹn cả 5 hành vi phá hoại nêu trên mà khó bị truy vết.
Vì sao insider threat nguy hiểm
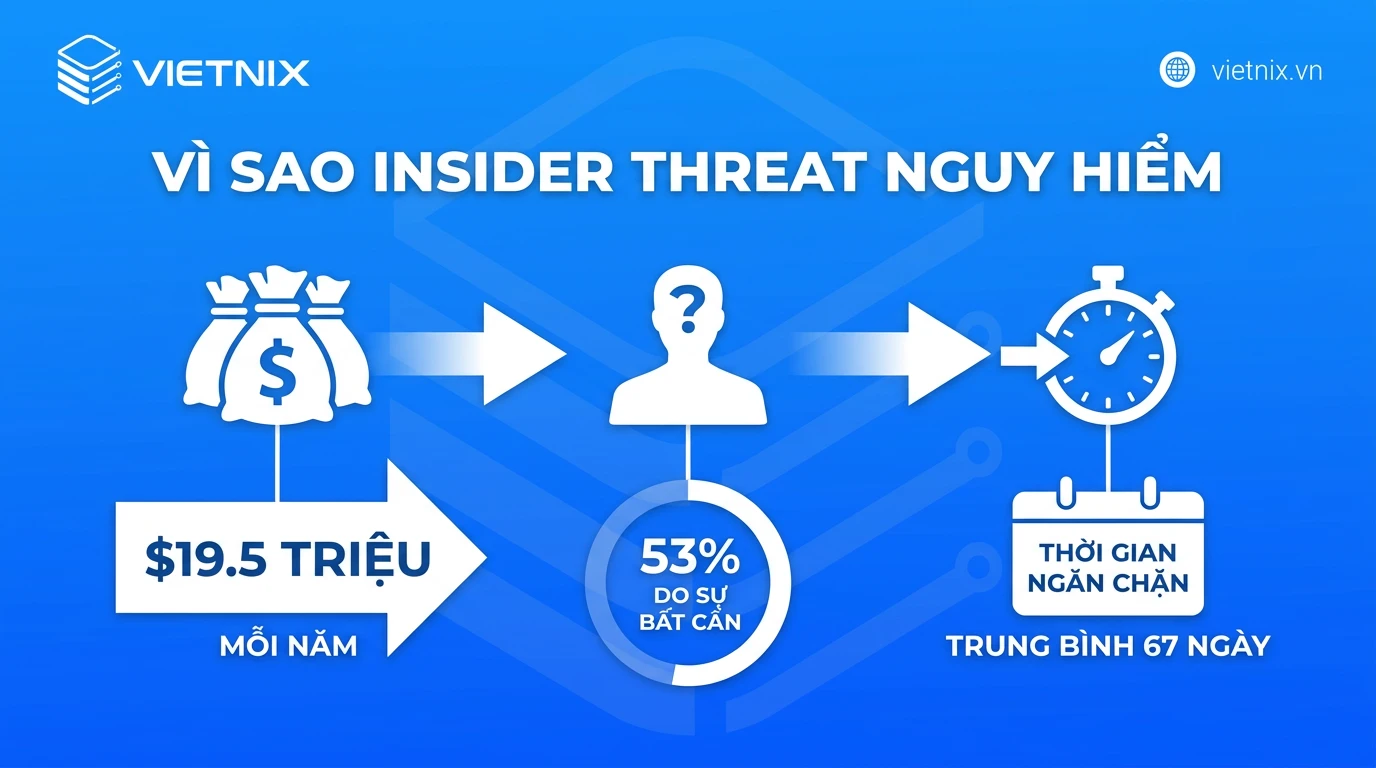
Insider threat nguy hiểm vì ba lý do: khó phát hiện, thời gian tồn tại dài và chi phí xử lý tăng theo thời gian. Theo báo cáo Insider Threat 2024, 83% tổ chức ghi nhận ít nhất một vụ tấn công từ nội bộ trong năm. Các số liệu dưới đây lấy từ báo cáo 2026 Cost of Insider Risks Global Report (thực hiện bởi viện Ponemon Institute và DTEX, khảo sát 354 tổ chức trên toàn cầu):
- Chi phí trung bình 19,5 triệu USD mỗi năm cho mỗi tổ chức, tăng 20% so với năm 2023. Mức tăng này cho thấy rủi ro nội bộ đang lớn dần chứ không chững lại.
- Sự bất cẩn chiếm 53% tổng thiệt hại (khoảng 10,3 triệu USD), trong khi hành vi cố ý chiếm khoảng 4,7 triệu USD. Nói cách khác, thiệt hại lớn đến từ nhân viên vội vàng hoặc dùng sai công cụ nhiều hơn là từ “nội bộ phản bội”.
- Thời gian ngăn chặn trung bình là 67 ngày. Sự cố được xử lý dưới 30 ngày có chi phí hằng năm khoảng 14,2 triệu USD. Ngược lại, sự cố kéo dài trên 90 ngày đẩy chi phí lên 21,9 triệu USD.
- Chương trình quản lý rủi ro nội bộ mang lại hiệu quả đo được. Tổ chức có chương trình chuyên biệt ngăn chặn trung bình 7 sự cố và tránh được khoảng 8,2 triệu USD thiệt hại mỗi năm.
Dấu hiệu nhận biết insider threat
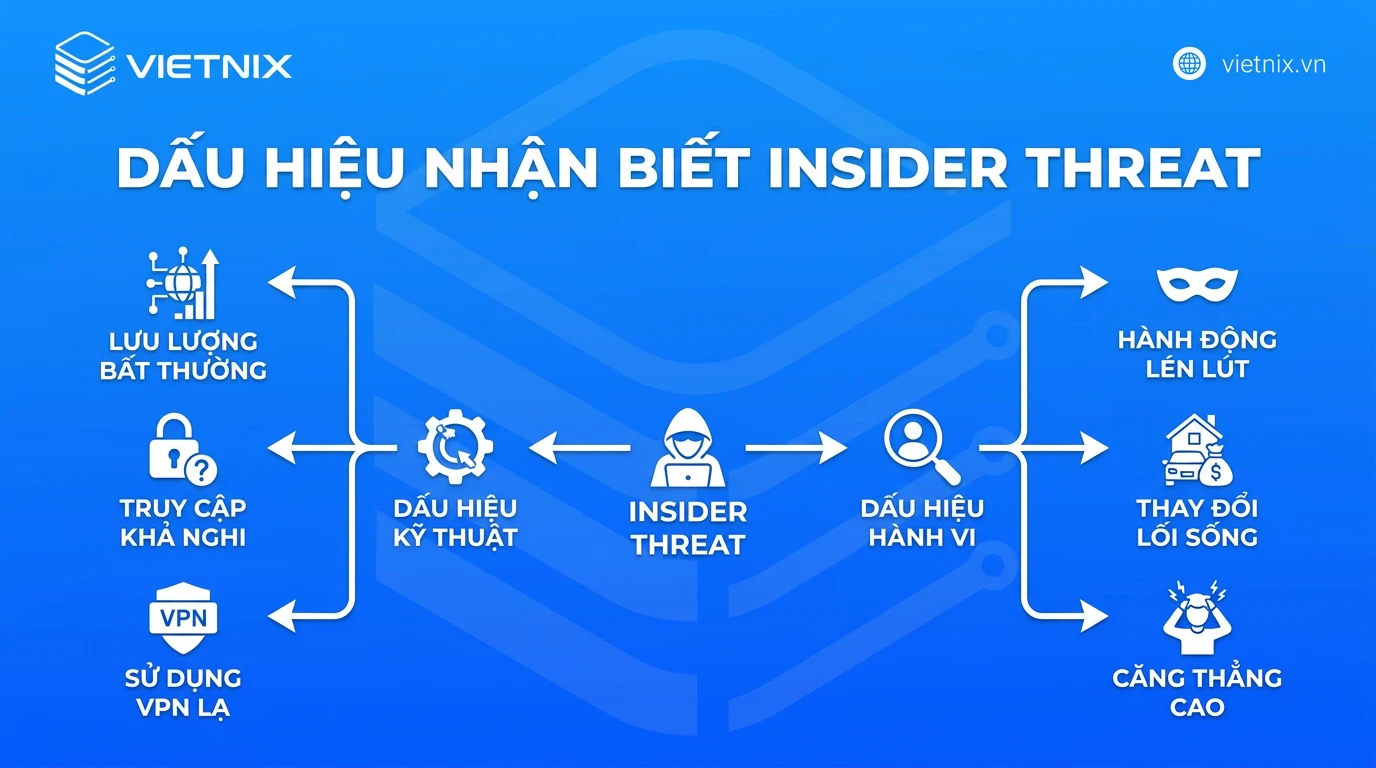
Doanh nghiệp có thể phát hiện insider threat sớm nếu theo dõi đồng thời dấu hiệu kỹ thuật và dấu hiệu hành vi. Một hành động đơn lẻ thường chưa đủ để kết luận. Tuy nhiên, một chuỗi hành động liên tiếp là tín hiệu đáng điều tra.
1. Dấu hiệu kỹ thuật
Nhóm dấu hiệu kỹ thuật phản ánh các hoạt động bất thường trên hệ thống, mạng và dữ liệu. Các hành vi phổ biến gồm:
- Đăng nhập vào thời điểm bất thường: Tài khoản truy cập lúc 2-3 giờ sáng hoặc vào cuối tuần dù vai trò công việc không yêu cầu.
- Truy cập tài nguyên ngoài phạm vi công việc: Nhân viên kế toán mở kho mã nguồn, hoặc lập trình viên truy cập dữ liệu lương.
- Tải xuống hoặc sao chép khối lượng dữ liệu lớn: Lưu lượng tải xuống tăng đột biến so với mức bình thường của chính người dùng đó.
- Cố gắng leo thang đặc quyền: Người dùng yêu cầu quyền admin không rõ lý do hoặc thử truy cập các thư mục bị chặn nhiều lần.
- Dùng thiết bị lưu trữ ngoài hoặc dịch vụ cá nhân: Người dùng chép dữ liệu ra USB, gửi về email cá nhân hoặc tải lên Google Drive cá nhân.
- Sử dụng thiết bị hoặc ứng dụng lạ: Sử dụng ổ USB, ổ cứng di động, hoặc các ứng dụng lưu trữ đám mây của bên thứ ba không nằm trong danh mục được phê duyệt của bộ phận CNTT.
- Đổi tên, nén hoặc xóa file sau khi sao chép: Chuỗi hành vi này thường nhằm che giấu việc đưa dữ liệu ra ngoài.
- Cố ý tạo lỗ hổng hệ thống: Tìm cách cài đặt phần mềm độc hại, tắt các công cụ bảo mật, hoặc cố tình tạo backdoor để truy cập từ xa.
- Vị trí địa lý bất thường: Đăng nhập từ các địa điểm hoặc địa chỉ IP lạ, không trùng khớp với lịch trình làm việc thực tế.
2. Dấu hiệu hành vi
Nhóm dấu hiệu hành vi liên quan đến thái độ, tâm lý và ứng xử của cá nhân trong môi trường làm việc. Đây là dấu hiệu mà công nghệ khó phát hiện nhưng đồng nghiệp và quản lý trực tiếp hoàn toàn có thể quan sát:
- Bất mãn hoặc thay đổi thái độ đột ngột: Nhân viên thể hiện sự chống đối rõ rệt, thường xuyên phàn nàn về chính sách, hoặc có mâu thuẫn lớn với cấp trên.
- Vi phạm chính sách: Cố tình bỏ qua các quy định bảo mật, tìm cách vượt qua kiểm soát truy cập để tiện làm việc.
- Thời gian làm việc bất thường: Thường xuyên có mặt tại văn phòng ngoài giờ không rõ lý do, làm việc vào các khung giờ bất thường như rạng sáng, nửa đêm.
- Dấu hiệu rời tổ chức: Thường xuyên nhắc đến việc nghỉ việc, trao đổi về cơ hội mới hoặc đã nộp đơn thôi việc.
- Thay đổi lối sống: Đột ngột thay đổi mức sống, khoe khoang về tài sản mới hoặc nguồn thu nhập không rõ ràng.
- Quan tâm bất thường đến thông tin bảo mật: Hỏi han về các hệ thống, mật khẩu, hoặc dữ liệu không thuộc phạm vi trách nhiệm của mình một cách lộ liễu.
- Che giấu hoạt động: Thể hiện sự lo lắng, né tránh khi bị hỏi về các thao tác trên máy tính hoặc tự ý xóa lịch sử trình duyệt, log hệ thống.
- Gặp áp lực tài chính lớn: Có các dấu hiệu khủng hoảng tài chính cá nhân, dễ bị các thế lực bên ngoài mua chuộc, tống tiền hoặc lôi kéo làm gián điệp công nghiệp.
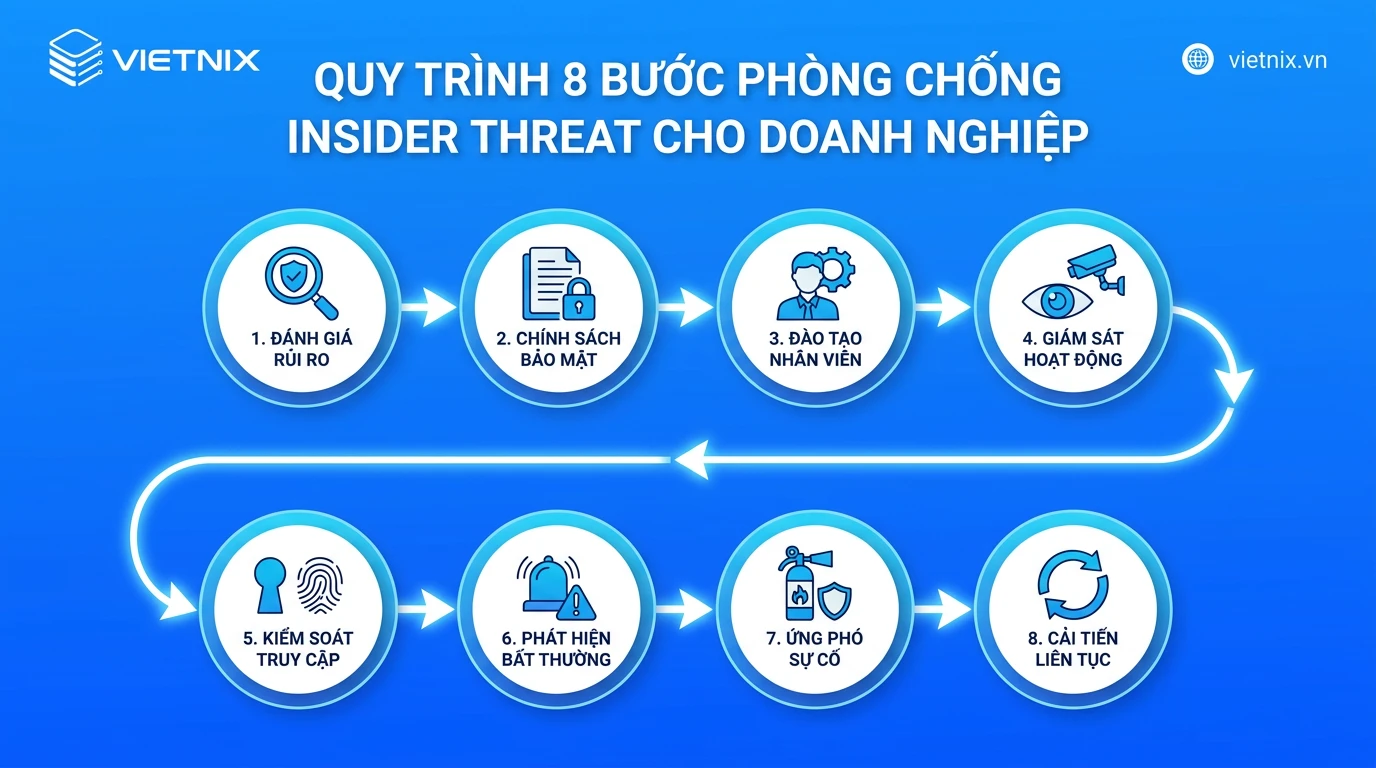
Quy trình 8 bước phòng chống insider threat cho doanh nghiệp
- Bước 1 – Xác định và phân loại tài sản dữ liệu quan trọng
- Bước 2 – Áp dụng nguyên tắc đặc quyền tối thiểu
- Bước 3 – Bật xác thực đa yếu tố (MFA) và quản lý tài khoản đặc quyền (PAM)
- Bước 4 – Giám sát hành vi người dùng và tập trung nhật ký
- Bước 5 – Triển khai giải pháp chống thất thoát dữ liệu
- Bước 6 – Đào tạo nhận thức bảo mật định kỳ
- Bước 7 – Chuẩn hóa quy trình tiếp nhận và nghỉ việc
- Bước 8 – Xây dựng kế hoạch ứng phó sự cố nội bộ
Insider threat không thể loại bỏ hoàn toàn, nhưng có thể kiểm soát rủi ro xuống mức chấp nhận được khi kết hợp đồng bộ giữa chính sách, công nghệ và yếu tố con người. Mình tổng hợp quy trình 8 bước dưới đây dựa trên khuyến nghị của CISA, cùng kinh nghiệm triển khai thực tế để doanh nghiệp có lộ trình áp dụng rõ ràng, đi từ nhận diện tài sản đến ứng phó sự cố.
Bước 1: Xác định và phân loại tài sản dữ liệu quan trọng
Doanh nghiệp không thể bảo vệ những gì họ không biết. Bước đầu tiên là phải kiểm kê toàn bộ tài sản số và đánh giá mức độ quan trọng của chúng.
- Định vị dữ liệu: Xác định nơi lưu trữ thông tin nhạy cảm (mã nguồn, dữ liệu khách hàng CRM, thông tin tài chính, sở hữu trí tuệ) trên đám mây, máy chủ nội bộ hay thiết bị cá nhân.
- Gắn nhãn phân loại: Phân cấp dữ liệu theo các mức độ bảo mật rõ ràng (ví dụ: Công khai, Nội bộ, Mật, Tối mật).
- Xác định dòng chảy dữ liệu: Vẽ bản đồ luồng đi của dữ liệu để biết ai đang truy cập và dữ liệu được luân chuyển đi đâu hàng ngày.
Bước 2: Áp dụng nguyên tắc đặc quyền tối thiểu
Nguyên tắc đặc quyền tối thiểu (Least Privilege) đảm bảo nhân viên chỉ có vừa đủ quyền hạn để hoàn thành công việc của họ, không hơn không kém.
- Giới hạn quyền mặc định: Cấu hình hệ thống sao cho mọi tài khoản mới tạo đều có mức quyền thấp nhất.
- Phân tách nhiệm vụ: Chia nhỏ các quy trình quan trọng (ví dụ: người tạo lệnh chuyển tiền không được đồng thời là người phê duyệt) để ngăn chặn một cá nhân duy nhất thao túng hệ thống.
- Đánh giá quyền hạn định kỳ: Rà soát lại quyền truy cập của nhân viên mỗi 3 hoặc 6 tháng để thu hồi các quyền không còn cần thiết (đặc biệt là sau khi chuyển bộ phận).
Bước 3: Bật xác thực đa yếu tố (MFA) và quản lý tài khoản đặc quyền (PAM)
Các tài khoản quản trị viên hoặc tài khoản có quyền truy cập cao luôn là mục tiêu hàng đầu bị lợi dụng hoặc chiếm đoạt.
- Bắt buộc áp dụng MFA: Triển khai Xác thực đa yếu tố (MFA) cho toàn bộ hệ thống, từ email công việc, VPN cho đến các công cụ quản trị nội bộ.
- Triển khai giải pháp PAM: Sử dụng các công cụ Quản lý tài khoản đặc quyền (Privileged Access Management) để giám sát chặt chẽ tài khoản Admin.
- Cấp quyền tạm thời: Chỉ cấp quyền quản trị khi có yêu cầu công việc cụ thể và tự động thu hồi quyền sau một khoảng thời gian nhất định (ví dụ: 2 giờ).
Bước 4: Giám sát hành vi người dùng và tập trung nhật ký
Để phát hiện sớm các dấu hiệu bất thường, doanh nghiệp cần có khả năng hiển thị toàn diện đối với mọi hoạt động trên hệ thống:
- Thu thập nhật ký tập trung: Sử dụng giải pháp SIEM để gom toàn bộ Log từ máy chủ, tường lửa, và thiết bị người dùng về một nơi.
- Giám sát hành vi (UBA/UEBA): Áp dụng công nghệ phân tích hành vi người dùng để tự động cảnh báo khi có bất thường. Ví dụ: Nhân viên tải xuống lượng lớn tài liệu vào lúc 2 giờ sáng, hoặc đăng nhập từ một quốc gia xa lạ.
- Ghi lại phiên làm việc: Đối với các tác vụ cấu hình hệ thống cốt lõi, cần ghi hình hoặc lưu lại lịch sử câu lệnh chi tiết để đối chiếu khi xảy ra sự cố.
Bước 5: Triển khai giải pháp chống thất thoát dữ liệu
Data Loss Prevention (DLP) kiểm soát luồng dữ liệu đi ra ngoài tổ chức qua email, cloud storage, USB và các kênh khác. Giải pháp chống thất thoát dữ liệu DLP đóng vai trò như chốt chặn cuối cùng ngăn chặn dữ liệu rời khỏi tổ chức một cách trái phép.
- Chặn sao chép ngoại vi: Cấu hình DLP để cấm hoặc cảnh báo khi nhân viên cắm USB, ổ cứng di động để copy dữ liệu mật.
- Kiểm soát kênh truyền thông: Giám sát và chặn việc tải dữ liệu lên các dịch vụ đám mây cá nhân (Google Drive, Dropbox), gửi qua email cá nhân hoặc các ứng dụng chat (Zalo, Telegram).
- Bảo vệ tại điểm cuối (Endpoint DLP): Đảm bảo phần mềm DLP hoạt động trực tiếp trên máy tính của nhân viên để bảo vệ dữ liệu ngay cả khi họ làm việc từ xa.
Bước 6: Đào tạo nhận thức bảo mật định kỳ
Thống kê cho thấy nhân viên bất cẩn gây ra số lượng sự cố nhiều hơn kẻ cố ý phá hoại. Con người thường là mắt xích yếu nhất, nhưng cũng có thể trở thành lá chắn mạnh mẽ nhất nếu được đào tạo đúng cách:
- Đào tạo văn hóa bảo mật: Giúp nhân viên hiểu rõ trách nhiệm bảo vệ dữ liệu và các rủi ro pháp lý nếu cố tình hoặc vô tình làm rò rỉ thông tin.
- Nhận diện kỹ nghệ thao túng tâm lý: Giảng dạy cách phát hiện các hành vi lừa đảo, giả mạo đồng nghiệp hoặc sếp để đòi quyền truy cập.
- Mô phỏng tấn công: Tổ chức các chiến dịch gửi email giả lập định kỳ để kiểm tra mức độ cảnh giác của nhân viên và đào tạo lại những người sập bẫy.
Bước 7: Chuẩn hóa quy trình tiếp nhận và nghỉ việc
Nhiều vụ rò rỉ dữ liệu xảy ra ngay sau khi nhân viên rời công ty vì tài khoản chưa bị thu hồi kịp thời hoặc dữ liệu lưu trên thiết bị cá nhân chưa được xóa. Quy trình tiếp nhận và nghỉ việc chuẩn phải bao gồm:
- Quy trình tiếp nhận: Yêu cầu nhân sự mới ký cam kết bảo mật thông tin và hoàn thành khóa học bảo mật bắt buộc trước khi cấp tài khoản công việc.
- Quy trình bàn giao nghiêm ngặt: Lập danh sách kiểm tra để thu hồi toàn bộ thiết bị phần cứng (máy tính, thẻ từ) ngay trong ngày làm việc cuối cùng.
- Khóa tài khoản lập tức: Đồng bộ hóa hệ thống HR với hệ thống quản lý định danh (như Active Directory) để tự động vô hiệu hóa mọi tài khoản, email, VPN của nhân viên ngay khi họ rời công ty.
Bước 8: Xây dựng kế hoạch ứng phó sự cố nội bộ
Khi một sự cố insider threat xảy ra, sự chậm trễ trong xử lý có thể làm tăng thiệt hại lên gấp nhiều lần. Doanh nghiệp cần một kịch bản hành động rõ ràng:
- Thành lập đội ứng phó Quy định rõ vai trò của các bên liên quan bao gồm Đội ngũ IT/Bảo mật, ban nhân sự (HR), bộ phận pháp chế và truyền thông.
- Kịch bản cô lập nhanh: Chuẩn bị sẵn quy trình kỹ thuật để lập tức ngắt kết nối mạng, khóa tài khoản của đối tượng nghi vấn nhằm giảm thiểu thiệt hại lây lan.
- Điều tra dấu vết kỹ thuật số: Bảo toàn nguyên vẹn chứng cứ vật lý và Log hệ thống phục vụ cho quá trình điều tra nội bộ hoặc bàn giao cho cơ quan pháp luật khi cần thiết.
Ví dụ insider threat thực tế
Những vụ việc dưới đây cho thấy insider threat không phải là rủi ro lý thuyết mà đã gây thiệt hại thực tế lên tới hàng trăm triệu USD cho các tập đoàn công nghệ, tài chính và quốc phòng. Mỗi trường hợp phản ánh một dạng tấn công nội bộ khác nhau, từ đánh cắp bí mật thương mại, rò rỉ qua bên thứ ba, gián điệp dài hạn cho đến sai sót do bị thao túng bằng social engineering.
1. Waymo mất bí mật thương mại
Waymo là công ty xe tự lái do Google thành lập. Năm 2016, kỹ sư trưởng Anthony Levandowski rời Waymo, lập startup xe tự lái Otto, sau đó được Uber mua lại. Thực chất, thứ Uber nhận được là loạt bí mật thương mại mà Levandowski đã lấy từ Google, gồm tài liệu marketing, video chạy thử, file PDF nội bộ, mã nguồn và bản vẽ công nghệ LIDAR, radar.
Trước khi nghỉ việc khoảng một tháng, Levandowski cắm laptop vào máy chủ chứa tài sản trí tuệ của Google, tải về gần 14.000 file, sao chép ra ổ cứng ngoài rồi xóa sạch dấu vết. Waymo từng đầu tư 1,1 tỷ USD cho công nghệ này trong giai đoạn 2009-2015 và sau cùng được bồi thường 245 triệu USD bằng cổ phiếu Uber. Đây là ví dụ rõ nét về kẻ nội gián hành động có chủ đích, chuẩn bị kỹ lưỡng và lợi dụng quyền truy cập hợp pháp để trục lợi.
2. Capital One và rủi ro nhà cung cấp
Capital One là tập đoàn tài chính dùng dịch vụ cloud của AWS. Sự cố xảy ra khi cựu kỹ sư phần mềm Paige Thompson phát hiện lỗi cấu hình trên tường lửa ứng dụng web và lợi dụng nó để truy cập dữ liệu tài khoản, hồ sơ xin thẻ tín dụng của hơn 100 triệu khách hàng Capital One.
Người này còn công khai khoe thành tích trên Slack, GitHub bằng tên thật và chia sẻ cách thực hiện trên mạng xã hội. Sau đó, Capital One đã phải nộp phạt 80 triệu USD cho các cơ quan quản lý tài chính Hoa Kỳ và chi thêm 190 triệu USD để giải quyết các vụ kiện tập thể từ khách hàng
3. Boeing bị gián điệp nội bộ
Đây là một trong những vụ gián điệp công nghiệp kinh điển nhất lịch sử nước Mỹ liên quan đến Boeing. Greg Chung, một kỹ sư gốc Hoa làm việc tại Rockwell và sau đó là Boeing từ năm 1973 đến 2006, đã bí mật thu thập và nắm giữ hơn 250.000 trang tài liệu quân sự và hàng không vũ trụ mật (bao gồm thông tin về tàu thoi không gian, tên lửa Delta và máy bay vận tải quân sự C-17). Chung đã chuyển các tài liệu này cho phía Trung Quốc.
Ngoài dữ liệu không gian, kẻ nội gián còn lấy cả tài liệu sản xuất quân sự, và đến nay mức độ thiệt hại thực tế vẫn chưa được xác định đầy đủ. Vụ việc bị FBI phát hiện vào năm 2006 khi khám xét nhà riêng của Chung. Năm 2010, Greg Chung (lúc đó 73 tuổi) bị kết án 15 năm tù giam về tội gián điệp kinh tế.
4. DHS lộ dữ liệu nhân sự
Vào năm 2014, một quyền Tổng thanh tra của Bộ An ninh Nội địa Hoa Kỳ (DHS) cùng các đồng phạm đã sao chép bất hợp pháp một cơ sở dữ liệu nhân sự tuyệt mật của DHS vào hệ thống máy tính cá nhân. Mục đích ban đầu của họ là nhằm xây dựng, thử nghiệm và bán một phần mềm quản lý vụ việc cho một công ty bên ngoài.
Vụ việc dẫn đến việc dữ liệu cá nhân nhạy cảm của hơn 246.000 nhân viên DHS bị xâm phạm và quản lý sai quy trình bảo mật nghiêm trọng. Kẻ chủ mưu sau đó đã bị phát hiện, truy tố và kết án tù vào năm 2020 vì tội đánh cắp tài sản chính phủ và gian lận hệ thống máy tính.
5. Nhân viên Aura bị lừa đảo bằng giọng nói
Aura là công ty chuyên bảo vệ danh tính và chống gian lận. Dù hoạt động trong ngành an ninh mạng, Aura vẫn gặp sự cố insider threat năm 2026 do lỗi con người. Kẻ tấn công thực hiện cuộc gọi lừa đảo bằng giọng nói (vishing) nhằm vào một nhân viên, chiếm được quyền truy cập tài khoản nội bộ trong khoảng một giờ và trích xuất dữ liệu từ hệ thống.
Vụ việc làm lộ gần 900.000 bản ghi gồm họ tên, email, số điện thoại và địa chỉ nhà – phần lớn nằm trong cơ sở dữ liệu marketing mà Aura kế thừa từ một thương vụ sáp nhập trước đó. Trường hợp này minh chứng rằng Insider Threat không chỉ là những kẻ có ý đồ xấu, mà có thể là những nhân viên bình thường bị tin tặc biến thành “bàn đạp” để xâm nhập qua các lỗ hổng con người.
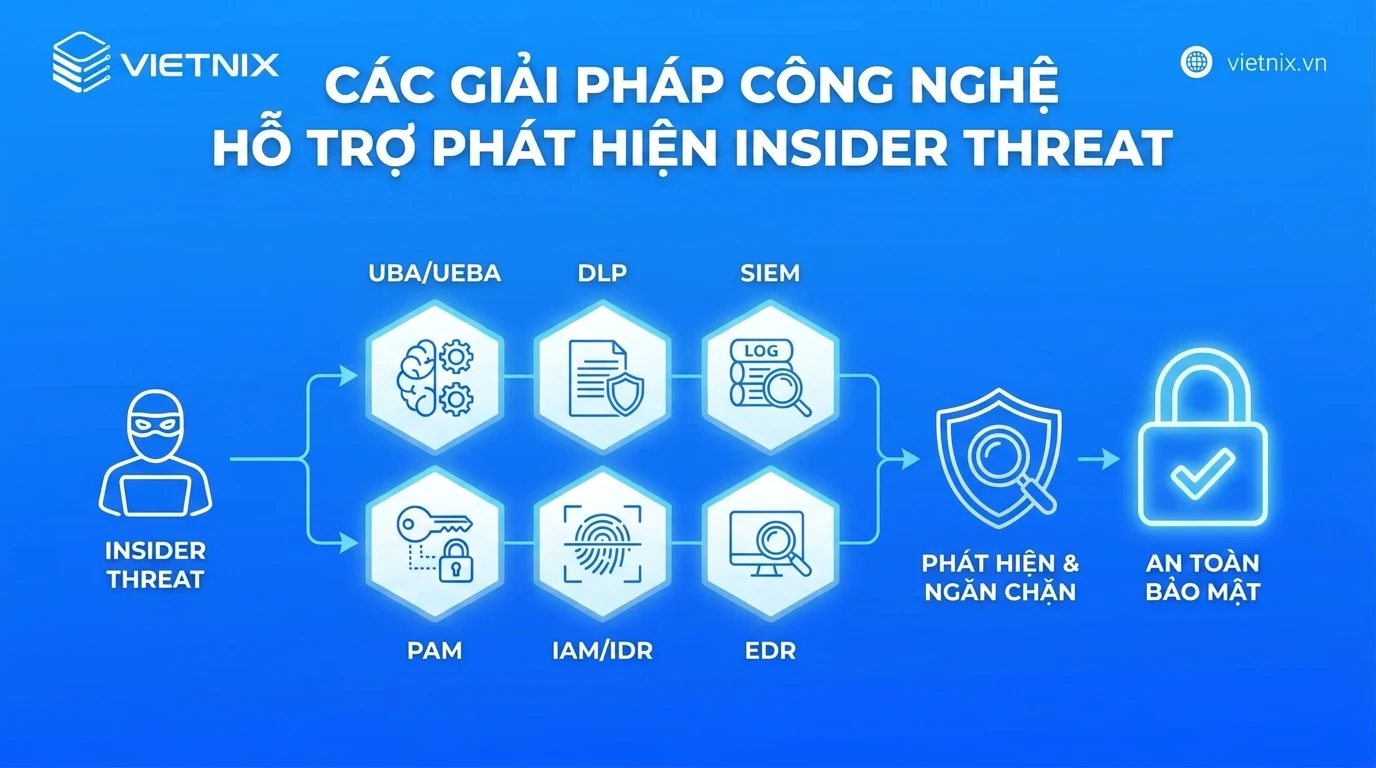
Các giải pháp công nghệ hỗ trợ phát hiện insider threat
Dưới đây là các nhóm giải pháp công nghệ được sử dụng phổ biến để phát hiện và ứng phó với mối đe dọa nội bộ:
- UBA/UEBA (User and Entity Behavior Analytics): Phân tích hành vi của người dùng và thiết bị bằng AI/Machine Learning để thiết lập một “hành vi chuẩn”. Hệ thống sẽ tự động gắn cờ và chấm điểm rủi ro khi có bất thường, ví dụ như nhân viên đột ngột truy cập dữ liệu nhạy cảm vào 2 giờ sáng.
- DLP (Data Loss Prevention): Giám sát, phát hiện và ngăn chặn các hành vi dịch chuyển dữ liệu trái phép. Công nghệ này kiểm soát các hành động như sao chép file ra USB, tải tài liệu lên cloud cá nhân hoặc gửi email chứa thông tin mật ra ngoài.
- SIEM (Security Information and Event Management): Thu thập và chuẩn hóa nhật ký từ toàn bộ hệ thống (mạng, máy chủ, ứng dụng). SIEM giúp kết nối các chuỗi sự kiện rời rạc để phát hiện ra hành vi phá hoại hoặc leo thang đặc quyền của kẻ gian.
- PAM (Privileged Access Management): Quản lý và giám sát chặt chẽ các tài khoản có quyền quản trị cao (Admin, Root) – đối tượng insider nguy hiểm nhất. PAM giới hạn quyền vừa đủ, tự động đổi mật khẩu và ghi lại toàn bộ video phiên làm việc để điều tra khi cần.
- IAM/IDR (Identity Assessment & Response): Xác thực danh tính mạnh mẽ thông qua MFA (xác thực đa yếu tố) và liên tục đánh giá rủi ro của tài khoản. Giải pháp này giúp ngăn ngừa tình trạng insider sử dụng tài khoản của đồng nghiệp để đánh cắp dữ liệu.
- EDR (Endpoint Detection and Response): Giám sát liên tục các thiết bị đầu cuối như máy tính máy tính xách tay, điện thoại của nhân viên. EDR phát hiện ngay lập tức các hành vi cài đặt phần mềm độc hại, vô hiệu hóa phần mềm diệt virus hoặc chạy các tập lệnh bất thường.
Đánh giá từ chuyên gia
Với doanh nghiệp vừa và nhỏ mới bắt đầu, thứ tự hợp lý là IAM + MFA → quy trình offboarding → tập trung log → DLP → UEBA. Các giải pháp UEBA hay SIEM rất mạnh, nhưng chúng chỉ phát huy giá trị khi phân quyền và log đã được làm đúng.
Vietnix Firewall Anti DDoS – Đồng hành cùng Vietnix xây dựng hạ tầng bảo mật nhiều lớp
Kiểm soát insider threat chỉ phát huy hiệu quả khi hạ tầng phía sau đủ ổn định và an toàn. Dịch vụ Firewall Anti DDoS của Vietnix giúp doanh nghiệp lọc lưu lượng tấn công trước khi lưu lượng này chạm tới máy chủ, bảo vệ IP gốc và duy trì hiệu năng ứng dụng ngay cả khi lưu lượng tăng đột biến. Bên cạnh đó, đội ngũ kỹ thuật Vietnix hỗ trợ 24/7, tư vấn cấu hình theo đặc thù từng hệ thống và sẵn sàng mở rộng năng lực bảo vệ khi doanh nghiệp phát triển. Hãy liên hệ Vietnix để được tư vấn giải pháp phù hợp.
Thông tin liên hệ:
- Website: https://vietnix.vn/
- Hotline: 1800 1093
- Email: sales@vietnix.vn
- Địa chỉ: 265 Hồng Lạc, Phường Bảy Hiền, Thành Phố Hồ Chí Minh
Câu hỏi thường gặp
Doanh nghiệp nhỏ có cần quan tâm đến insider threat không?
Có. Quy mô nhỏ không miễn nhiễm với rủi ro nội gián vì nhân viên vẫn có quyền truy cập hợp lệ vào dữ liệu khách hàng, tài khoản ngân hàng và tài sản trí tuệ. Thực tế, doanh nghiệp nhỏ thường thiếu kiểm soát truy cập chặt chẽ và quy trình phân tách nhiệm vụ, khiến hậu quả từ một nhân viên bất mãn hoặc sơ suất có thể nghiêm trọng hơn tổ chức lớn.
Insider threat có bao gồm nhân viên đã nghỉ việc không?
Có. Theo định nghĩa của CISA, insider là bất kỳ ai hiện có hoặc từng có quyền truy cập hợp lệ vào tài nguyên tổ chức. Nhân viên đã nghỉ vẫn có thể gây hại nếu tài khoản chưa bị thu hồi, hoặc nếu họ mang theo dữ liệu nhạy cảm.
Insider threat khác data breach thông thường như thế nào?
Data breach thông thường thường do tác nhân bên ngoài khai thác lỗ hổng kỹ thuật như SQL injection, phishing hoặc malware. Insider threat xuất phát từ người có quyền truy cập hợp lệ nên vượt qua tường lửa, IDS và kiểm soát truy cập cơ bản. Hành vi của họ thường trông giống hoạt động bình thường, khó phát hiện bằng công cụ dựa trên chữ ký.
Insider threat và insider risk khác nhau như thế nào?
Insider risk là khả năng tiềm ẩn một người bên trong có thể gây hại cho tổ chức, bao gồm cả tình huống chưa xảy ra hành vi cụ thể. Insider threat là mối đe dọa thực tế, khi một người có quyền truy cập đã hoặc đang hành động gây hại dù cố ý hay vô ý. Nói cách khác, insider risk là phạm vi rộng, insider threat là tập hợp con có tính hành vi rõ ràng.
Làm sao giám sát insider threat mà không xâm phạm quyền riêng tư nhân viên?
Doanh nghiệp cần công khai chính sách giám sát, ghi rõ phạm vi dữ liệu được thu thập và mục đích sử dụng, đồng thời tuân thủ quy định pháp luật về bảo vệ dữ liệu cá nhân. Nên tập trung vào dữ liệu hoạt động hệ thống (log truy cập, lưu lượng mạng, hành vi với tài sản công ty) thay vì nội dung cá nhân. Giao tiếp minh bạch về chính sách giúp duy trì niềm tin và tránh rủi ro pháp lý.
Tài khoản của cựu nhân viên còn hoạt động có nguy hiểm không?
Rất nguy hiểm. Tài khoản chưa thu hồi là lối vào hợp lệ không bị cảnh báo bởi hệ thống bảo mật truyền thống. Cựu nhân viên có thể dùng để truy cập dữ liệu, hoặc tài khoản này bị tấn công bên ngoài khai thác. Doanh nghiệp cần quy trình thu hồi quyền truy cập đồng bộ với HR ngay khi nhân viên nghỉ việc, kèm xóa khóa SSH, token API và quyền truy cập VPN.
Có thể ngăn hoàn toàn insider threat bằng công cụ bảo mật không?
Không. Ngăn chặn hoàn toàn gần như bất khả thi vì insider đã có quyền truy cập hợp lệ. Công cụ như UEBA, DLP, PAM, SIEM giúp phát hiện bất thường và giảm thiểu thiệt hại nhưng không loại bỏ nguy cơ. Phòng chống hiệu quả cần kết hợp công nghệ với yếu tố con người: đào tạo nhận thức, chính sách rõ ràng, phân tách nhiệm vụ và văn hóa an ninh.
Nên lưu log bao lâu để điều tra insider threat hiệu quả?
Nhiều vụ insider threat chỉ bị phát hiện sau nhiều tháng hoặc nhiều năm. Do đó, log hệ thống, log truy cập dữ liệu và log mạng nên được lưu tối thiểu 12 tháng, các ngành có yêu cầu tuân thủ như tài chính, y tế thường cần 3-7 năm. Giải pháp SIEM với kho dữ liệu dạng data lake giúp lưu trữ dài hạn với chi phí hợp lý.
Insider threat là mối đe dọa từ chính những người doanh nghiệp tin tưởng, và phần lớn thiệt hại đến từ sự bất cẩn chứ không phải ác ý. Do đó, doanh nghiệp cần xây dựng mô hình phòng thủ nhiều lớp: kiểm soát danh tính và quyền truy cập, giám sát hành vi, chống thất thoát dữ liệu, đào tạo nhân sự, và một hạ tầng mạng ổn định, được bảo vệ trước các cuộc tấn công từ bên ngoài. Khi các lớp này phối hợp với nhau, doanh nghiệp vừa giảm được rủi ro vừa giữ được sự liền mạch trong vận hành.

THEO DÕI VÀ CẬP NHẬT CHỦ ĐỀ BẠN QUAN TÂM
Đăng ký ngay để nhận những thông tin mới nhất từ blog của chúng tôi. Đừng bỏ lỡ cơ hội truy cập kiến thức và tin tức hàng ngày
Đánh giá mức độ hữu ích của bài viết

Thất vọng

Chưa hữu ích

Bình thường

Hữu ích

Rất hữu ích