


















Data leak là gì? Nguyên nhân, hậu quả và cách phòng ngừa cho doanh nghiệp
Đã kiểm duyệt nội dung
Đánh giá
Data leak là tình trạng thông tin nhạy cảm, bí mật hoặc thông tin cá nhân bị lộ từ hệ thống của tổ chức ra bên ngoài mà không được phép. Bài viết này dựa trên những gì mình đã gặp khi hỗ trợ doanh nghiệp rà soát và xử lý sự cố bảo mật trên server, VPS và hệ thống website, giúp bạn hiểu đúng về data leak, dấu hiệu để nhận biết rủi ro trong chính hệ thống của mình và có lộ trình phòng ngừa phù hợp với doanh nghiệp.
Những điểm chính
- Quan điểm của mình: Doanh nghiệp vừa và nhỏ lại dễ bị rò rỉ dữ liệu hơn, vì hệ thống thường được dựng nhanh, ít người rà soát cấu hình và không ai theo dõi log thường xuyên. Bạn nên bắt đầu từ câu hỏi “Dữ liệu quan trọng của mình đang nằm ở đâu và những ai đang truy cập được?” trước khi tính đến việc mua công cụ.
- Khái niệm Data Leak: Tình trạng thông tin nhạy cảm hoặc bí mật kinh doanh bị phơi bày ra môi trường bên ngoài mà không có sự cho phép của tổ chức.
- 10 nguyên nhân cốt lõi: Xuất phát từ cấu hình sai máy chủ đám mây, thao tác nhầm của nhân sự, phân quyền quá rộng, lộ mã khóa API và rủi ro từ đối tác.
- Các nhóm dữ liệu dễ bị rò rỉ: Thường nhắm vào thông tin nhận dạng cá nhân, chi tiết tài khoản ngân hàng, thông tin đăng nhập, hồ sơ nội bộ và cookie phiên làm việc.
- Hậu quả đối với doanh nghiệp: Tổn thất tài chính nặng nề, sụt giảm uy tín thương hiệu, mất lợi thế cạnh tranh và đối mặt với các chế tài pháp lý nghiêm khắc.
- Phân biệt Data Leak và Data Breach: Data Leak là việc dữ liệu tự thoát ra ngoài do sơ hở nội bộ, còn Data Breach là hành vi tin tặc chủ động phá khóa xâm nhập.
- Quy trình 6 bước ứng phó khẩn cấp: Kịp thời cô lập hệ thống, đánh giá thiệt hại, báo cáo cơ quan chức năng trong vòng 72 giờ, vá lỗ hổng và quản trị truyền thông.
- Chiến lược phòng ngừa đa lớp: Kết hợp phân loại tài sản, kiểm soát quyền tối thiểu, áp dụng giải pháp chống thất thoát dữ liệu DLP và đào tạo nhận thức nhân viên.
- Giải pháp bảo vệ từ Vietnix: Dịch vụ Firewall Anti DDoS giúp ngăn chặn hành vi rà quét cổng, bảo vệ máy chủ an toàn trước các nguy cơ khai thác từ bên ngoài.
- Giải đáp thắc mắc phổ biến: Khuyến cáo không trả tiền chuộc dữ liệu, phân biệt rò rỉ dữ liệu với mất dữ liệu và lưu ý bảo mật đối với mật khẩu đã băm.
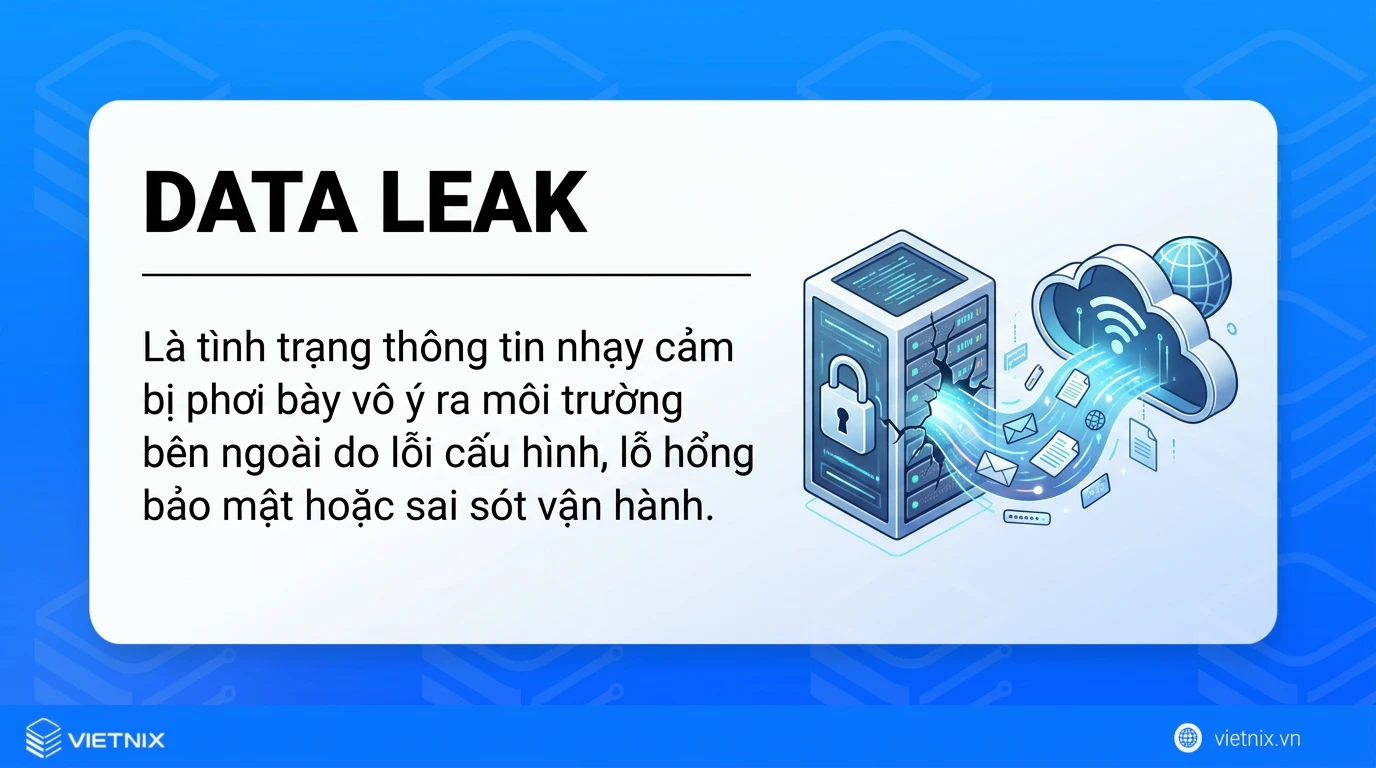
Data leak là gì?
Data leak (rò rỉ dữ liệu) là tình trạng thông tin nhạy cảm, bí mật hoặc thông tin cá nhân bị lộ từ hệ thống của tổ chức ra bên ngoài mà không được phép. Điểm đặc trưng của data leak là dữ liệu có thể bị lộ do sai sót vô tình từ bên trong (như cấu hình sai hệ thống, lỗi nhân viên) hoặc do sự cố kỹ thuật, chứ không nhất thiết phải là một cuộc tấn công mạng chủ đích từ hacker.
Nhiều vụ data leak bắt đầu từ những cổng dịch vụ bị mở ra Internet, hoặc từ một đợt DDoS được dùng để đánh lạc hướng đội vận hành. Firewall Anti DDoS của Vietnix lọc lưu lượng độc hại ngay từ tầng hạ tầng, giới hạn truy cập trái phép và giữ cho hệ thống ổn định. Nhờ vậy, đội kỹ thuật của doanh nghiệp có thêm thời gian để tập trung bảo vệ dữ liệu quan trọng.
Nguyên nhân phổ biến gây ra data leak
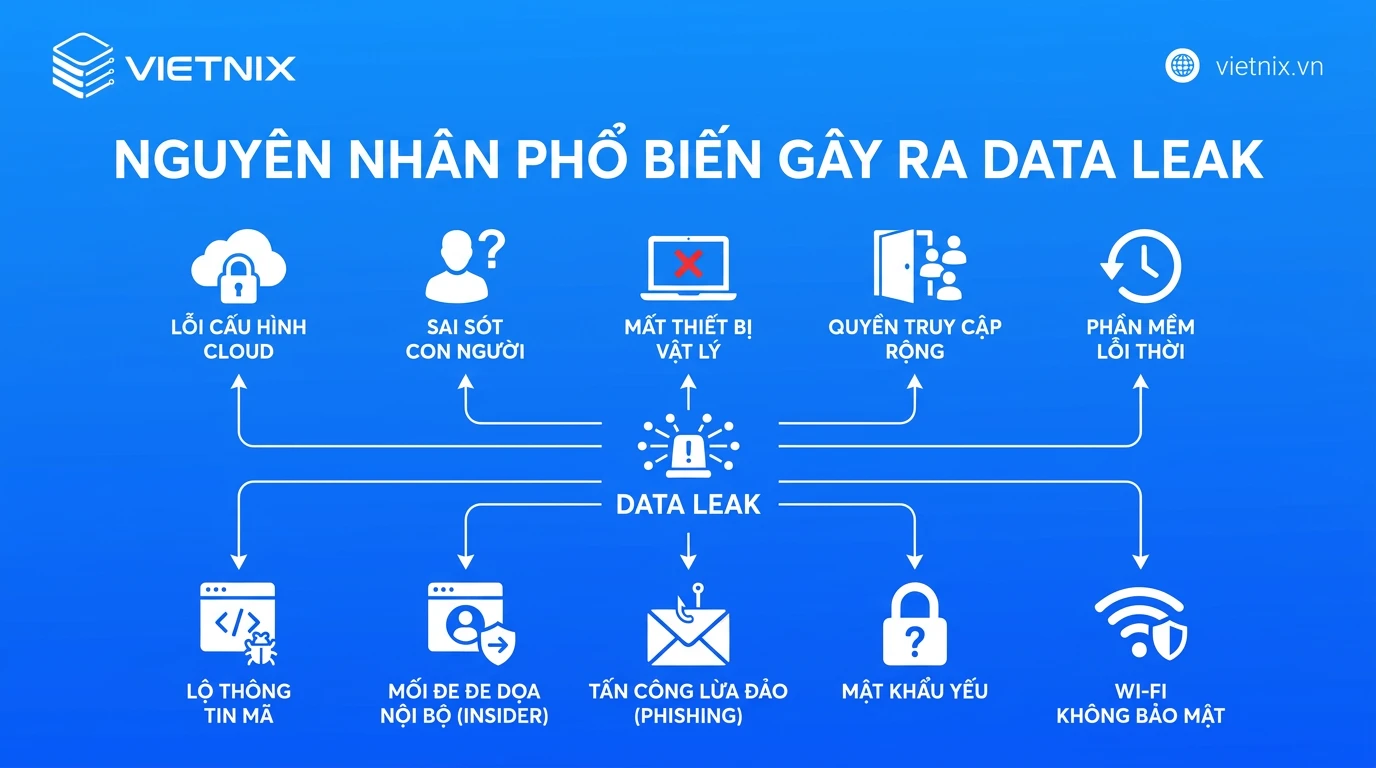
Dữ liệu bị rò rỉ thường không bắt nguồn từ các cuộc tấn công mạng phức tạp mà xuất phát từ những lỗ hổng trong quy trình vận hành nội bộ. Dưới đây, mình sẽ phân tích các nguyên nhân kỹ thuật và con người thường gặp nhất dẫn đến tình trạng lộ lọt thông tin nhạy cảm.
1. Lỗi cấu hình hạ tầng và cloud
Lỗi cấu hình là một trong những nguyên nhân hàng đầu khiến dữ liệu bị phơi bày trên internet. Quản trị viên hệ thống có thể thiết lập sai quyền truy cập trên các dịch vụ lưu trữ đám mây, ví dụ như để S3 bucket ở chế độ public hoặc triển khai database mà không yêu cầu xác thực. Khi các cổng kết nối và cơ sở dữ liệu không được bảo vệ bằng mật khẩu hoặc tường lửa, bất kỳ ai sử dụng công cụ quét mạng cơ bản cũng có thể đọc, sao chép hoặc xóa dữ liệu bên trong.
2. Sai sót của con người
Nhân viên có thể vô tình thao tác sai trong quá trình làm việc, dẫn đến việc dữ liệu nội bộ bị đẩy ra môi trường bên ngoài. Những hành động như tải nhầm tệp tin chứa thông tin mật lên một public server, gửi email đính kèm sai tệp, hoặc vô tình ghi log chứa thông tin nhạy cảm ở môi trường production đều tạo ra rủi ro rò rỉ dữ liệu.
Việc thiếu các chương trình đào tạo nhận thức bảo mật định kỳ khiến nhân viên không nhận diện được các mối đe dọa tiềm ẩn. Khi không tuân thủ các quy trình xử lý dữ liệu chuẩn, những sai sót nhỏ nhất cũng có thể gây ra hậu quả lớn.
3. Mất mát hoặc đánh cắp thiết bị vật lý
Các thiết bị đầu cuối như laptop, điện thoại thông minh hoặc ổ cứng di động thường chứa một lượng lớn thông tin công việc, mã nguồn và tài liệu nội bộ. Khi nhân viên làm mất hoặc bị đánh cắp thiết bị này, toàn bộ dữ liệu bên trong có nguy cơ bị trích xuất nếu không được mã hóa.
4. Phân quyền truy cập quá rộng
Việc cấp quyền truy cập không tuân theo nguyên tắc quyền tối thiểu làm tăng diện tích tấn công của hệ thống. Khi mọi nhân viên đều có quyền đọc các tập tin tài chính hoặc cơ sở dữ liệu khách hàng, một tài khoản bị xâm nhập sẽ kéo theo toàn bộ hệ thống dữ liệu bị lộ lọt.
Quản trị viên nên triển khai mô hình kiểm soát truy cập dựa trên vai trò (Role-Based Access Control – RBAC). Bằng cách giới hạn quyền hạn theo đúng chức năng công việc, tổ chức có thể khoanh vùng ảnh hưởng nếu một tài khoản cấp thấp gặp sự cố bảo mật.
5. Phần mềm lỗi thời và lộ thông tin trong mã nguồn
Việc không duy trì các bản vá cập nhật khiến hệ thống tồn tại các lỗ hổng đã được công bố, tạo điều kiện cho các tập lệnh quét tự động khai thác và đánh cắp dữ liệu. Bên cạnh đó, thực tiễn lập trình không an toàn cũng là nguyên nhân phổ biến gây data leak.
Nhiều lập trình viên có thói quen hardcode mật khẩu, API key hoặc token xác thực trực tiếp vào mã nguồn. Khi mã nguồn này được đẩy lên các kho lưu trữ công khai như GitHub, các công cụ rà quét tự động có thể thu thập những thông tin nhạy cảm này chỉ trong vài giây.
6. Công cụ AI chưa được kiểm soát
Việc tích hợp các công cụ AI vào quy trình làm việc đang trở nên phổ biến, nhưng nếu không được cấu hình phân quyền hợp lý, dữ liệu truy vấn có thể bị rò rỉ cho những người dùng không mong muốn. Mặc định các ứng dụng này chỉ nhận diện một admin. Để cấp quyền an toàn cho team mà không mở public, bạn cần khai báo rõ danh sách người dùng được phép thông qua các biến môi trường.
7. Quản lý mật khẩu và tài khoản kém
Chính sách bảo mật yếu kém liên quan đến mật khẩu là nguyên nhân trực tiếp dẫn đến việc rò rỉ dữ liệu tài khoản. Việc sử dụng mật khẩu dễ đoán, tái sử dụng một mật khẩu cho nhiều dịch vụ hoặc không kích hoạt xác thực đa yếu tố (MFA) khiến tài khoản dễ dàng bị chiếm quyền điều khiển. Về phía hệ thống, nếu cơ sở dữ liệu lưu trữ mật khẩu dưới dạng plain-text (văn bản gốc) hoặc sử dụng các thuật toán băm (hash) yếu, toàn bộ thông tin đăng nhập của người dùng sẽ bị lộ khi server bị sao chép dữ liệu.
8. Rủi ro từ bên thứ ba
Tổ chức có thể bảo mật hạ tầng rất tốt, nhưng dữ liệu vẫn bị rò rỉ thông qua các đối tác, nhà cung cấp dịch vụ hoặc vendor phần mềm. Khi bạn cấp quyền truy cập cơ sở dữ liệu cho một công ty tiếp thị hoặc sử dụng API của bên thứ ba, bạn đang phụ thuộc vào tiêu chuẩn bảo mật của họ.
9. Mối đe dọa từ nội bộ
Mối đe dọa nội bộ (Insider threat) xuất phát từ những người có quyền truy cập hợp lệ vào hệ thống, bao gồm nhân viên, nhà thầu hoặc đối tác. Dữ liệu có thể bị rò rỉ do sự bất cẩn (vô ý chia sẻ tệp tin ra ngoài) hoặc do hành vi phá hoại có chủ đích từ những cá nhân muốn đánh cắp bí mật thương mại, thông tin khách hàng để trục lợi.
10. Tấn công lừa đảo
Dù tấn công lừa đảo (Social engineering/Phishing) thường được phân loại vào nhóm data breach, nhưng đây lại là phương thức phổ biến khiến người dùng tự tay làm rò rỉ thông tin đăng nhập của chính mình. Kẻ gian sử dụng email, tin nhắn hoặc cuộc gọi giả mạo để thao túng tâm lý, lừa nạn nhân cung cấp thông tin nhạy cảm.
Các chiến dịch lừa đảo hiện nay còn kết hợp với mã độc đánh cắp thông tin. Bằng cách dụ người dùng nhấp vào quảng cáo độc hại hoặc tải phần mềm bẻ khóa, mã độc sẽ âm thầm thu thập toàn bộ mật khẩu lưu trên trình duyệt, cookie phiên làm việc và gửi về máy chủ của kẻ tấn công.
Dữ liệu thường bị lộ trong data leak
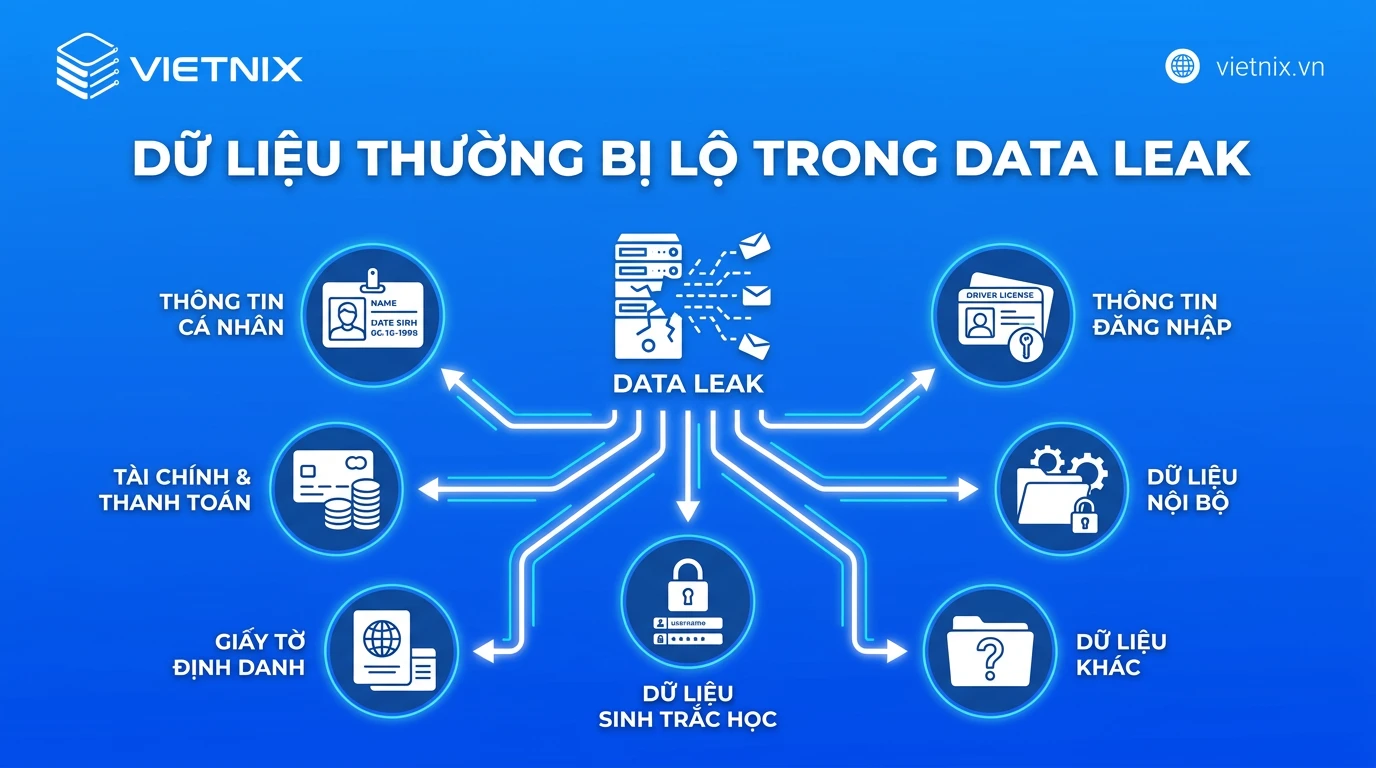
Trong các sự cố data leak, loại dữ liệu bị phơi bày phụ thuộc vào đặc thù của tổ chức và hệ thống bị cấu hình sai. Những dữ liệu này, khi lọt vào tay kẻ xấu, thường được sử dụng cho các cuộc tấn công social engineering, đánh cắp danh tính hoặc rao bán trên dark web.
- Thông tin nhận dạng cá nhân: Thông tin nhận dạng cá nhân là mục tiêu phổ biến trong các vụ rò rỉ dữ liệu. Các trường dữ liệu này bao gồm họ tên đầy đủ, ngày sinh, địa chỉ nhà, số điện thoại, giới tính và thậm chí là thông tin về tình trạng hôn nhân, số lượng con cái hay sở thích cá nhân.
- Thông tin tài chính và thanh toán: Thông tin tài chính bị rò rỉ mang lại hậu quả trực tiếp và nặng nề nhất cho nạn nhân. Các dữ liệu này bao gồm số thẻ tín dụng/thẻ ghi nợ, ngày hết hạn, mã CVV, chi tiết tài khoản ngân hàng, hồ sơ thế chấp và biên lai chuyển khoản.
- Giấy tờ định danh: Các tài liệu định danh do chính phủ cấp như số An sinh xã hội, số hộ chiếu, hoặc hình ảnh giấy phép lái xe cũng là loại dữ liệu có giá trị cao thường bị lộ.
- Dữ liệu sinh trắc học: Dữ liệu sinh trắc học như ảnh chụp, dấu vân tay và các đặc điểm nhận dạng khác là thông tin định danh không thể thay đổi, khiến việc rò rỉ chúng trở thành rủi ro bảo mật nghiêm trọng và lâu dài.
- Thông tin đăng nhập và xác thực: Email, username, password lưu dạng văn bản thuần hoặc mã hóa yếu, câu hỏi bảo mật thường xuyên xuất hiện trong các vụ data leak.
- Dữ liệu nội bộ doanh nghiệp: Mã nguồn phần mềm, kế hoạch kinh doanh, báo cáo tài chính chưa công bố, dữ liệu nghiên cứu và phát triển (R&D), danh sách khách hàng, cùng các email trao đổi nội bộ.
- Dữ liệu phiên làm việc và thiết bị: Ngoài các thông tin tĩnh, các bản ghi từ phần mềm độc hại bị rò rỉ thường chứa các cookie phiên đăng nhập đang hoạt động, token xác thực đa yếu tố, dữ liệu autofill, dấu vân tay thiết bị, thậm chí ví tiền điện tử. Những dữ liệu này có thể cho phép kẻ tấn công vượt qua các cơ chế xác thực đa yếu tố (MFA).
Hậu quả của data leak đối với doanh nghiệp
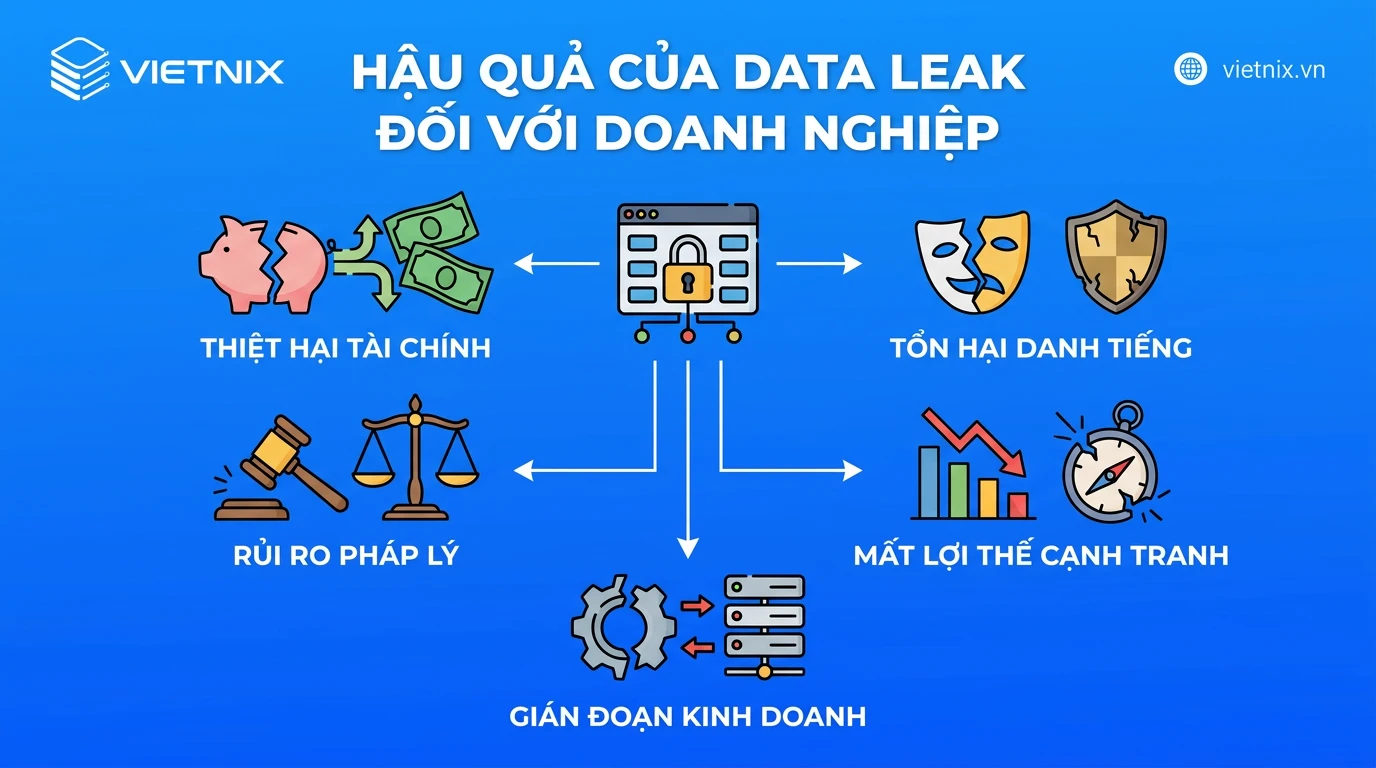
Khi dữ liệu nhạy cảm bị phơi bày ra môi trường bên ngoài, tổ chức phải đối mặt với chuỗi hệ lụy nghiêm trọng và kéo dài. Tác động của sự cố không chỉ dừng lại ở những thiệt hại tức thời mà còn ảnh hưởng trực tiếp đến cấu trúc tài chính, pháp lý và sự tồn tại của thương hiệu trên thị trường.
1. Thiệt hại tài chính
Chi phí để xử lý một sự cố rò rỉ dữ liệu bao gồm phí điều tra, khắc phục hạ tầng, bồi thường cho khách hàng và các cơ hội kinh doanh bị bỏ lỡ. Trong nhiều trường hợp, hacker sử dụng mã độc tống tiền (ransomware) để khóa hệ thống hoặc đe dọa tung dữ liệu mật lên dark web nếu doanh nghiệp không trả tiền chuộc.
Trích dẫn chuyên gia
Theo báo cáo mới nhất Cost of a Data Breach Report 2026 do IBM Security và Viện Ponemon thực hiện, một vụ rò rỉ dữ liệu khiến doanh nghiệp thiệt hại trung bình 4,99 triệu USD (tăng 12% so với năm trước). Đối với khu vực Đông Nam Á (ASEAN), chi phí tổn thất trung bình đạt mức kỷ lục 4,12 triệu USD.
2. Tổn hại danh tiếng và thương hiệu
Việc rò rỉ các thông tin nhạy cảm như số an sinh xã hội, dữ liệu y tế hay lịch sử giao dịch phá vỡ niềm tin của người dùng đối với năng lực bảo mật của tổ chức. Danh tiếng bị tổn hại thường dẫn đến tỷ lệ rời bỏ của khách hàng tăng cao và sự e ngại từ các đối tác tiềm năng. Tác động tiêu cực này thường kéo dài nhiều năm, khiến chi phí để thu hút khách hàng mới tăng lên đáng kể, trong khi doanh thu tổng thể sụt giảm.
3. Rủi ro pháp lý
Doanh nghiệp để xảy ra data leak phải đối mặt với các cuộc điều tra từ cơ quan chức năng, các án phạt vi phạm quy định và những vụ kiện tập thể từ người dùng. Việc không đáp ứng các tiêu chuẩn bảo mật bắt buộc như GDPR, HIPAA hoặc FERPA sẽ kéo theo các chế tài nghiêm khắc.
Tại thị trường Việt Nam, Luật Bảo vệ dữ liệu cá nhân (Luật số 91/2025/QH15) có hiệu lực từ ngày 01/01/2026 và thay thế Nghị định 13/2023/NĐ-CP. Luật này đặt ra trách nhiệm rõ ràng cho tổ chức khi xử lý dữ liệu cá nhân, đồng thời quy định các mức phạt nặng, có mức phạt được tính theo doanh thu.
4. Đánh mất lợi thế cạnh tranh
Nếu dữ liệu bị rò rỉ chứa các thông tin cốt lõi như chiến lược kinh doanh, công thức sản phẩm, mã nguồn phần mềm, hoặc báo cáo tài chính nội bộ, hậu quả sẽ vô cùng khôn lường. Đối thủ cạnh tranh có thể tiếp cận các thông tin này để đi trước một bước, khiến doanh nghiệp mất đi hoàn toàn lợi thế độc quyền trên thị trường.
5. Gián đoạn hoạt động kinh doanh
Để xử lý khủng hoảng data leak, doanh nghiệp buộc phải tạm dừng một số hệ thống công nghệ thông tin để rà soát và kiểm tra. Việc này gây gián đoạn trực tiếp đến quá trình sản xuất, cung cấp dịch vụ và chăm sóc khách hàng. Nhân sự ở các bộ phận chủ chốt phải chuyển sang tập trung xử lý sự cố thay vì thực hiện các công việc tạo ra doanh thu thông thường.
Data leak khác data breach thế nào?
Việc nhầm lẫn giữa khái niệm data leak (rò rỉ dữ liệu) và data breach (xâm phạm dữ liệu) rất phổ biến trong lĩnh vực an ninh mạng. Mặc dù cả hai đều dẫn đến hậu quả lộ thông tin nhạy cảm, điểm khác biệt cốt lõi nằm ở nguyên nhân khởi phát và cách thức dữ liệu bị phơi bày ra môi trường bên ngoài. Mình sẽ phân tích chi tiết các tiêu chí phân biệt hai sự cố này ngay dưới đây.
| Tiêu chí | Data Leak (Rò rỉ dữ liệu) | Data Breach (Xâm phạm dữ liệu) |
|---|---|---|
| Bản chất | Dữ liệu bị phơi bày ra bên ngoài từ bên trong tổ chức mà không có sự tấn công chủ đích. | Dữ liệu bị truy cập, đánh cắp hoặc tiết lộ trái phép do hành vi tấn công từ tội phạm mạng. |
| Tác nhân thực hiện | Do lỗi vô tình của nhân viên, hệ thống hoặc bên thứ ba. | Do hacker, mã độc, hoặc kẻ xấu cố tình phá vỡ hàng rào bảo mật. |
| Cơ chế xảy ra | Hệ thống bảo mật yếu kém hoặc cấu hình sai, tự tạo lỗ hổng cho dữ liệu thoát ra. | Kẻ tấn công chủ động vượt qua hoặc phá vỡ các lớp kiểm soát bảo mật đang có. |
| Hậu quả | Có thể tự phát hiện qua cấu hình hệ thống, thiệt hại tùy thuộc vào việc dữ liệu đó có bị ai lợi dụng hay chưa. | Gây hậu quả nghiêm trọng về pháp lý, tài chính và uy tín, thường bị phát hiện khi hệ thống tê liệt hoặc dữ liệu bị rao bán. |
| Ví dụ phổ biến | – Cấu hình sai kho lưu trữ đám mây (như AWS S3) để ở chế độ công khai. – Gửi nhầm email chứa tài liệu bảo mật cho người ngoài. – Mật khẩu hệ thống quá yếu hoặc để lộ mã nguồn. | – Hệ thống bị nhiễm phần mềm độc hại (Malware), mã hóa tống tiền. – Tấn công lừa đảo để chiếm quyền quản trị. – Hacker khai thác lỗ hổng Zero-day để đột nhập cơ sở dữ liệu. |
Theo kinh nghiệm vận hành hệ thống
Điểm nguy hiểm của data leak nằm ở việc sự cố có thể tồn tại âm ỉ trong thời gian rất dài (như các database backup bị bỏ quên) mà không kích hoạt bất kỳ cảnh báo bảo mật nào, cho đến khi dữ liệu bị phát hiện và rao bán trên dark web.
Các vụ data leak quy mô lớn trong thập kỷ qua
Những năm gần đây, không ít tổ chức lớn đã để lộ khối lượng dữ liệu khổng lồ ra môi trường internet hoàn toàn do lỗi cấu hình hệ thống hoặc thiếu hụt chính sách bảo mật cơ bản. Dưới đây, mình sẽ tổng hợp lại các sự cố data leak mang tính điển hình, tập trung vào nguyên nhân kỹ thuật và quy mô thông tin bị phơi bày để hệ thống hóa lại những rủi ro thực tế.
1. Chinese Surveillance Network
Sự cố này làm lộ 4 tỷ bản ghi dữ liệu cá nhân (tương đương 631 GB) của người dùng tại Trung Quốc. Vào tháng 05/2025, nhà nghiên cứu Bob Dyachenko và đội ngũ Cybernews phát hiện cơ sở dữ liệu này bị bỏ ngỏ hoàn toàn mà không có bất kỳ lớp mật khẩu bảo vệ nào. Thông tin bị rò rỉ bao gồm dữ liệu WeChat, chi tiết tài khoản ngân hàng, hồ sơ Alipay, số điện thoại, địa chỉ nhà riêng và cả hồ sơ hành vi người dùng.
Theo phân tích từ giới chuyên môn, hệ thống này dường như được xây dựng nhằm thu thập định danh chi tiết. Và việc không cấu hình xác thực đã biến nó thành một rủi ro phơi bày thông tin có quy mô lớn.
2. Real Estate Wealth Network
Cuối năm 2023, tổ chức Real Estate Wealth Network (REWN) tại Mỹ đã để lộ 1.5 tỷ bản ghi dữ liệu từ một database có dung lượng 1.16 TB không được thiết lập mật khẩu truy cập. Khối dữ liệu này được phân loại kỹ lưỡng theo lịch sử bất động sản, mã số thuế, thông tin thế chấp, tên và số điện thoại của hàng triệu cá nhân, bao gồm cả các chính trị gia hay người nổi tiếng. Vụ rò rỉ này minh chứng rõ ràng cho hậu quả của việc triển khai cơ sở dữ liệu lên môi trường internet nhưng bỏ qua khâu phân quyền access control, trực tiếp mở ra nguy cơ lừa đảo và đánh cắp danh tính.
3. River City Media
Hệ thống máy chủ sao lưu của River City Media – một tổ chức ngụy trang thành công ty tiếp thị nhưng thực chất vận hành chiến dịch spam email quy mô lớn – đã làm rò rỉ 1.4 tỷ bản ghi dữ liệu người dùng. Kho lưu trữ này được cấu hình sai, không yêu cầu bất kỳ bước xác thực nào, dẫn đến việc lộ lọt địa chỉ email, địa chỉ IP, họ tên đầy đủ và địa chỉ nhà riêng. Một chuyên gia an ninh mạng độc lập đã phát hiện ra lỗ hổng cấu hình đơn giản này vào tháng 01/2017 và thông báo cho cơ quan thực thi pháp luật, phơi bày toàn bộ cơ sở dữ liệu bên trong của hạ tầng vận hành spam.
4. Exactis
Khoảng 340 triệu bản ghi của công ty tiếp thị Exactis bị phát hiện nằm trên một database có thể truy cập tự do từ internet mà không cần trải qua bước đăng nhập vào tháng 06/2018. Dù không chứa số thẻ tín dụng hay số An sinh Xã hội (SSN), tập dữ liệu lại bao gồm hàng trăm trường thông tin chi tiết về mỗi cá nhân như: họ tên, email, số điện thoại, địa chỉ, sở thích, thu nhập ước tính cũng như độ tuổi và giới tính của con cái họ.
Dưới góc độ bảo mật hệ thống, đây là nguồn dữ liệu đầu vào đặc biệt nguy hiểm. Kẻ xấu có thể tận dụng hồ sơ chi tiết này để triển khai các chiến dịch social engineering hoặc lừa đảo phishing có độ chính xác cao.
5. Cơ sở dữ liệu 24 tỷ bản ghi
Vào tháng 06/2026, đội ngũ nghiên cứu Cybernews đã phát hiện một cụm Elasticsearch dung lượng 8.3 TB chứa tới 24 tỷ bản ghi bị phơi bày công khai trên internet do quản trị viên bỏ qua việc cấu hình mật khẩu, firewall hay hạn chế mạng. Đây là một tập hợp dữ liệu khổng lồ được tổng hợp từ 36 nguồn khác nhau, bao gồm các kênh Telegram, dữ liệu từ các sự cố vi phạm cũ và đặc biệt là log từ các phần mềm độc hại đánh cắp thông tin.
Trong database này, hệ thống ghi nhận sự xuất hiện của tên đăng nhập, email, mật khẩu dạng văn bản thuần túy và URL đăng nhập tương ứng. Việc một cụm Elasticsearch lưu trữ dữ liệu xác thực bị cấu hình sai tạo điều kiện cho bất kỳ ai tìm thấy IP của server đều có thể đọc, sao chép hoặc thậm chí xóa toàn bộ dữ liệu bên trong.
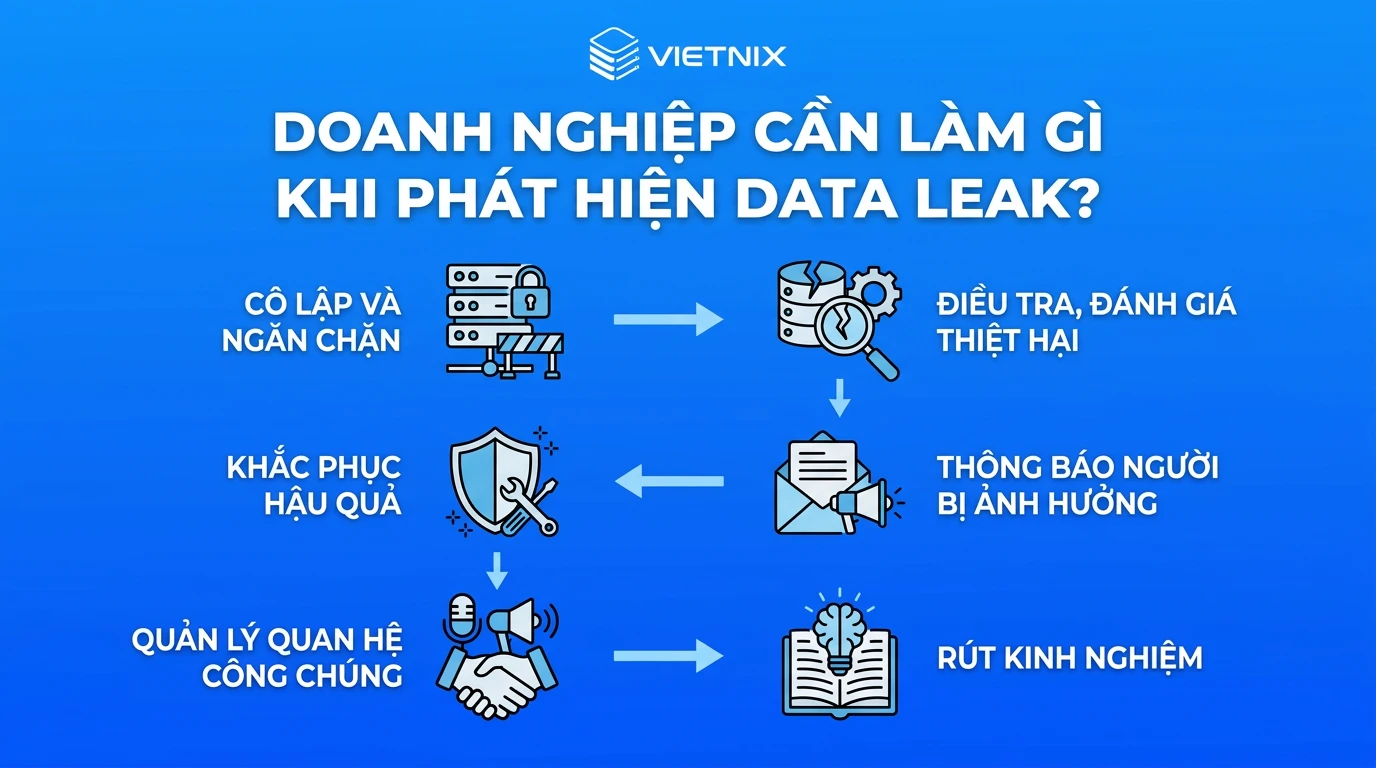
Doanh nghiệp cần làm gì khi phát hiện data leak?
Khi phát hiện rò rỉ dữ liệu, doanh nghiệp cần ngay lập tức triển khai kế hoạch ứng phó khẩn cấp theo các bước dưới đây để hạn chế tối đa thiệt hại và khôi phục niềm tin
- Cô lập và ngăn chặn: Đội kỹ thuật cần ngay lập tức ngắt mạng hoặc cô lập các máy chủ, máy tính, hoặc tài khoản đám mây bị nghi ngờ rò rỉ thông tin nhằm ngăn chặn dữ liệu tiếp tục thoát ra ngoài. Lưu ý không xóa log, vì log là bằng chứng phục vụ điều tra.
- Điều tra và đánh giá thiệt hại: Đội ngũ xác định loại dữ liệu bị lộ, số lượng bản ghi, khoảng thời gian dữ liệu bị lộ và có dấu hiệu dữ liệu đã bị tải về hay chưa. Đồng thời tìm hiểu nguyên nhân rò rỉ là do hacker tấn công, do lỗi cấu hình hệ thống, từ nhà cung ứng thứ ba, hay do nhân viên nội bộ vô tình/cố ý làm lộ.
- Thông báo cho người bị ảnh hưởng: Tại Việt Nam, theo Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân, doanh nghiệp phải thông báo cho Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05) trong vòng 72 giờ kể từ khi phát hiện vi phạm. Sau đó, doanh nghiệp cần gửi cảnh báo công khai hoặc trực tiếp đến khách hàng/đối tác, nêu rõ sự việc gì đã xảy ra, loại thông tin nào bị ảnh hưởng, doanh nghiệp đang làm gì để khắc phục và các khuyến nghị cụ thể để người dùng tự bảo vệ mình (như đổi mật khẩu, cảnh giác với lừa đảo).
- Khắc phục và sửa chữa: Doanh nghiệp tiến hành vá lỗ hổng, nâng cấp bảo mật, xóa mã độc và cấu trúc lại hệ thống dữ liệu. Đồng thời, tổ chức cần hỗ trợ nạn nhân thông qua các gói giám sát tín dụng hoặc lập đường dây nóng giải đáp khiếu nại.
- Quản lý quan hệ công chúng và danh tiếng: Một chiến lược truyền thông minh bạch và chuyên nghiệp là cần thiết để quản lý khủng hoảng danh tiếng và giữ vững niềm tin của công chúng. Bộ phận đối ngoại cần chuẩn bị thông cáo báo chí, cử người phát ngôn duy nhất và chủ động đối thoại với truyền thông. Thái độ cầu thị và việc cập nhật tiến độ khắc phục sẽ giúp bảo vệ giá trị thương hiệu.
- Rút kinh nghiệm: Bước cuối cùng nhưng không kém phần quan trọng là đánh giá lại toàn bộ sự cố để cải tiến quy trình và nâng cao năng lực phòng thủ trong tương lai. Doanh nghiệp tổ chức buổi họp đúc kết để phân tích ưu và nhược điểm trong quá trình xử lý khủng hoảng. Từ bài học này, tổ chức sẽ cập nhật chính sách bảo mật, đầu tư công nghệ hiện đại và đào tạo nhận thức cho nhân viên.
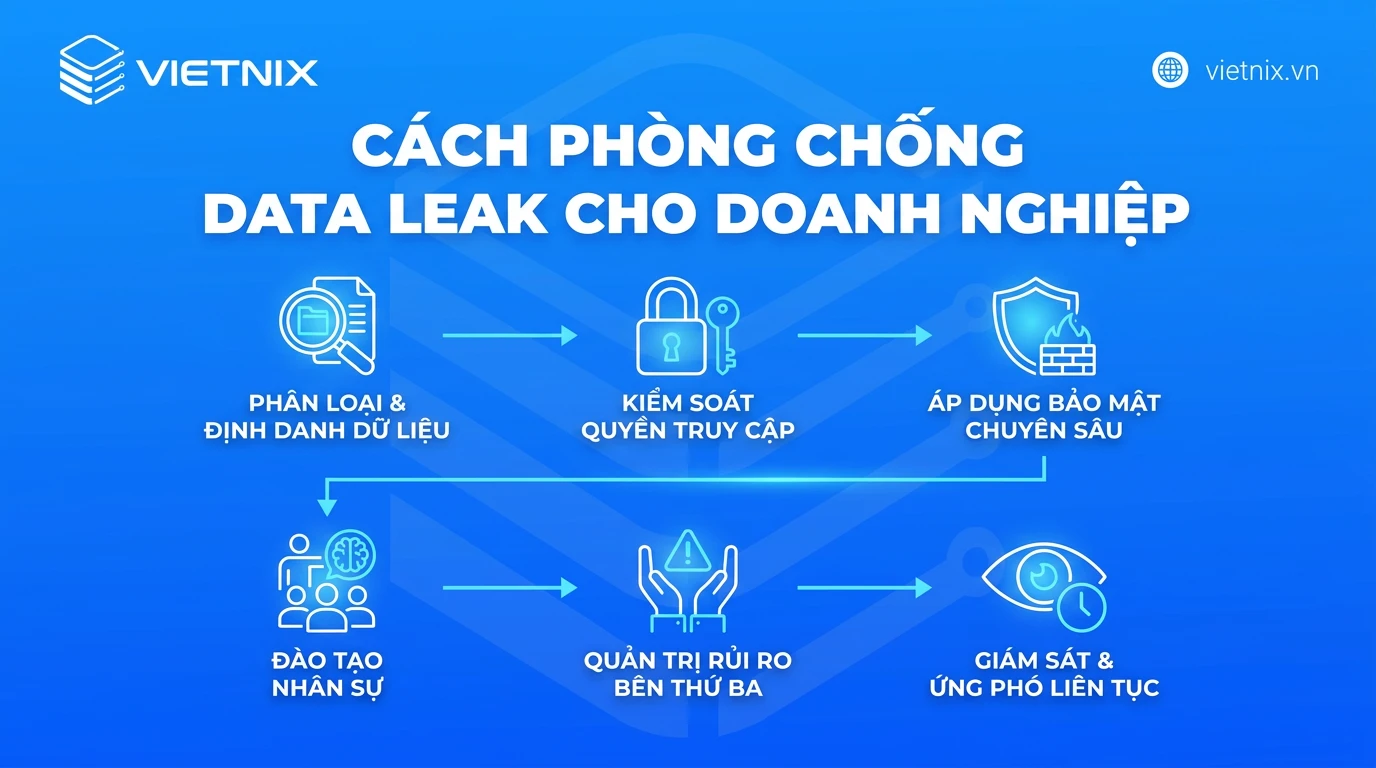
Cách phòng chống data leak cho doanh nghiệp
Muốn phòng chống data leak hiệu quả, doanh nghiệp cần nhiều lớp bảo vệ kết hợp với nhau, vì không có một công cụ đơn lẻ nào loại bỏ hoàn toàn được rủi ro. Dưới đây là các bước triển khai theo thứ tự ưu tiên.
1. Phân loại và định danh dữ liệu
Bước đầu tiên trong chiến lược phòng thủ là tiến hành đánh giá rủi ro định kỳ để định vị và phân loại toàn bộ dữ liệu đang lưu trữ trên hệ thống. Quản trị viên cần xác định rõ các vùng lưu trữ chứa thông tin nhạy cảm như mã nguồn, cơ sở dữ liệu khách hàng hay hồ sơ tài chính nội bộ.
- Gắn nhãn dữ liệu: Phân cấp dữ liệu thành các danh mục rõ ràng như Công khai, Nội bộ, Mật và Tối mật.
- Tự động hóa phát hiện: Sử dụng các công cụ quét hệ thống ứng dụng AI để tự động tìm kiếm, định danh và phân loại dữ liệu nhạy cảm (thông tin cá nhân PII, thẻ tín dụng, sở hữu trí tuệ) đang lưu trữ rải rác trên máy trạm, máy chủ hoặc đám mây
2. Kiểm soát quyền truy cập
Hạn chế tối đa phạm vi tiếp cận dữ liệu để thu hẹp bề mặt tấn công và giảm thiểu rủi ro từ con người.
- Nguyên tắc quyền tối thiểu: Chỉ cấp quyền truy cập dữ liệu vừa đủ để nhân viên hoàn thành công việc được giao.
- Xác thực mạnh & Tập trung: Triển khai cơ chế Đăng nhập một lần (SSO) kết hợp Xác thực đa yếu tố (MFA) bắt buộc cho toàn bộ tài khoản hệ thống.
- Phân quyền dựa trên vai trò (RBAC): Thiết lập các nhóm quyền hạn chặt chẽ theo phòng ban hoặc dự án nhằm ngăn chặn việc tự ý xem hoặc sao chép dữ liệu chéo.
3. Áp dụng công nghệ bảo mật chuyên sâu
Sử dụng công nghệ làm lá chắn tự động để phát hiện và ngăn chặn hành vi xuất dữ liệu trái phép.
- Triển khai Data Loss Prevention (DLP): Sử dụng các giải pháp DLP trên Thiết bị đầu cuối (Endpoint), Hệ thống mạng (Network), và Đám mây (Cloud) để giám sát và chặn đứng các hành vi gửi thông tin nhạy cảm qua Email, USB, Web hoặc Chat.
- Bảo mật DRM/IRM (Digital/Information Rights Management): Mã hóa trực tiếp vào từng file tài liệu. Dù file có bị sao chép hay tuồn ra ngoài hệ thống thì người không có thẩm quyền vẫn không thể mở đọc được.
- Mã hóa dữ liệu toàn diện: Áp dụng mã hóa cho dữ liệu ở cả 3 trạng thái: Đang truyền tải (In-transit qua TLS/SSL), Đang lưu trữ (At-rest trên ổ đĩa, máy chủ) và các bản sao lưu.
4. Đào tạo nhân sự
Nhiều sự cố rò rỉ dữ liệu quy mô lớn bắt nguồn từ sai sót của con người, chẳng hạn như việc kỹ sư vô tình upload file cấu hình chứa mật khẩu lên public repository, hoặc cấu hình sai quyền truy cập của các dịch vụ lưu trữ đám mây. Do đó, các chương trình đào tạo nâng cao nhận thức bảo mật định kỳ đóng vai trò quan trọng trong việc giảm thiểu rủi ro nội bộ.
- Tập huấn định kỳ: Đào tạo nhân viên nhận biết các hình thức tấn công phi kỹ thuật (Social Engineering) và lừa đảo tinh vi (Phishing Email).
- Chuẩn hóa quy trình xử lý dữ liệu: Xây dựng quy tắc rõ ràng về việc không sử dụng email cá nhân cho công việc, hạn chế sao chép/dán dữ liệu giữa các nền tảng tự do, và ký cam kết bảo mật thông tin.
- Diễn tập giả định: Tổ chức các đợt giả lập tấn công mạng (như gửi email phishing thử nghiệm) để nâng cao phản xạ thực chiến của nhân sự.
5. Quản trị rủi ro bên thứ ba
Hệ thống của doanh nghiệp hiếm khi hoạt động độc lập mà thường phải liên kết qua API với các nhà cung cấp phần mềm, nền tảng marketing hoặc dịch vụ phân tích số liệu. Từ kinh nghiệm quản trị hệ thống của mình, nhiều vụ data leak xuất phát từ lỗ hổng trên máy chủ của đối tác, khiến dữ liệu trung tâm bị thu thập tự động hoặc lộ diện.
- Đánh giá an ninh nhà cung cấp: Thực hiện kiểm tra, rà soát chứng chỉ an toàn thông tin (như ISO 27001, SOC 2) của bên thứ ba trước khi ký kết.
- Ràng buộc pháp lý: Đưa các điều khoản bảo mật nghiêm ngặt, quy định rõ trách nhiệm bồi thường và quy trình thông báo khi xảy ra sự cố rò rỉ dữ liệu vào hợp đồng thương mại.
- Giới hạn kết nối: Thiết lập các cổng trung chuyển dữ liệu riêng biệt và thu hồi quyền truy cập ngay lập tức khi hợp đồng chấm dứt.
6. Giám sát liên tục
Triển khai hệ thống giám sát thời gian thực giúp đội ngũ IT chủ động phát hiện các yêu cầu truy cập bất thường vào vùng dữ liệu nhạy cảm. Các công cụ này sẽ phân tích log mạng liên tục và phát cảnh báo ngay khi phát hiện dấu hiệu bất thường, chẳng hạn như lượng lớn thông tin được export ra một địa chỉ IP lạ.
- Ứng dụng giải pháp SIEM/SOAR: Thu thập và phân tích logtừ mọi nguồn tập trung để phát hiện sớm các dấu hiệu dữ liệu bị tải hàng loạt trái phép.
- Giám sát hành vi người dùng (UBA/UEBA): Hệ thống tự động cảnh báo khi tài khoản có hành động bất thường, ví dụ: Một nhân viên đột ngột tải xuống hàng nghìn hồ sơ khách hàng vào lúc 2 giờ sáng.
- Đánh giá lỗ hổng định kỳ: Tổ chức kiểm thử xâm nhập (Penetration Testing) định kỳ để tìm ra các “lỗ hổng cấu hình hệ thống” trước khi bị tin tặc khai thác.
Xây dựng hạ tầng an toàn và ổn định cùng Vietnix Firewall Anti DDoS
Để phòng chống data leak, doanh nghiệp cần nhiều lớp bảo vệ, và nên củng cố lớp hạ tầng mạng trước. Firewall Anti DDoS của Vietnix lọc lưu lượng bất thường, chặn hoạt động quét cổng và các đợt tấn công nhằm gây gián đoạn, đồng thời giữ cho website và ứng dụng hoạt động ổn định khi lưu lượng tăng. Đội ngũ kỹ thuật Vietnix hỗ trợ 24/7, giúp doanh nghiệp xây dựng chính sách firewall phù hợp với đặc thù vận hành và đồng hành lâu dài khi hệ thống mở rộng. Liên hệ Vietnix để được tư vấn giải pháp phù hợp với hạ tầng của bạn.
Thông tin liên hệ:
- Website: https://vietnix.vn/
- Hotline: 1800 1093
- Email: sales@vietnix.vn
- Địa chỉ: 265 Hồng Lạc, Phường Bảy Hiền, Thành Phố Hồ Chí Minh
Câu hỏi thường gặp
Có nên trả tiền cho bên yêu cầu chuộc dữ liệu bị lộ không?
Nguyên tắc chung trong an ninh mạng là không nên trả tiền chuộc cho các tác nhân đe dọa. Việc trả tiền không đảm bảo dữ liệu sẽ không bị công khai hoặc bán trên các diễn đàn dark web, đồng thời còn tạo động lực cho các hành vi tống tiền tiếp theo. Bạn cần tập trung vào việc vá lỗ hổng cấu hình và triển khai kế hoạch ứng phó sự cố (incident response plan).
Data leak và data loss có giống nhau không?
Hai khái niệm này có bản chất khác nhau. Data leak là tình trạng dữ liệu nhạy cảm bị phơi bày ra môi trường bên ngoài do các lỗi cấu hình vô ý hoặc sai sót của con người. Ngược lại, data loss (mất dữ liệu) là tình trạng dữ liệu bị phá hủy, xóa bỏ hoặc không thể truy cập được. Việc triển khai các giải pháp DLP có thể hỗ trợ phòng ngừa cả hai vấn đề này.
Làm sao để biết dữ liệu của mình có bị lộ không?
Bạn có thể sử dụng các cổng thông tin Digital Footprint Portal hoặc các công cụ tra cứu dữ liệu rò rỉ để kiểm tra xem email, mật khẩu hay số điện thoại của mình có nằm trong các cơ sở dữ liệu bị lộ hay không. Nếu phát hiện thông tin bị rò rỉ, bạn cần thay đổi mật khẩu lập tức và bật xác thực đa yếu tố (MFA).
Làm sao kiểm tra website có đang vô tình công khai file nhạy cảm?
Để phát hiện các file bị công khai ngoài ý muốn, bạn cần thực hiện quét lỗ hổng định kỳ trên hệ thống. Kiểm tra kỹ các cấu hình máy chủ, đặc biệt là các kho lưu trữ đám mây để đảm bảo không có cơ sở dữ liệu hoặc file sao lưu nào được đặt ở trạng thái public mà không yêu cầu xác thực.
Mật khẩu đã băm có còn nguy hiểm nếu bị leak không?
Mật khẩu đã băm (hashed) vẫn mang lại rủi ro nếu hệ thống sử dụng thuật toán mã hóa yếu hoặc mật khẩu gốc quá đơn giản. Trong vụ rò rỉ của Dubsmash, dù mật khẩu được băm bằng chuẩn PBKDF2, người dùng vẫn đối mặt với nguy cơ bị tấn công dò mật khẩu. Khi dữ liệu băm bị lộ, việc thiết lập lại thông tin đăng nhập là thao tác bắt buộc.
Data leak có bắt buộc phải thông báo cho khách hàng không?
Nghĩa vụ thông báo sẽ phụ thuộc vào quy định pháp luật mà tổ chức đang tuân thủ. Các bộ luật và tiêu chuẩn bảo mật như GDPR, HIPAA, và FERPA yêu cầu doanh nghiệp phải thông báo kịp thời cho người dùng và cơ quan chức năng khi xảy ra sự cố rò rỉ thông tin cá nhân, nếu không sẽ đối mặt với các khoản phạt hành chính lớn.
Dùng cùng một email cho nhiều dịch vụ có làm tăng rủi ro sau data leak không?
Sử dụng chung email và mật khẩu trên nhiều nền tảng sẽ làm tăng đáng kể diện mạo tấn công. Từ các sự cố như NetEase hay MySpace, hacker thường lấy danh sách email và mật khẩu bị rò rỉ để thực hiện các cuộc tấn công nhồi thông tin xác thực vào các nền tảng khác, khiến người dùng mất quyền kiểm soát nhiều tài khoản cùng lúc.
Công cụ DLP có ngăn chặn hoàn toàn data leak không?
Các giải pháp DLP (Data Loss Prevention) rất cần thiết để giám sát và hạn chế luồng dữ liệu nhạy cảm ra ngoài, nhưng không thể bảo vệ hệ thống. Để phòng chống rò rỉ hiệu quả, bạn phải kết hợp DLP với mã hóa dữ liệu, kiểm soát truy cập dựa trên vai trò (RBAC), phân đoạn mạng và thường xuyên đào tạo nhận thức bảo mật cho nhân sự.
Kết luận
Data leak là việc dữ liệu nhạy cảm bị lộ ra ngoài mà không được phép, và nguyên nhân thường là lỗi cấu hình hoặc sai sót của con người chứ không phải tấn công tinh vi. Vì thế, doanh nghiệp có thể phòng ngừa phần lớn rủi ro nếu kiểm kê dữ liệu rõ ràng, phân quyền chặt chẽ, mã hóa dữ liệu, xây dựng lớp bảo vệ hạ tầng vững chắc và duy trì giám sát liên tục. Bạn nên bắt đầu từ những việc nhỏ như bật MFA, đóng các port không cần thiết và rà soát file backup ngay hôm nay.

THEO DÕI VÀ CẬP NHẬT CHỦ ĐỀ BẠN QUAN TÂM
Đăng ký ngay để nhận những thông tin mới nhất từ blog của chúng tôi. Đừng bỏ lỡ cơ hội truy cập kiến thức và tin tức hàng ngày
Đánh giá mức độ hữu ích của bài viết

Thất vọng

Chưa hữu ích

Bình thường

Hữu ích

Rất hữu ích