


















EDR là gì? Cách phát hiện và ứng phó với mối đe dọa tại điểm cuối
Đã kiểm duyệt nội dung
Đánh giá
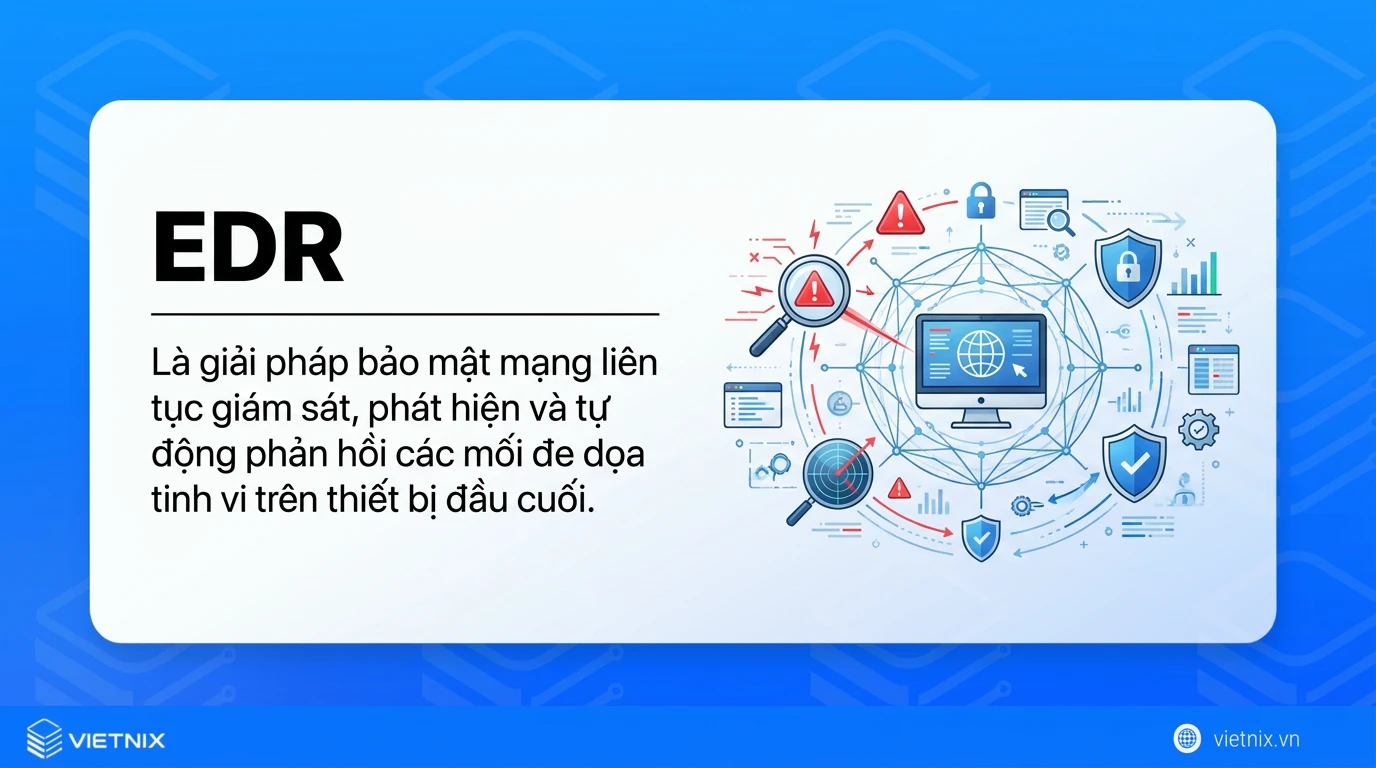
EDR (Endpoint Detection and Response) là giải pháp bảo mật liên tục giám sát, phát hiện và tự động phản hồi các mối đe dọa trên thiết bị đầu cuối như máy chủ, laptop. Bài viết này được tổng hợp dựa trên kinh nghiệm khi hỗ trợ hàng ngàn doanh nghiệp vận hành và bảo vệ hệ thống server, VPS. Mục tiêu là giúp bạn hiểu đúng EDR, biết lúc nào doanh nghiệp cần EDR và triển khai sao cho tránh được những lỗi cấu hình phổ biến.
Những điểm chính
- Quan điểm của mình: EDR không phải là “phần mềm cài xong là an toàn”. Giá trị của EDR phụ thuộc vào ba yếu tố: có người theo dõi cảnh báo, kịch bản phản ứng rõ ràng và hạ tầng đủ ổn định để agent cũng như server quản lý hoạt động liên tục. Nếu doanh nghiệp chưa có nhân sự bảo mật chuyên trách, bạn nên cân nhắc MDR (dịch vụ EDR có đội ngũ giám sát) thay vì tự vận hành từ đầu.
- Khái niệm EDR: Nắm vững bản chất kỹ thuật của giải pháp giám sát, phát hiện và phản hồi các mối đe dọa tại thiết bị đầu cuối.
- EDR hoạt động như thế nào: Hiểu rõ cơ chế thu thập dữ liệu đo từ xa, phân tích hành vi bất thường và tự động hóa quá trình cách ly mã độc.
- Vì sao doanh nghiệp cần EDR: Nhận diện hạn chế của các phương pháp bảo vệ truyền thống trước những kỹ thuật tấn công tinh vi, tàng hình và không dùng tệp tin (fileless malware).
- Ưu điểm và nhược điểm của EDR: Đánh giá khách quan năng lực săn lùng mối đe dọa chuyên sâu đối chiếu với các yêu cầu khắt khe về tài nguyên hệ thống và kỹ năng vận hành.
- Bảng so sánh EDR với Antivirus và EPP: Phân định rõ sự khác biệt về cơ chế phát hiện (dựa trên hành vi so với chữ ký) và năng lực điều tra pháp y kỹ thuật số.
- Các tính năng cần có khi chọn giải pháp EDR: Xác định các tiêu chí cốt lõi như khả năng giám sát liên tục, cách ly mạng tự động và tích hợp nguồn dữ liệu tình báo mối đe dọa.
- Tầm quan trọng của EDR: Xác định vai trò thiết yếu của EDR trong việc rút ngắn thời gian phát hiện (MTTD), tăng tốc độ phản hồi (MTTR) và giảm thiểu rủi ro vi phạm dữ liệu.
- Hướng dẫn triển khai EDR cho doanh nghiệp theo 5 bước: Nắm bắt quy trình kỹ thuật tiêu chuẩn từ giai đoạn đánh giá rủi ro, cài đặt thí điểm đến tích hợp quy trình ứng phó sự cố (SOP).
- EDR có thay thế được các giải pháp bảo mật khác không: Làm rõ chiến lược xây dựng kiến trúc bảo mật đa lớp, nơi EDR hoạt động tương hỗ với EPP, SIEM và SOAR.
- Vietnix – Hạ tầng VPS và Server ổn định cho hệ thống EDR: Lựa chọn nền tảng máy chủ vật lý, VPS với hiệu năng xử lý cao, đảm bảo các tác vụ phân tích log và giám sát mạng hoạt động xuyên suốt.
- Câu hỏi thường gặp: Giải đáp trực tiếp các vướng mắc về khả năng tương thích, quản lý cảnh báo giả và quá trình mở rộng hệ thống.
EDR là gì?
EDR (Endpoint Detection and Response) là một giải pháp bảo mật mạng được thiết kế để liên tục giám sát, phát hiện, điều tra và phản hồi với các mối đe dọa trên các thiết bị đầu cuối (endpoint) như máy chủ, máy tính để bàn, máy tính xách tay và thiết bị di động. Khác với các phần mềm diệt virus truyền thống chỉ tập trung vào việc ngăn chặn mã độc đã có trong cơ sở dữ liệu nhận dạng, EDR chủ động phân tích các hành vi, dữ liệu đo từ xa và lưu lượng mạng ngay tại điểm cuối theo thời gian thực.
Từ góc độ quản trị hệ thống, mình đánh giá cao EDR vì khả năng phát hiện các mối đe dọa tinh vi vốn dễ dàng vượt qua các tuyến phòng thủ thông thường, chẳng hạn như mã độc không tệp (fileless malware) hoặc các cuộc tấn công dai dẳng nâng cao (APT). Khi xác định được một hành vi bất thường, hệ thống sẽ tự động thực thi các chuỗi hành động phản ứng, bao gồm cô lập thiết bị bị nhiễm, chấm dứt các tiến trình độc hại và cung cấp thông tin điều tra kỹ thuật số chi tiết cho nhóm an ninh mạng.
Server quản lý EDR, SIEM hoặc nơi lưu log bảo mật cần chạy ổn định 24/7. Lý do là chỉ cần gián đoạn vài phút, hệ thống đã có thể bỏ lỡ cảnh báo quan trọng. Dịch vụ VPS và Server tại Vietnix cung cấp tài nguyên riêng, ổ cứng NVMe, khả năng nâng cấp linh hoạt và đội kỹ thuật hỗ trợ 24/7. Nhờ đó, doanh nghiệp có nền tảng vững chắc để triển khai và mở rộng các giải pháp bảo mật endpoint.
EDR hoạt động như thế nào?
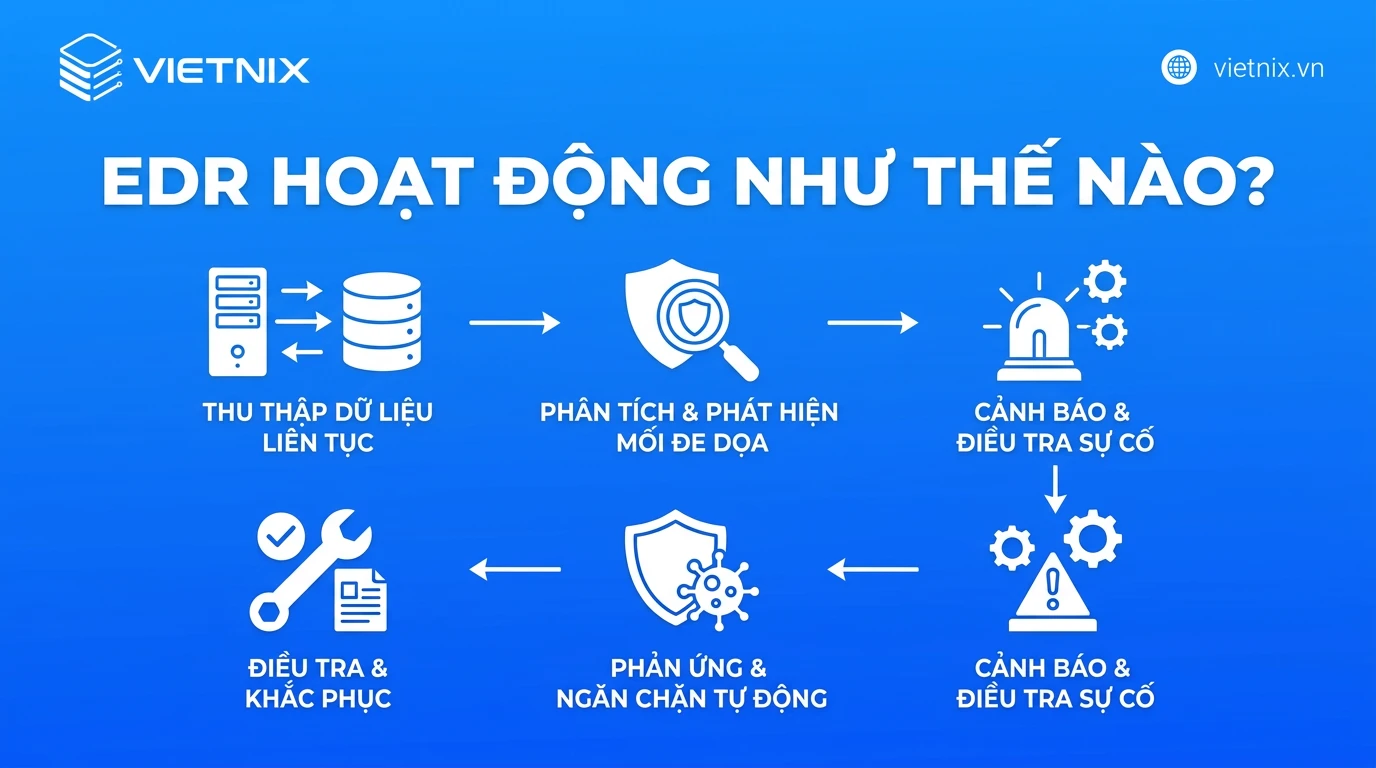
EDR hoạt động theo một vòng lặp liên tục gồm 5 giai đoạn. Mỗi giai đoạn giải quyết một câu hỏi cụ thể mà đội IT cần trả lời khi có sự cố.
1. Thu thập dữ liệu liên tục
EDR cài một agent lên từng endpoint. Agent ghi lại mọi hoạt động trên thiết bị, ví dụ tiến trình khởi chạy, thay đổi file, chỉnh sửa registry, lệnh command line, kết nối mạng và hành vi đăng nhập. Sau đó, agent gửi dữ liệu này về hệ thống quản lý tập trung, có thể đặt trên cloud hoặc on-premise.
2. Phân tích và phát hiện mối đe dọa
Hệ thống EDR dùng AI, machine learning, quy tắc phát hiện và threat intelligence (dữ liệu tình báo mối đe dọa) để phân tích hành vi. EDR tìm 2 loại dấu hiệu chính:
- IOC (Indicator of Compromise): Đây là dấu hiệu cho thấy hệ thống đã bị xâm nhập, chẳng hạn mã hash của file độc hại hoặc IP máy chủ điều khiển (C2).
- IOA (Indicator of Attack): Đây là dấu hiệu cho thấy một cuộc tấn công đang diễn ra. Ví dụ, Word đột ngột chạy PowerShell để tải file từ Internet. IOA quan trọng hơn khi đối phó với mối đe dọa mới. Lý do là IOA không phụ thuộc vào việc mã độc đã từng được biết đến hay chưa.
3. Cảnh báo và điều tra sự cố
Dữ liệu thu thập được đẩy về máy chủ quản lý trung tâm hoặc lên nền tảng đám mây. Khi phát hiện dấu hiệu khả nghi, EDR tạo cảnh báo và cung cấp cho đội ngũ bảo mật toàn bộ chuỗi tiến trình, giúp họ biết kẻ tấn công đã vào từ đâu, làm gì và ảnh hưởng đến những đâu chỉ trong vài phút.
4. Phản ứng và ngăn chặn tự động
Khi phát hiện mối đe dọa, EDR có thể tự động thực hiện các hành động sau:
- Cô lập endpoint khỏi mạng: Hành động này ngăn mã độc lây lan sang thiết bị khác.
- Dừng tiến trình và cách ly file độc hại: Cách này giúp chặn ransomware trước khi chúng mã hóa dữ liệu.
- Khôi phục thay đổi: Một số giải pháp EDR cao cấp có khả năng hoàn tác (khôi phục) lại các tệp hệ thống về trạng thái an toàn trước khi bị mã hóa hoặc tấn công.
5. Điều tra và hỗ trợ khắc phục sự cố
EDR lưu lại toàn bộ chuỗi sự kiện, nên đội IT có thể dựng lại toàn bộ diễn biến của cuộc tấn công, từ đó biết được mã độc vào từ đâu, đã chạy những gì và ảnh hưởng tới thiết bị nào. Điều này giúp các chuyên gia an ninh mạng dễ dàng điều tra gốc rễ của sự cố thay vì chỉ nhìn thấy một thông báo chung chung. Ngoài việc chờ cảnh báo, đội bảo mật có thể chủ động truy vấn dữ liệu EDR để tìm các mối đe dọa đang ẩn mình, chưa kích hoạt bất kỳ quy tắc phát hiện nào.
Vì sao doanh nghiệp cần EDR?
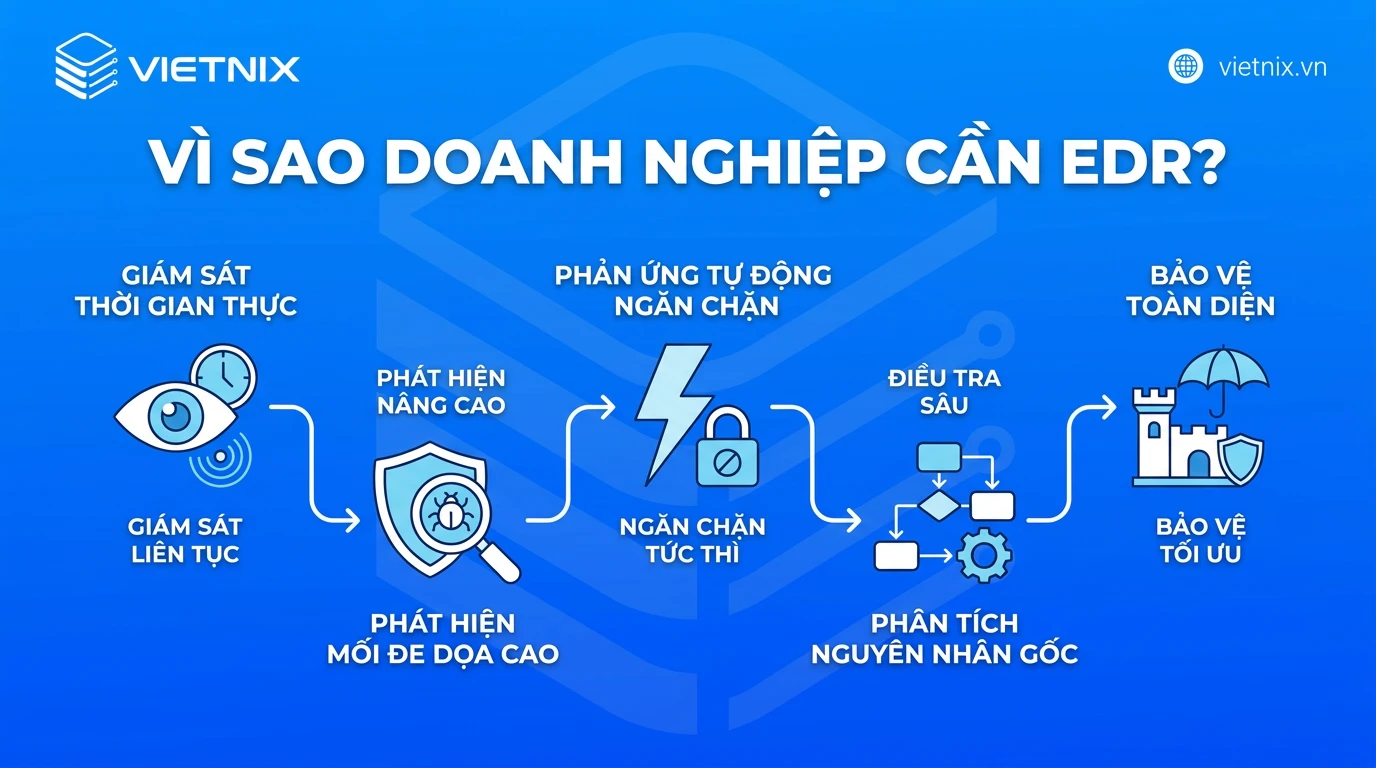
Doanh nghiệp cần EDR vì các công cụ bảo mật truyền thống không còn đủ để đối phó với kiểu tấn công hiện nay. Dưới đây là những vấn đề cụ thể mà EDR giải quyết:
- Giám sát liên tục và hiển thị theo thời gian thực: Khác với các phần mềm diệt virus truyền thống, EDR cung cấp khả năng hiển thị toàn bộ hoạt động trên các thiết bị đầu cuối (PC, laptop, máy chủ, IoT) theo thời gian thực. Doanh nghiệp có thể theo dõi mọi hành vi đáng ngờ ngay khi chúng vừa xuất hiện.
- Phát hiện các mối đe dọa nâng cao: EDR ứng dụng trí tuệ nhân tạo và phân tích hành vi để nhận diện những mối đe dọa phức tạp như mã độc không dùng tệp, mã độc tống tiền thế hệ mới hoặc các cuộc tấn công có chủ đích (APT) mà các giải pháp bảo mật thông thường dễ dàng bỏ sót.
- Phản ứng tự động và ngăn chặn kịp thời: Khi phát hiện nguy cơ, EDR có thể tự động cách ly thiết bị bị xâm nhập ngay lập tức để ngăn chặn mã độc lây lan ra toàn bộ hệ thống mạng.
- Điều tra và phân tích nguyên nhân gốc rễ: Cung cấp nhật ký hoạt động chi tiết và công cụ phân tích sâu giúp đội ngũ CNTT biết được nguồn gốc cuộc tấn công, cách thức xâm nhập và các file/hệ thống nào đã bị ảnh hưởng để xử lý triệt để.
- Bảo vệ môi trường làm việc phân tán: Đối với lực lượng lao động làm việc từ xa hoặc kết hợp, EDR duy trì khả năng giám sát và thực thi chính sách bảo mật ngay cả khi các thiết bị (laptop, smartphone) kết nối từ bên ngoài mạng lưới doanh nghiệp.
- Hỗ trợ tuân thủ các tiêu chuẩn bảo mật quốc tế: Giúp doanh nghiệp dễ dàng đáp ứng các bộ luật và tiêu chuẩn bảo mật khắt khe như GDPR, HIPAA, hoặc PCI-DSS nhờ cơ chế mã hóa, kiểm soát truy cập nghiêm ngặt và lưu trữ lịch sử kiểm tra.
- Đảm bảo tính liên tục trong kinh doanh: Giảm thiểu tối đa thời gian gián đoạn hoạt động, tránh thiệt hại tài chính và giữ vững uy tín thương hiệu trước các sự cố lộ lọt dữ liệu.
Ưu điểm và nhược điểm của EDR
Triển khai EDR cung cấp năng lực giám sát và phản hồi sự cố chuyên sâu, giúp nâng cao khả năng bảo mật điểm cuối so với các phương pháp truyền thống. Tuy nhiên, việc vận hành hệ thống này cũng đặt ra những yêu cầu khắt khe về nguồn lực tài chính cũng như kỹ năng chuyên môn đối với đội ngũ an ninh mạng.

Phát hiện mối đe dọa phức tạp: Sử dụng machine learning và phân tích hành vi để nhận diện phần mềm độc hại không tệp (fileless malware), lỗ hổng zero-day và các cuộc tấn công APT.
Giám sát liên tục theo thời gian thực: Cung cấp khả năng hiển thị chi tiết về tiến trình hoạt động, thay đổi registry và các kết nối mạng bất thường tại điểm cuối.
Tự động hóa phản hồi sự cố: Ngay khi phát hiện dấu hiệu xâm phạm (IoC), hệ thống có thể cô lập thiết bị, chặn tiến trình độc hại, giúp rút ngắn thời gian xử lý và giảm thiểu rủi ro vi phạm dữ liệu.
Hỗ trợ điều tra và săn tìm mối đe dọa: Cung cấp bộ công cụ điều tra pháp y kỹ thuật số, cho phép chủ động truy vết nguyên nhân gốc rễ của các sự cố an ninh.
Khả năng mở rộng linh hoạt: Các nền tảng EDR dựa trên đám mây bảo vệ an toàn cho cả môi trường làm việc từ xa mà không yêu cầu đầu tư quá nhiều vào cơ sở hạ tầng lưu trữ tại chỗ.
Giảm tải cho đội ngũ CNTT: Tự động hóa nhiều quy trình sàng lọc và xử lý mã độc cơ bản.
Tối ưu hóa chi phí dài hạn: Ngăn chặn sớm các vụ rò rỉ dữ liệu triệu đô, giúp doanh nghiệp tránh thiệt hại lớn về tài chính và uy tín.

Điểm mù mạng: Chỉ tập trung vào thiết bị đầu cuối, không thể giám sát lưu lượng mạng hoặc các thiết bị không cài agent (như IoT không hỗ trợ).
Vận hành phức tạp: Đòi hỏi tổ chức phải có đội ngũ nhân sự IT hoặc SOC chuyên trách với kỹ năng phân tích bảo mật cấp cao.
Chi phí đầu tư lớn: Bao gồm chi phí triển khai, duy trì bản quyền phần mềm và đào tạo nhân lực, tạo rào cản tài chính với doanh nghiệp vừa và nhỏ.
Rủi ro cảnh báo giả: Nếu không được cấu hình và tinh chỉnh quy tắc thường xuyên, hệ thống dễ phát sinh cảnh báo sai, gây hội chứng mệt mỏi vì cảnh báo cho nhà phân tích.
Thách thức tích hợp: Quá trình tích hợp vào hệ thống mạng hiện hữu có thể gặp vấn đề tương thích, đặc biệt với thiết bị legacy cũ hoặc phần cứng cá nhân trong chính sách BYOD.

 Lưu ý
Trong 2 đến 4 tuần đầu, lượng cảnh báo sai sẽ thường khá nhiều. Nếu bỏ qua giai đoạn tinh chỉnh thì đội IT sẽ rơi vào trạng thái "mệt mỏi vì cảnh báo" và bỏ sót cảnh báo thật. Do đó, bạn hãy dành thời gian xây dựng danh sách ngoại lệ cho các ứng dụng nội bộ hợp lệ.
Bảng so sánh EDR với Antivirus và EPP
Để xây dựng cấu trúc bảo mật điểm cuối hoàn chỉnh, quản trị viên hệ thống cần phân định rõ giới hạn kỹ thuật giữa Antivirus truyền thống, EPP (Endpoint Protection Platform) và EDR (Endpoint Detection and Response). Bảng dưới đây đối chiếu chi tiết các nền tảng này dựa trên phương thức hoạt động, năng lực xử lý dữ liệu và cơ chế phản hồi.
| Tiêu chí | Antivirus | EPP (Endpoint Protection Platform) | EDR (Endpoint Detection and Response) |
|---|---|---|---|
| Mục tiêu cốt lõi | Phát hiện và loại bỏ các file mã độc đã biết. | Phòng ngừa các mối đe dọa xâm nhập vào thiết bị đầu cuối. | Giám sát, phát hiện, điều tra và phản hồi các cuộc tấn công nâng cao. |
| Phương thức phát hiện | Dựa trên chữ ký và phân tích hành vi cơ bản. | Kết hợp chữ ký mã độc, danh sách đen/trắng, kiểm soát ứng dụng, tường lửa cá nhân. | Giám sát liên tục 24/7, thu thập dữ liệu thô, phân tích hành vi đáng ngờ nâng cao. |
| Loại mối đe dọa xử lý | Virus, Trojan, Worm, Malware đã biết danh tính. | Mã độc tống tiền, tấn công Zero-day, mã độc không tệp tin. | Tấn công có chủ đích (APT), tấn công ẩn mình, hành vi bất thường từ nội bộ. |
| Khả năng hiển thị dữ liệu | Không có. Chỉ báo cáo khi phát hiện và diệt tệp tin độc hại. | Trung bình. Ghi nhận các sự kiện ngăn chặn thành công. | Rất cao. Lưu lại lịch sử biểu đồ cuộc tấn công để điều tra nguồn gốc. |
| Khả năng phản hồi | Tự động xóa hoặc cách ly tệp tin độc hại. | Chặn thực thi mã độc, cô lập tiến trình hoặc cách ly thiết bị ở mức cơ bản. | Tự động hóa phản hồi, cách ly mạng, rollback dữ liệu, hỗ trợ săn tìm mối đe dọa. |
| Đối tượng phù hợp | Cá nhân, hộ gia đình hoặc máy tính không kết nối mạng nội bộ. | Doanh nghiệp vừa và nhỏ, cần bảo vệ cơ bản ở các điểm cuối. | Doanh nghiệp lớn, ngân hàng, tổ chức có đội ngũ SOC (Trung tâm vận hành an ninh mạng). |
Lựa chọn của chuyên gia
Nếu doanh nghiệp vừa và nhỏ chưa có nhân sự bảo mật, mình khuyên chọn MDR. Lý do là một hệ thống EDR không có người theo dõi cảnh báo sẽ nhanh chóng trở thành kho log không ai đọc. Ngược lại, nếu doanh nghiệp đã có đội IT vững và nhiều lớp hạ tầng như email, cloud, VPN, bạn hãy bắt đầu với EDR rồi tiến dần lên XDR theo lộ trình.
Các tính năng cần có khi chọn giải pháp EDR
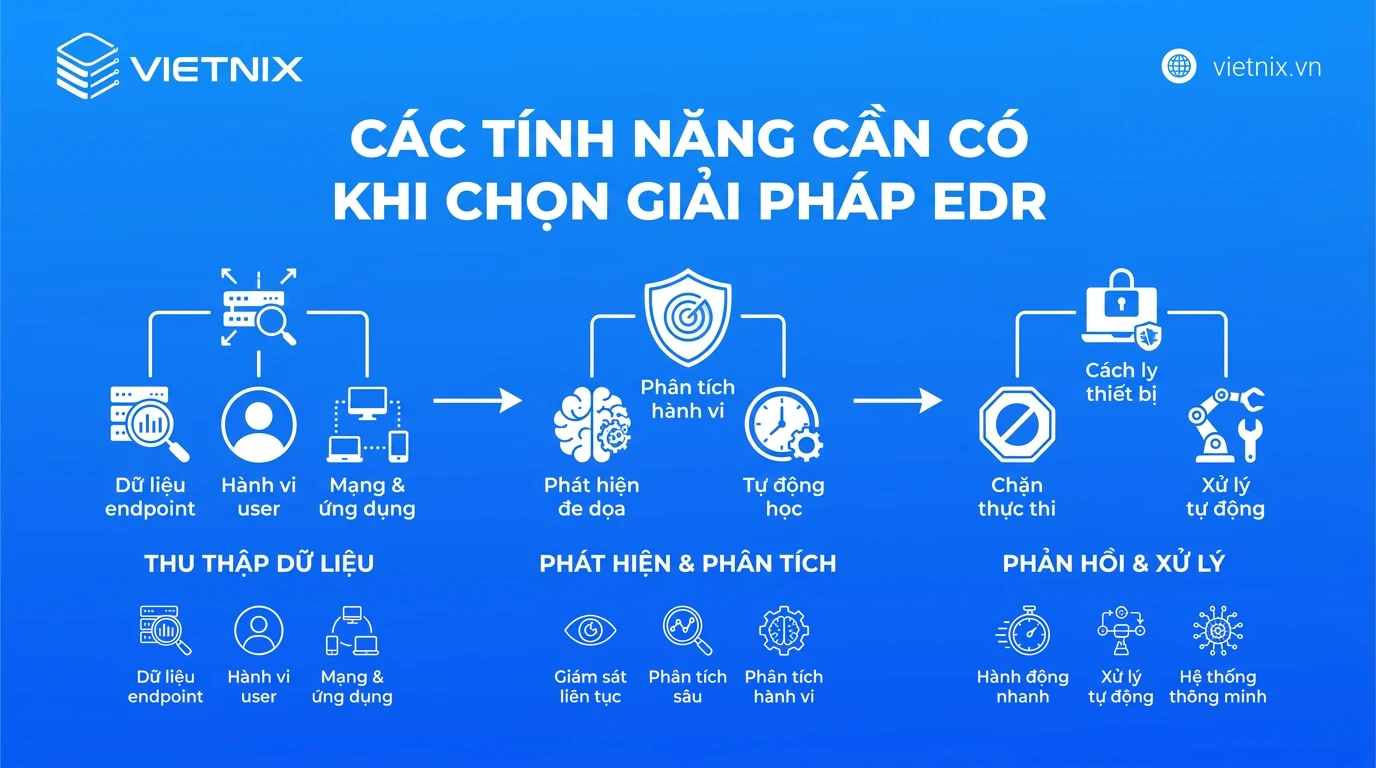
Khi đánh giá một giải pháp EDR, ngoài những tính năng cốt lõi như giám sát và thu thập dữ liệu thời gian thực, phân tích dữ liệu, cảnh báo và phản hồi,… thì doanh nghiệp nên kiểm tra các tiêu chí sau. Mỗi tiêu chí ảnh hưởng trực tiếp đến hiệu quả vận hành:
- Hỗ trợ đa nền tảng: Giải pháp cần chạy được trên Windows, macOS và Linux. Tiêu chí này quan trọng vì phần lớn server doanh nghiệp chạy Linux.
- Phát hiện dựa trên hành vi và MITRE ATT&CK: Giải pháp nên ánh xạ cảnh báo theo khung MITRE ATT&CK, giúp đội IT hiểu kẻ tấn công đang ở giai đoạn nào.
- Phản ứng từ xa: Tính năng này cho phép cô lập thiết bị, dừng tiến trình và mở phiên điều tra từ xa mà không cần tiếp cận máy vật lý.
- Agent nhẹ: Agent cần tiêu tốn ít CPU và RAM để không ảnh hưởng đến server production.
- Khả năng tích hợp: Giải pháp nên kết nối được với SIEM, SOAR, firewall và hệ thống ticket hiện có.
- Thời gian lưu trữ dữ liệu: Thời gian lưu dữ liệu telemetry càng dài thì việc điều tra các cuộc tấn công âm thầm kéo dài càng thuận lợi.
- Hỗ trợ kỹ thuật tại Việt Nam: Đội hỗ trợ có cùng múi giờ và ngôn ngữ giúp xử lý sự cố nhanh hơn.
Hướng dẫn triển khai EDR cho doanh nghiệp theo 5 bước
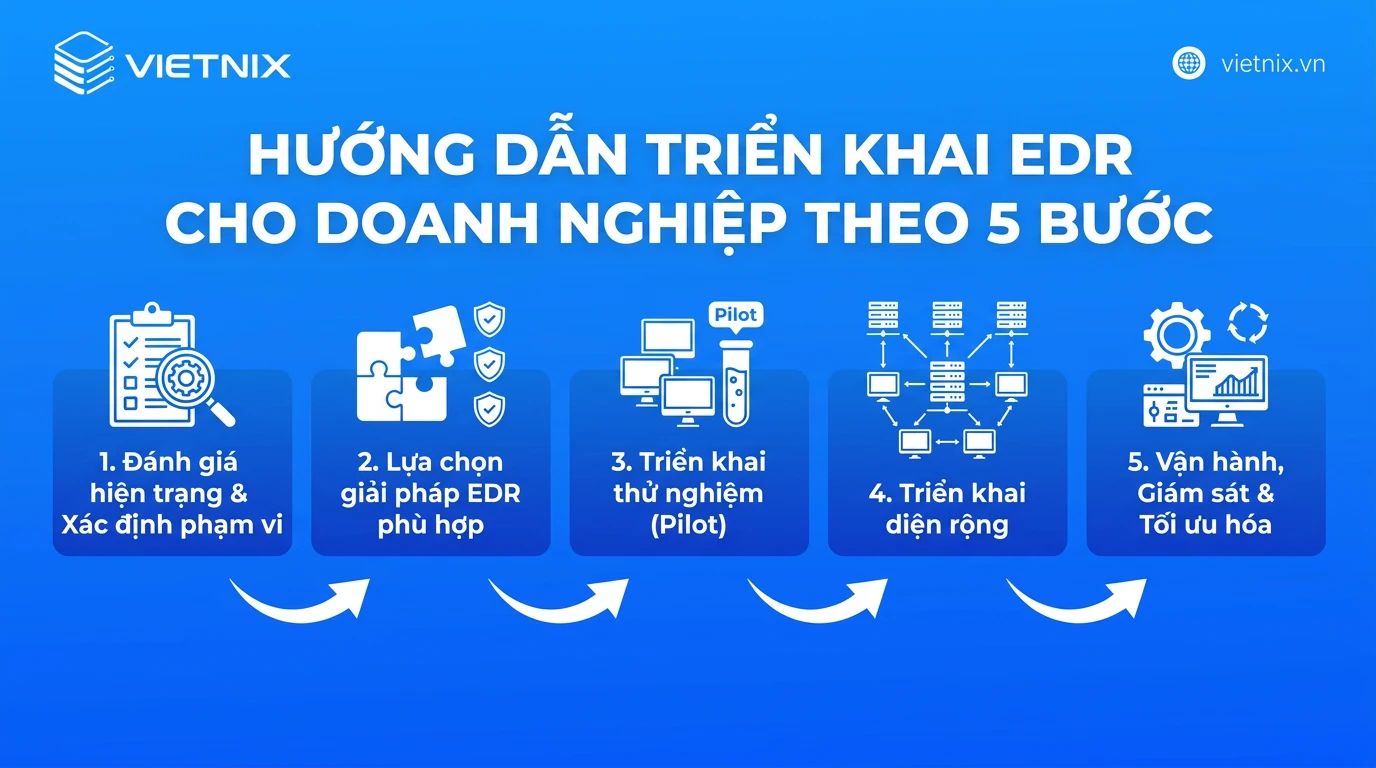
Quá trình triển khai hệ thống EDR yêu cầu sự chuẩn bị kỹ lưỡng để đảm bảo khả năng bảo vệ toàn diện, quản lý rủi ro và đáp ứng các tiêu chuẩn tuân thủ. Dưới đây là lộ trình triển khai EDR theo 5 bước tiêu chuẩn giúp các tổ chức tối ưu hóa hệ thống phòng thủ an ninh mạng.
Bước 1: Đánh giá hiện trạng và xác định phạm vi
Trước tiên, doanh nghiệp cần kiểm kê toàn bộ endpoint, gồm số lượng máy tính, server, VPS, hệ điều hành và vai trò của từng thiết bị. Sau đó, đội IT xác định tài sản quan trọng cần ưu tiên bảo vệ, chẳng hạn server database, máy chủ kế toán hoặc máy của ban lãnh đạo. Tổ chức cũng đồng thời cần thiết lập mục tiêu cụ thể cho giải pháp EDR như cải thiện tốc độ phát hiện, phản hồi sự cố nhanh hơn hoặc nâng cao tuân thủ, từ đó xác định yêu cầu kỹ thuật phù hợp với hạ tầng hiện tại.
Mẹo từ chuyên gia: Theo kinh nghiệm của mình, bạn nên tìm cả các "thiết bị bị lãng quên", ví dụ server test cũ, VPS từng dùng cho dự án đã kết thúc hoặc máy ảo không còn ai quản lý. Những thiết bị này thường không được vá lỗi và là điểm xâm nhập quen thuộc của hacker.
Bước 2: Lựa chọn giải pháp EDR phù hợp
Tiếp theo, doanh nghiệp dựa trên kết quả bước 1 để chọn mô hình: EDR cloud (SaaS), EDR on-premise, giải pháp mã nguồn mở tự triển khai hoặc dịch vụ MDR. Các giải pháp EDR trên nền tảng đám mây giúp triển khai tinh gọn, không cần máy chủ lưu trữ sự kiện cục bộ. Trong khi agent cài đặt nhanh mà không cần khởi động lại máy, giảm gián đoạn hơn so với phần mềm diệt virus truyền thống. Bạn nên yêu cầu nhà cung cấp cho dùng thử (PoC) trên môi trường thật trước khi quyết định.
Bước 3: Triển khai thử nghiệm (Pilot)
Sau khi chọn được giải pháp, đội IT cài agent lên một nhóm nhỏ, khoảng 5% đến 10% thiết bị, gồm đủ các loại endpoint để đánh giá hiệu năng thực tế và khả năng tương thích với các công cụ an ninh sẵn có. Ở giai đoạn này, bạn nên để EDR chạy ở chế độ giám sát thay vì chế độ chặn tự động, đồng thời thu thập phản hồi từ người dùng cuối và IT về hiệu suất, độ chính xác phát hiện mối đe dọa. Chỉ triển khai toàn bộ khi kết quả pilot ổn định.
Bước 4: Triển khai diện rộng và chuẩn hóa quy trình xử lý
Khi pilot ổn định, doanh nghiệp triển khai agent lên toàn bộ endpoint theo từng đợt, ưu tiên tài sản và thiết bị đầu cuối quan trọng trước, liên tục theo dõi để xử lý kịp thời các vấn đề phát sinh. Đồng thời, đội IT cần xây dựng playbook (kịch bản phản ứng) cho từng loại sự cố, trả lời rõ các câu hỏi: ai nhận cảnh báo, xử lý trong bao lâu và khi nào cần cô lập thiết bị.
Bước 5: Giám sát, tinh chỉnh và đánh giá định kỳ
EDR là quá trình vận hành liên tục chứ không phải dự án làm một lần. Đội IT cần rà soát cảnh báo sai hằng tuần, cập nhật danh sách ngoại lệ và kiểm tra những agent mất kết nối. Đội ngũ SOC cần giám sát hoạt động thiết bị đầu cuối, cập nhật bản vá và dữ liệu tình báo mối đe dọa thường xuyên, lập báo cáo chi tiết và duy trì nhật ký để đáp ứng các tiêu chuẩn tuân thủ. Ngoài ra, doanh nghiệp nên diễn tập ứng phó sự cố định kỳ, mỗi quý một lần.
Theo kinh nghiệm chuyên gia
Việc áp dụng phương pháp tinh chỉnh có hệ thống là bắt buộc để giảm tỷ lệ cảnh báo sai, giúp đội ngũ phân tích bảo mật tránh tình trạng quá tải và tập trung nguồn lực vào các rủi ro bảo mật thực sự.
EDR có thay thế được các giải pháp bảo mật khác không?
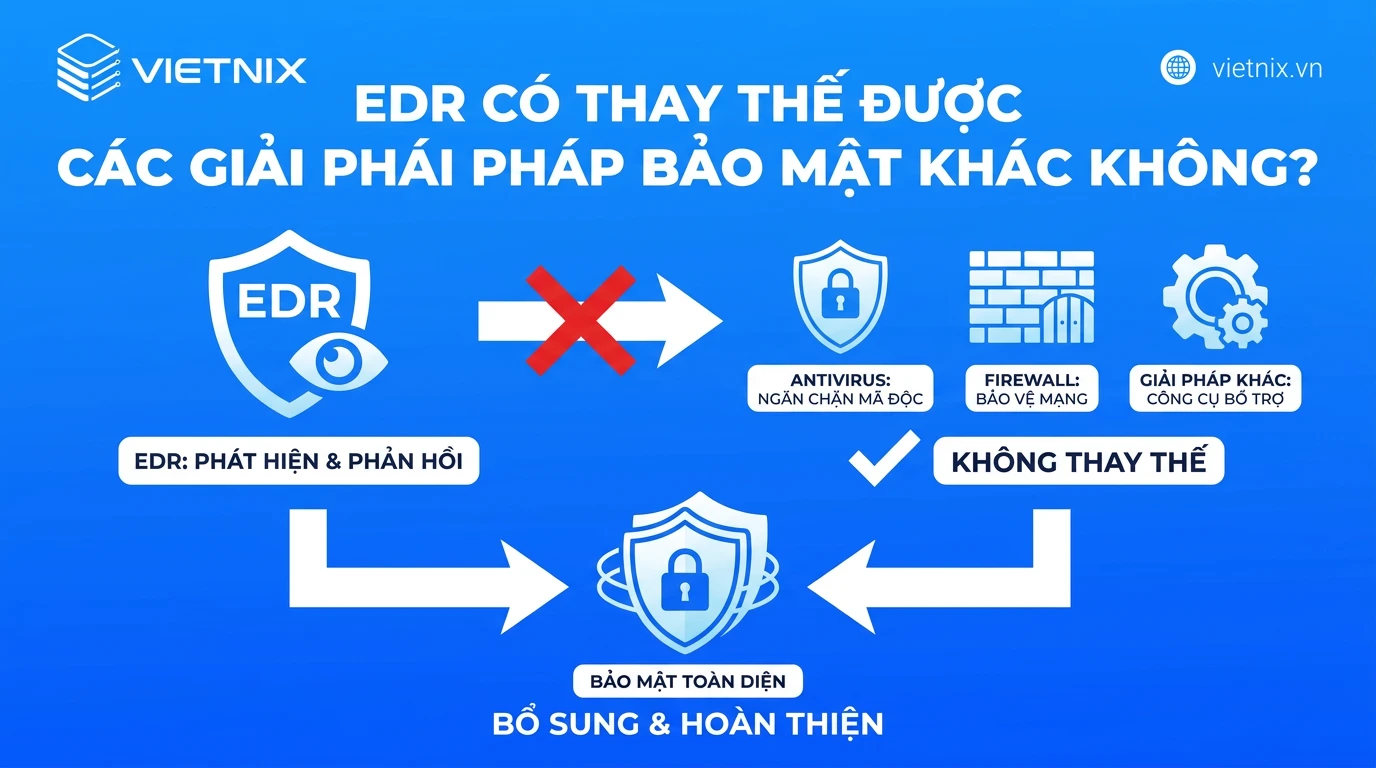
Câu trả lời ngắn gọn là không. EDR không được thiết kế để thay thế hoàn toàn các giải pháp bảo mật truyền thống như phần mềm diệt virus hay nền tảng bảo vệ điểm cuối EPP. Lý do cụ thể như sau:
- Phạm vi hẹp: EDR chỉ tập trung giám sát, phát hiện và phản ứng trên các thiết bị đầu cuối (máy tính, máy chủ, thiết bị di động), không bảo vệ được tường lửa mạng, hệ thống email, bảo mật đám mây hay quản lý danh tính.
- Bổ trợ chứ không thay thế: EDR cần hoạt động kết hợp với các công cụ khác như Antivirus truyền thống, giải pháp bảo mật mạng, tường lửa và XDR để tạo thành lớp phòng thủ toàn diện.
Vietnix – Hạ tầng VPS và Server ổn định cho hệ thống EDR
Để triển khai và quản lý một nền tảng EDR hiệu quả, tổ chức cần một hạ tầng máy chủ có khả năng xử lý liên tục lượng lớn dữ liệu telemetry từ các điểm cuối. Vietnix cung cấp các giải pháp VPS NVMe và Server sử dụng, đáp ứng khả năng tính toán nhanh chóng cho các tác vụ phân tích hành vi và nhận diện sự cố theo thời gian thực. Hệ thống đi kèm với chính sách đền bù minh bạch, đảm bảo console quản trị EDR luôn duy trì trạng thái hoạt động liên tục.
Khi sử dụng hạ tầng VPS và Server tại Vietnix, quản trị viên được cấp toàn quyền quản trị, cho phép linh hoạt cấu hình các chính sách bảo mật riêng hoặc tích hợp hệ thống EDR với các nền tảng phân tích log bên thứ ba. Trong quá trình vận hành, đội ngũ kỹ thuật với chứng nhận chuyên môn của Vietnix luôn túc trực 24/7 qua các kênh Ticket, Livechat, Zalo OA và Messenger để hỗ trợ xử lý sự cố hạ tầng, đảm bảo môi trường máy chủ luôn sẵn sàng phục vụ quy trình giám sát an ninh mạng của doanh nghiệp.
Thông tin liên hệ:
- Website: https://vietnix.vn/
- Hotline: 1800 1093
- Email: sales@vietnix.vn
- Địa chỉ: 265 Hồng Lạc, Phường Bảy Hiền, Thành Phố Hồ Chí Minh
Câu hỏi thường gặp
EDR là viết tắt của gì?
EDR là viết tắt của Endpoint Detection and Response (Phát hiện và Phản hồi Điểm cuối). Đây là một giải pháp an ninh mạng chuyên biệt, tập trung vào việc giám sát liên tục, phát hiện và phản ứng tự động với các mối đe dọa trực tiếp trên các thiết bị đầu cuối như máy tính cá nhân, máy chủ và thiết bị di động.
Doanh nghiệp nhỏ có nên triển khai EDR không?
Các doanh nghiệp nhỏ hoàn toàn có thể cân nhắc triển khai EDR để tăng cường an toàn thông tin. Các giải pháp EDR dựa trên nền tảng đám mây hiện nay có khả năng mở rộng linh hoạt, phù hợp với nhiều quy mô tổ chức. Việc tự động hóa phát hiện và xử lý mối đe dọa giúp doanh nghiệp nhỏ tối ưu hóa nguồn lực nhân sự bảo mật mà vẫn đảm bảo tính an toàn cho hệ thống mạng.
EDR có phát hiện được ransomware trước khi mã hóa dữ liệu không?
Có. Bằng cách giám sát liên tục các điểm cuối và phân tích chuyên sâu các mẫu hành vi, EDR có khả năng xác định những hoạt động bất thường liên quan đến ransomware. Khi phát hiện dấu hiệu đe dọa, hệ thống sẽ tự động khởi tạo phản hồi như cô lập thiết bị nhiễm, ngăn chặn kịp thời quá trình mã hóa dữ liệu quan trọng và sự lây lan trong mạng.
EDR có ảnh hưởng đến hiệu năng máy tính hoặc server không?
Các giải pháp EDR hiện đại được thiết kế để hạn chế tối đa ảnh hưởng đến tài nguyên phần cứng. So với các phần mềm diệt virus truyền thống thường tiêu tốn nhiều tài nguyên khi quét toàn bộ, các tác nhân của EDR tập trung thu thập telemetry và xử lý dữ liệu thông qua đám mây, giúp hệ thống và máy chủ duy trì hiệu suất ổn định.
Khi nào nên chọn MDR thay vì tự vận hành EDR?
Doanh nghiệp nên cân nhắc sử dụng dịch vụ Phát hiện và Phản hồi được quản lý (MDR) khi gặp hạn chế về nguồn lực nhân sự chuyên môn. Vận hành một hệ thống EDR hiệu quả đòi hỏi đội ngũ IT kỹ năng cao hoặc Trung tâm điều hành bảo mật (SOC) nội bộ để phân tích cảnh báo, đánh giá dữ liệu log và thực hiện các quy trình điều tra số khi xảy ra sự cố.
EDR có thay thế được antivirus truyền thống không?
EDR không được thiết kế để thay thế hoàn toàn phần mềm diệt virus (Antivirus) hay nền tảng bảo vệ điểm cuối (EPP). Antivirus đóng vai trò làm phòng tuyến đầu tiên để ngăn chặn các mã độc đã biết dựa trên chữ ký, trong khi EDR cung cấp lớp bảo mật chuyên sâu giúp phát hiện và điều tra các cuộc tấn công tinh vi, chưa xác định mà Antivirus có thể bỏ sót.
Những loại dữ liệu nào thường được EDR thu thập từ endpoint?
Các hệ thống EDR thường liên tục ghi nhận và thu thập các loại dữ liệu kỹ thuật từ thiết bị đầu cuối bao gồm:
– Quá trình thực thi của các tiến trình và ứng dụng.
– Chi tiết kết nối mạng nội bộ và bên ngoài.
– Các thay đổi cấu hình tệp tin và sửa đổi registry hệ thống.
– Hành vi đăng nhập và các hoạt động sử dụng quyền quản trị trị hệ thống.
Triển khai EDR có cần đội ngũ SOC nội bộ không?
Mặc dù các hệ thống EDR mang lại khả năng tự động hóa mạnh mẽ, việc triển khai vẫn cần đội ngũ kỹ sư bảo mật hoặc SOC nội bộ để tinh chỉnh quy tắc cấu hình, điều tra các cảnh báo phức tạp và quản lý sự cố. Tuy nhiên, các công cụ EDR hiện đại giúp giảm bớt áp lực bằng cách cung cấp dữ liệu ngữ cảnh rõ ràng, cho phép các nhóm SOC quy mô nhỏ hoạt động hiệu quả hơn.
EDR có phù hợp để bảo vệ máy chủ Linux và môi trường cloud không?
Có, EDR hoàn toàn phù hợp để giám sát máy chủ Linux và các cloud workload. Trong hệ thống hạ tầng mạng, các máy chủ và tài nguyên đám mây đều là các điểm cuối trọng yếu. Các nền tảng EDR hiện đại có khả năng tích hợp, theo dõi và phản ứng với rủi ro bảo mật trên các môi trường phân tán hoặc mô hình hạ tầng lai (hybrid).
Cần lưu ý gì về quyền riêng tư khi dùng EDR cho máy nhân viên?
Việc triển khai EDR cần được cấu hình tuân thủ các quy định bảo vệ dữ liệu (như GDPR) bằng cách duy trì nhật ký kiểm tra chi tiết và các chính sách bảo mật rõ ràng. Đặc biệt đối với các thiết bị thuộc chính sách mang thiết bị cá nhân (BYOD), tổ chức cần vạch rõ phạm vi thu thập dữ liệu kỹ thuật để đảm bảo cân bằng giữa khả năng giám sát an toàn thông tin và quyền riêng tư của người dùng.
EDR là lớp bảo vệ thiết yếu giúp doanh nghiệp phát hiện và ngăn chặn những mối đe dọa đã vượt qua antivirus và firewall, đặc biệt là ransomware và tấn công fileless. Tuy nhiên, EDR chỉ hiệu quả khi có ba yếu tố: quy trình triển khai bài bản, giai đoạn tinh chỉnh sau triển khai và hạ tầng vận hành ổn định. Nếu doanh nghiệp đang lên kế hoạch xây dựng hệ thống bảo mật endpoint, bạn hãy bắt đầu từ việc kiểm kê thiết bị, chạy thử trên nhóm nhỏ, sau đó mở rộng dần theo lộ trình phù hợp với nguồn lực hiện có.

THEO DÕI VÀ CẬP NHẬT CHỦ ĐỀ BẠN QUAN TÂM
Đăng ký ngay để nhận những thông tin mới nhất từ blog của chúng tôi. Đừng bỏ lỡ cơ hội truy cập kiến thức và tin tức hàng ngày
Đánh giá mức độ hữu ích của bài viết

Thất vọng

Chưa hữu ích

Bình thường

Hữu ích

Rất hữu ích